Pakar keamanan siber baru saja memaparkan rincian operasi siber berskala besar yang menyasar perangkat tepi jaringan rentan, seperti firewall Fortinet FortiGate dan Palo Alto Networks GlobalProtect.
"Temuan dari penyelidikan ini memperlihatkan bahwa pelaku kampanye ini telah berhasil menyusup ke puluhan perusahaan internasional, serta berupaya memperdalam peretasan pada sasaran tertentu untuk membangun akses jarak jauh permanen serta mencuri data," tulis laporan gabungan dari Group-IB dan NyxLab.
Gelombang peretasan masif ini diidentifikasi sebagai aksi aktor ancaman berinisial k0t, yang juga memakai nama samaran CryptoFeel, Member19, dan QazWsxShop. Sosok pelaku kriminal dunia maya ini terdeteksi beraksi untuk pertama kalinya pada 22 Oktober 2025.
Pelaku kejahatan ini diperkirakan memiliki kaitan erat dengan sindikat ransomware terkemuka seperti Qilin dan The Gentlemen, dengan peran sebagai broker akses awal atau afiliasi peretasan. Penelusuran jejak aktivitasnya di forum web gelap menunjukkan minat tinggi dalam membeli kode eksploitasi kerentanan keamanan serta akun berbayar mesin pencari metadata seperti FOFA dan ZoomEye.
Target peretasan ini tersebar secara internasional dan mencakup berbagai sektor industri, mengingat pelaku menyerang perangkat jaringan yang terbuka secara membabi buta. Sebagian besar pembobolan berlangsung dalam rentang Februari hingga Juni 2026, periode yang bersamaan dengan aksi panen kredensial terpisah berkode FortiBleed.
Hampir 38% korban bermukim di wilayah Asia Pasifik, diikuti oleh kawasan Amerika Latin sebesar 31,9%, daratan Eropa sebesar 15,8%, serta Timur Tengah dan Afrika Utara mencatatkan 12,7% korban.
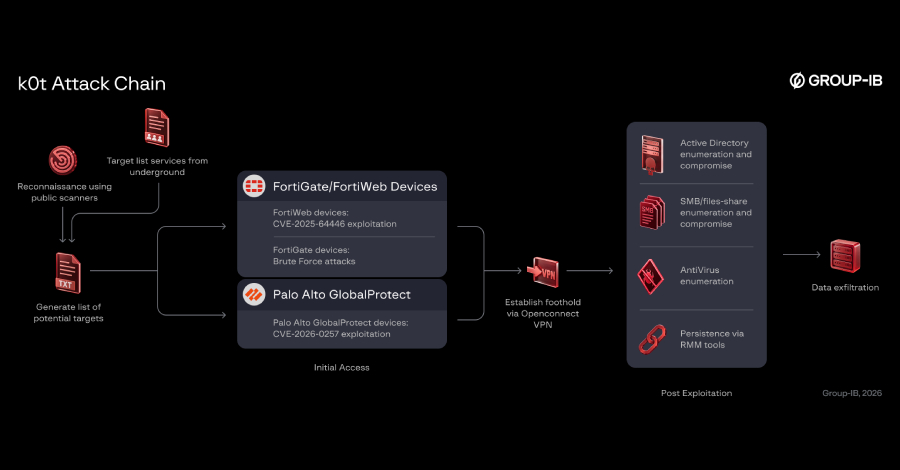
Mekanisme rantai serangan siber tersebut beroperasi dengan pola berikut –
Aksi pembobolan ini juga diwarnai oleh eksploitasi berbagai utilitas sah milik administrator dan pengujian penetrasi seperti NetExec, SoftPerfect, Impacket, noPac, Kerbrute, PetitPotam, serta Mimikatz demi menyusup kian dalam ke jaringan internal perusahaan.
"k0t tampaknya menyaring calon korban dengan memindai perangkat jaringan terbuka secara serentak alih-alih mempelajari sasaran organisasi secara spesifik," ungkap analis Group-IB dan NyxLab. "Prioritas geografis yang dinyatakan pelaku diawali dari Amerika Serikat dan Kanada, disusul negara-negara Eropa serta pasar terpilih di Asia Pasifik."
"Jenis produk beserta letak perangkat yang terhubung ke internet tampak jauh lebih menentukan ketimbang bidang industri pemiliknya, sejalan dengan keragaman jenis korban yang ditemukan sepanjang kampanye ini."
Indikasi kedekatan k0t dengan kelompok Qilin dan The Gentlemen muncul karena banyak entitas korban yang belakangan dipajang di portal kebocoran data milik kedua geng ransomware itu. Kendati demikian, bentuk pasti hubungan antara sang peretas dan kelompok-kelompok pemeras tersebut belum dapat dipastikan sepenuhnya.
Selain itu, pihak Group-IB dan NyxLab mencatat adanya tumpang tindih data bocor yang sangat minim antara aktivitas ini dan kampanye FortiBleed. Lebih dari 70.000 kredensial login jaringan dan salinan direktori data LDAP ditemukan berkaitan erat dengan gelombang peretasan massal ini.
"Hal ini memperkuat indikasi bahwa ada banyak pelaku yang bergerak dalam lingkup kelompok aksi FortiBleed, menandakan temuan ini mungkin merupakan kumpulan data terpisah, cabang kelompok lain, atau perburuan akses terkait dalam gelombang FortiBleed yang lebih besar," imbuh para peneliti. "Perusahaan sangat disarankan untuk segera memperbaiki setiap celah keamanan yang diulas dalam laporan ini."
