
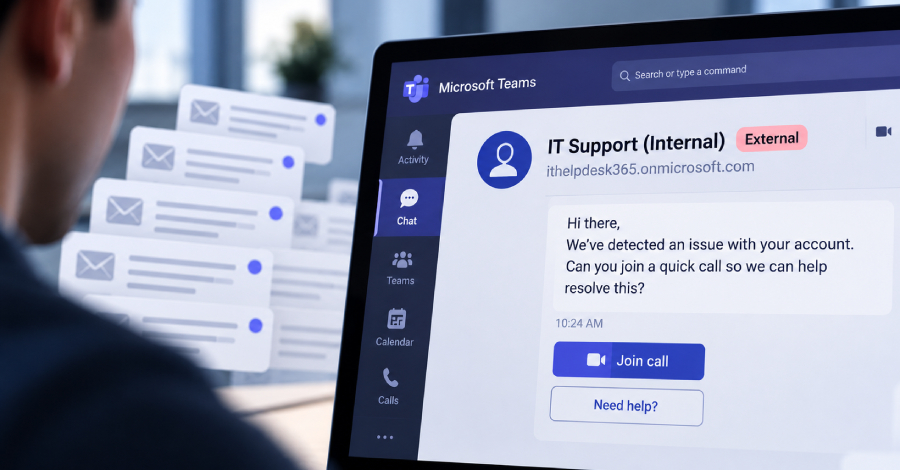
Pakar keamanan siber tengah memperingatkan publik mengenai fenomena yang mereka sebut sebagai pola rekayasa sosial berulang dalam ratusan insiden keamanan, di mana para peretas memanfaatkan fitur obrolan eksternal pada platform Microsoft Teams guna melancarkan aksi penipuan penyamaran identitas atau menyebarkan perangkat lunak berbahaya.
"Sebuah pola perilaku penyerang yang sangat konsisten telah teridentifikasi di berbagai insiden ini: pemanfaatan penyewa Microsoft sekali pakai yang serupa, tampilan nama yang persis sama seperti 'IT Support (Internal)', alat kendali jarak jauh yang serupa, dan yang paling mengkhawatirkan, kesamaan domain payload penyebaran malware," ungkap Arctic Wolf Labs melalui laporan riset yang dibagikan kepada The Hacker News.
Gelombang serangan ini secara berkelanjutan mengandalkan nama tampilan bertema layanan bantuan teknologi informasi atau nama panggilan personal yang tampak ramah untuk mengelabui dan menghindari peringatan pengguna eksternal pada antarmuka Teams. Seluruh pesan mencurigakan ini dikirimkan langsung melalui akun identitas Teams yang disiapkan lewat lingkungan penyewa Microsoft 365 yang baru dibeli atau sengaja didaftarkan.
Hampir 30 hingga 40 persen insiden yang ditangani oleh perusahaan pertahanan siber tersebut terbukti melibatkan domain resmi bawaan bertipe *.onmicrosoft[.]com, yakni alamat domain permanen cadangan yang secara sistematis terbit dari Microsoft ketika suatu instansi mendirikan penyewa Microsoft 365. Berbagai domain ini menyamar sedemikian rupa seolah-olah menjadi infrastruktur teknologi informasi perusahaan asli, dengan sengaja memilih kata kunci helpdesk atau bantuan teknis sebagai nama domain penyewa demi meningkatkan kredibilitas di mata para korban.
Sebagaimana yang kerap terdeteksi pada berbagai kasus terdahulu, rangkaian sesi obrolan Teams penipuan ini diawali terlebih dahulu oleh taktik pemboman surel, di mana kotak masuk milik korban dibanjiri oleh ratusan pesan konfirmasi buletin daring atau langganan fiktif dalam waktu yang sangat singkat. Strategi manipulatif ini dirancang sedemikian rupa guna memicu kepanikan dan urgensi mendesak, sehingga pesan dari oknum yang berpura-pura sebagai tim teknisi IT Teams segera tiba seolah-olah berniat membantu menuntaskan problem surel tersebut.
Sejumlah nama tampilan palsu yang berhasil didokumentasikan oleh peneliti Arctic Wolf dalam berbagai investigasi penanganan insiden mencakup variasi nama bantuan korporat resmi.
Dalam perkembangan kampanye siber paling mutakhir, para pelaku kejahatan siber diketahui mulai menyematkan domain target atau nama entitas perusahaan sasaran ke dalam nama tampilan akun mereka demi memberikan kesan autentik dan legitimasi yang jauh lebih meyakinkan bagi pengguna yang ditargetkan.
"Kami juga mendeteksi adanya pergeseran strategi baru yang mengarah pada penggunaan domain tingkat atas atau TLD berbayar dalam penyusunan infrastruktur penyewa palsu," tutur Arctic Wolf. "Dari seluruh domain berbayar yang kami catat dalam tipu daya digital ini selama beberapa bulan terakhir, sekitar 50 persen profil palsu memanfaatkan domain berakhiran .top, sekitar 40 persen memakai domain reguler berakhiran .com, dan sedikit di atas lima persen mengandalkan domain multi-tingkat semacam .com.pl, .com.vn, serta .com.br."
Rangkaian peretasan terencana ini selaras dengan profil ancaman STAC4749, kelompok penyerang yang memiliki riwayat panjang dalam meracik domain komputasi awan bertema teknologi informasi di bawah ekstensi .top serta mengeksploitasi nama akun pegawai yang masuk akal agar entitas profil mereka tampak absah. Seluruh manuver intrusi siber berbahaya tersebut pada akhirnya berujung pada penyebaran ransomware Chaos, berdasarkan temuan dari firma keamanan siber Sophos.
Skema operasi siber ini secara spesifik menargetkan perusahaan-perusahaan yang masih membuka dan mengaktifkan fitur komunikasi akses pihak luar. Metode ini juga mengombinasikan elemen rekayasa sosial berbasis telepon suara atau vishing guna memperdaya pengguna agar rela memberikan akses kendali papan ketik langsung melalui instrumen pemantauan dan pengelolaan jarak jauh resmi seperti Quick Assist, AnyDesk, ScreenConnect (ConnectWise), TeamViewer, Atera, Zoho Assist, NetSupport, serta LogMeIn.
Hak akses kendali jarak jauh yang telah dikuasai tersebut lantas disalahgunakan untuk melancarkan pengintaian internal, menyusupkan muatan jahat lanjutan seperti backdoor GoGRPC, memuluskan perpindahan lateral menuju pengontrol domain utama, serta memasang aplikasi pengelolaan sistem cadangan seperti Level guna menjaga stabilitas akses, sebelum akhirnya memeras data sensitif dan mengeksekusi biner ransomware yang merusak.
"Pada sebagian kasus tertentu, peretas memanfaatkan fitur catatan Microsoft," papar Arctic Wolf. "Pelaku pada umumnya sengaja menghindari penempelan tautan langsung ke dalam jendela pesan Teams untuk mencegah pemicuan sistem pemindai keamanan Safe Links atau ZAP, melainkan memilih bernavigasi menuju lokasi berkas jahat secara manual selama sesi kendali jarak jauh berlangsung. Oleh karena itu, pengawasan telemetri titik akhir dan identitas digital menjadi lapisan pertahanan yang sangat krusial di samping sekadar pemindaian isi pesan."
Dalam sebuah kasus nyata yang diurai oleh vendor keamanan tersebut, pelaku kejahatan dilaporkan mengarahkan korban secara persuasif untuk mengeksekusi instruksi perintah PowerShell tertentu guna mengunduh suatu berkas sebelum menjalankannya. Skrip perintah PowerShell tersebut sesungguhnya diprogram untuk mengunduh berkas penginstal berformat MSI yang dihosting pada repositori Microsoft Azure Blob Storage.
Tatkala pihak korban mengeksekusi paket penginstal tersebut, sistem akan segera memicu peluncuran skrip PowerShell otomatis yang bertugas mengekstrak dan mengeksekusi implan berbasis Python tersembunyi di dalamnya. Perangkat pintu belakang atau backdoor tersebut kemudian menginisiasi transaksi MSI tambahan yang mengeksekusi serangkaian kueri LDAP menuju direktori Active Directory guna memanen seluruh objek komputer beserta identitas pengguna, lantas mengirimkan seluruh pangkalan data berharga tersebut langsung ke server eksternal peretas.
"Saluran obrolan eksternal pada Microsoft Teams kini telah bertransformasi menjadi vektor akses awal yang sangat ampuh lantaran mengeksploitasi celah kepercayaan manusia, alih-alih memanfaatkan kerentanan kelemahan kode perangkat lunak," pungkas Arctic Wolf.
"Di seluruh aktivitas mencurigakan yang kami bedah, kelompok penyerang secara rapi memadukan serangan surel massal, penyamaran identitas bantuan IT yang amat meyakinkan, pendaftaran penyewa serta domain baru, dan taktik manipulasi psikologis berkecepatan tinggi demi menggiring para korban dari percakapan rutin biasa menuju penyerahan akses kendali jarak jauh, peluncuran muatan berbahaya, hingga kompromi sistem korporat yang jauh lebih fatal."
