
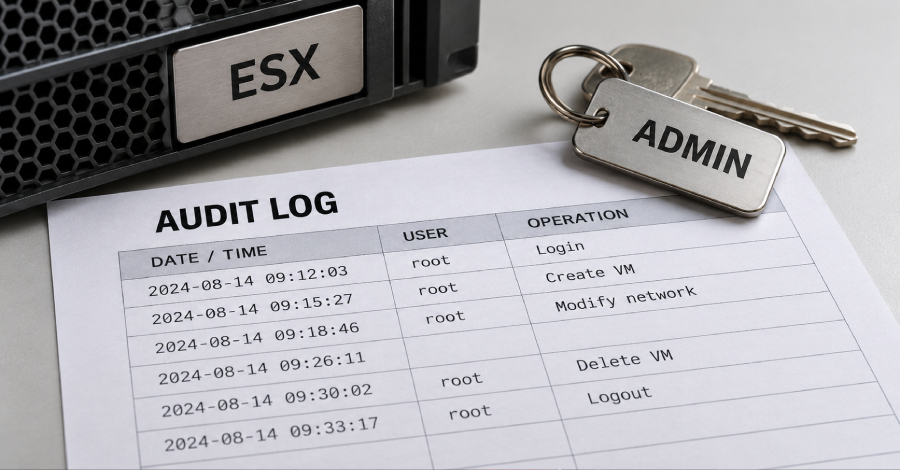
Badan Keamanan Siber dan Infrastruktur Amerika Serikat (CISA) pada hari Rabu resmi memasukkan celah keamanan yang menyerang Broadcom VMware ESX ke dalam katalog Known Exploited Vulnerabilities (KEV). Langkah ini diambil menyusul laporan CrowdStrike yang membongkar bahwa kerentanan tersebut telah dipersenjatai oleh kelompok ancaman siber terafiliasi Tiongkok bernama Warp Panda dalam kampanye spionase terhadap sektor hukum di AS.
Celah keamanan yang diidentifikasi bernomor CVE-2026-41709 (skor CVSS: 2.7) merupakan kerentanan pencatatan aktivitas yang tidak memadai. Kelemahan ini memungkinkan peretas yang memegang hak akses administrator untuk mengeksekusi sejumlah perintah dan operasi rahasia tanpa meninggalkan rekam jejak pada sistem log audit.
Melalui laporan panduan keamanan yang diterbitkan pada Juli 2026, pihak Broadcom mengumumkan bahwa pembaruan sistem guna mengatasi celah berbahaya tersebut telah disediakan untuk versi-versi perangkat lunak terdampak.
Ketetapan CISA ini selaras dengan temuan CrowdStrike dalam 2026 Legal Threat Landscape Report. Dokumen tersebut mengungkap bagaimana Warp Panda mengeksploitasi CVE-2026-41709 sebagai celah zero-day pada awal tahun 2026 dengan tujuan meminimalisir keterlihatan jejak investigasi forensik korban.
Warp Panda "mengeksploitasi perangkat edge yang menghadap internet menggunakan kerentanan zero-day serta malware kustom untuk mempertahankan akses terselubung dan persisten," ungkap CrowdStrike dalam laporan yang diberikan kepada The Hacker News. Analis menambahkan bahwa penyerang "secara aktif mengakali deteksi melalui cara memotong pencatatan audit, memanen token sesi cloud, dan mendaftarkan perangkat autentikasi multifaktor (MFA) ilegal."
Kelompok peretas ini dikenal pula dengan label Armory Castle (sebelumnya UNC5221), Clay Typhoon, dan VerdantBamboo. Rekam jejak mereka sarat akan eksploitasi zero-day pada perangkat Citrix NetScaler serta Ivanti Connect Secure.
Pada awal bulan ini, Mandiant milik Google turut mengaitkan kelompok peretas yang sama atas eksploitasi zero-day validasi asal yang tidak tepat pada BeyondTrust Remote Support (CVE-2026-102764, skor CVSS: 9.3). Serangan kritis tersebut digunakan untuk memasang serangkaian varian malware berbahaya semacam SAWFLY dan BARECLAW.
Operasi infiltrasi Warp Panda berawal dari eksploitasi perangkat perimeter yang langsung terhubung ke jaringan internet sebagai akses awal. Setelah berhasil menembus dinding pertahanan, peretas berpindah ke lingkungan VMware vCenter guna meluncurkan malware khusus seperti BRICKSTORM dan SharpStorm demi mempertahankan presensi tanpa memicu kecurigaan.
Sejumlah insiden intrusi lain memperlihatkan penargetan layanan cloud untuk menguras token sesi pengguna. Taktik ini memungkinkan mereka menyusup ke lingkungan Microsoft 365 tanpa membunyikan alarm peringatan kredensial. Dalam setidaknya satu insiden, operator Warp Panda kedapatan meregistrasi perangkat MFA asing pada akun yang telah dibobol agar tetap memperoleh pintu masuk cadangan meski kata sandi korban telah diperbarui.
"Warp Panda merepresentasikan ancaman spionase siber terafiliasi Tiongkok yang berkelanjutan dan terfokus secara strategis terhadap entitas AS di berbagai sektor, termasuk industri hukum," tutur pihak CrowdStrike.
"Pemusatan komunikasi klien, materi merger dan akuisisi, strategi litigasi aktif, serta akses silang klien di sektor hukum menjadikannya target bernilai tinggi bagi peretas binaan negara yang mencari data intelijen demi kegunaan operasional lanjutan."
Menanggapi eksploitasi aktif CVE-2026-41709 di alam liar, seluruh badan Federal Civilian Executive Branch (FCEB) diinstruksikan segera memasang tambalan proteksi paling lambat 11 November 2026.
