
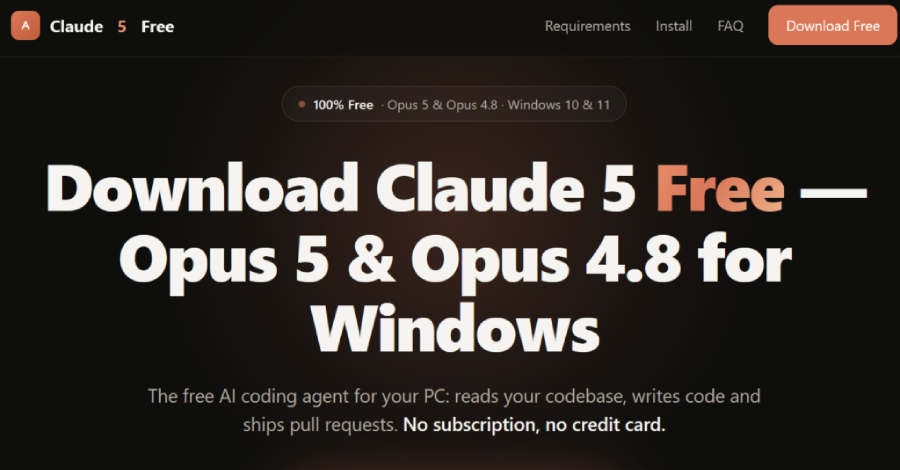
Sekelompok pelaku ancaman siber dilaporkan tengah menyebarkan pemuat berbahaya dan malware penambang aset kripto dengan menyamar sebagai program desktop kecerdasan buatan (AI) untuk Anthropic Claude serta OpenAI ChatGPT dalam sebuah operasi siber bernama Yoba.
Operasi berbahaya ini dijalankan dengan cara merekayasa sejumlah repositori GitHub palsu yang diklaim sebagai peranti lunak desktop resmi semacam GPT-5.6 Sol, GPT-6 Astra, hingga Claude Opus, yang pada kenyataannya digunakan untuk mendistribusikan galur peranti perusak berlabel YobaLoader.
"Malware ini diletakkan berdampingan dengan berkas biner tervalidasi yang asli milik OpenAI serta Anthropic agar dapat dipanggil secara tidak langsung, sebuah siasat yang lazim dinamai DLL sideloading dan kerap dipakai guna menembus proteksi keamanan," ungkap Check Point Research lewat hasil kajiannya.
Untuk semakin meningkatkan kesan tepercaya pada proyek tersebut, para penjahat siber turut membangun situs web berbasis GitHub.io demi memaparkan ragam fungsi dari aplikasi tersebut. Kendati popularitas repositori GitHub tersebut tidak digelembungkan menggunakan jaringan tiruan, berbagai bukti mengindikasikan adanya pemanfaatan strategi peracunan SEO (SEO poisoning) agar tautan mereka dapat terpampang pada urutan teratas mesin telusur Google.
Sejumlah alamat repositori daring GitHub yang berhasil diidentifikasi mencakup beberapa tautan terkait.
"Tiap-tiap repositori menggunakan alamat surel yang berbeda-beda (edwardcarlsonmkym[@]outlook[.]com, daxschneiderdjuu[@]outlook[.]com, serta rioprestonlfyx[@]outlook[.]com), di mana sang pengunggah terpantau beroperasi masing-masing pada zona waktu UTC+4, UTC-4, dan UTC+3," jelas pihak Check Point. "Perbedaan zona waktu ini tampaknya merupakan taktik yang disengaja guna menyamarkan zona operasional nyata milik dalang kejahatan."
Di dalam repositori-repositori tersebut tersimpan paket arsip ZIP yang di samping berkas lainnya memuat dua elemen spesifik.
Berkas DLL pertama berfungsi sebagai dropper dengan nama sandi YobaDropper, yang menerapkan verifikasi nilai checksum melalui kalkulasi hash nama berkas induk eksekusinya dan mencocokkannya dengan nilai baku "0xE6C2F326." Dengan perkataan lain, proses ini menuntut peranti lunak diluncurkan lewat "Setup.exe," sehingga akan seketika gagal bila modul DLL tersebut dieksekusi secara mandiri di dalam lingkungan sandbox pengujian.
Metode anti-analisis beserta pemeriksaan pendahuluan tambahan lainnya mencakup pengulangan perintah "Sleep(5500)" sebanyak 200.000 putaran yang setara dengan rentang durasi 12,73 hari, sekaligus mengabaikan target komputer yang memiliki konfigurasi papan ketik dari negara Rusia, Belarusia, Tajikistan, Armenia, Azerbaijan, Georgia, Kazakhstan, Kirgistan, Turkmenistan, serta Uzbekistan.
Pengenal bahasa lain yang turut dikecualikan dari tahapan infeksi siber ini adalah bahasa Tatar. Satu hal yang cukup mencolok adalah absennya Ukraina dari daftar proteksi pengecualian tersebut, yang secara historis biasanya selalu diikutsertakan.
YobaDropper sendiri lantas memicu tahapan DLL sideloading lanjutan yang melibatkan berkas "wmpdmc.exe" dan "ampdui.dll," dengan menyalin file pertama langsung dari direktori "system32" lalu memindahkannya ke dalam sebuah folder baru bernama "WMProcess" yang dibuat di bawah direktori "ProgramData."
Dropper tersebut kemudian mengekstrak serta mendekripsi muatan berbahaya yang tersimpan di dalamnya, lalu menempatkannya pada folder yang sama dengan nama "wmpdui.dll." Komponen ini juga membangun ketahanan sistemik melalui perantara scheduled task yang secara berkala menjalankan berkas eksekusi sah untuk mengaktifkan muatan jahat tersebut.
Adapun berkas DLL kedua bertindak sebagai YobaLoader. Komponen ini menerapkan mekanisme anti-sandbox serupa dengan YobaDropper, yakni mewajibkan malware hanya dipanggil melalui "wmpdmc.exe" lewat pencocokan hash terhadap nilai baku ("0x552751E3"). Pemuat ini mengemban tanggung jawab untuk menyelesaikan tiga misi utama.
"Dengan memanfaatkan fasilitas DoH serta platform penyimpanan berkas publik, pelaku berupaya mengecoh pemantauan DNS pasif serta sistem keamanan berbasis gateway, sehingga transmisi komunikasi komando dan kendali mereka kian sulit dipisahkan dari aktivitas lalu lintas pengguna normal," tutur tim Check Point.
Muatan yang berhasil diunduh selanjutnya disuntikkan langsung ke dalam proses "svchost.exe," yang berujung pada berjalannya peranti penambang mata uang kripto XMRig secara tersembunyi.
Indikasi yang ditemukan memperlihatkan bahwa repositori GitHub paling awal didaftarkan sekitar bulan Juli 2026, meskipun berkas rilis berbahaya baru diunggah pada pengujung bulan Agustus. Selain itu, varian terdahulu dari YobaLoader tercatat hanya membatasi infeksi pada wilayah Rusia semata, serta sempat menyertakan serangkaian pemeriksaan anti-debugging dan anti-mesin virtual yang cukup ekstensif, yang mana fitur-fitur tersebut belakangan telah ditiadakan pada pembaruan terkini.
"Operasi Yoba menunjukkan bagaimana pelaku kejahatan siber sanggup mengeksploitasi platform terpercaya dan tingginya animo publik pada peranti AI guna menyebarkan malware dengan kemasan yang tampak meyakinkan serta tidak mencurigakan pada pandangan pertama," pungkas Check Point. "Melalui pengemasan kode mereka bersama label peranti lunak ternama yang diinapkan di GitHub, mereka meminimalkan kemungkinan berkas tersebut terdeteksi secara dini oleh pengguna maupun perlindungan keamanan dasar."
