
Pakar keamanan siber baru-baru ini mengungkap temuan mengenai skema serangan siber yang dinilai sebagai suatu alur infeksi berteknologi sangat canggih yang mengincar institusi-institusi kepemerintahan di kawasan benua Asia.
Aktivitas peretasan tersebut, yang dipaparkan secara rinci oleh firma keamanan siber Kaspersky pada pekan ini, sengaja dirancang khusus untuk membidik varian modifikasi sistem operasi Windows 10 yang dipergunakan secara terbatas oleh instansi-instansi pemerintahan di Asia. Serangan siber ini memanfaatkan pengerahan kerangka kerja pemuat modul .NET baru yang belum pernah terdata sebelumnya, dengan nama sandi operasional NetamLoader.
Operasi intrusi berbahaya ini sampai sekarang belum berhasil dikaitkan pada sindikat kriminal siber atau kelompok peretas tertentu mana pun. Hingga berita ini diturunkan, belum dapat dipastikan secara terang benderang apakah intrusi digital tersebut telah berhasil mengompromikan lebih dari satu unit komputer ataupun sempat memberi kesempatan bagi pihak peretas untuk mencuri beragam berkas informasi sensitif kepemerintahan.
Perusahaan perangkat keamanan digital asal Rusia itu menerangkan bahwa artefak jahat tersebut pertama kali ditemukan pada kurun waktu semester pertama tahun 2026. Berkas mencurigakan ini diselundupkan di dalam arsip cabinet Windows atau berkas berekstensi CAB yang sengaja ditempatkan secara tersembunyi pada direktori penyimpanan paket unduhan pembaruan resmi milik sistem operasi Windows.
Para analis menduga kuat bahwa operasi intrusi digital ini melibatkan teknik serangan rantai pasok atau yang biasa dikenal sebagai supply chain attack. Melalui skema tersebut, pelaku kejahatan siber menyusupi dan melumpuhkan penyedia layanan pihak ketiga tepercaya guna membuka akses ilegal ke pengguna tingkat bawah yang selama ini menggantungkan kegiatan komputasi mereka pada produk maupun peranti lunak pihak ketiga tersebut.
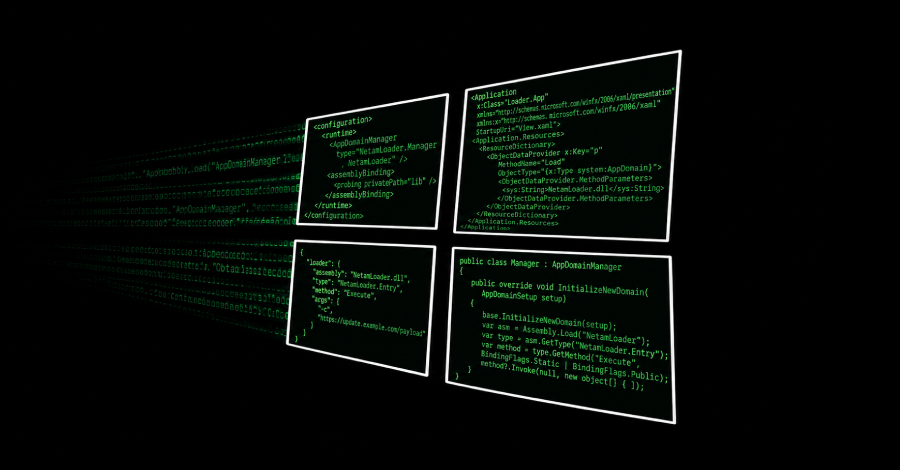
Sampel berbahaya yang dianalisis memiliki berkas konfigurasi bernama “.config” yang secara sengaja mengeksploitasi teknik injeksi AppDomainManager guna memuat modul perakitan .NET berbahaya secara bebas. Injeksi AppDomainManager itu sendiri merupakan sebuah trik peretasan canggih yang diterapkan untuk meluncurkan muatan kode program jahat tanpa izin melalui pembajakan mekanisme AppDomainManager kepunyaan .NET Framework tepat ketika program aplikasi .NET mulai diinisialisasi.
Dengan kata lain, strategi ini menyasar fase inisialisasi application-domain pada lingkungan .NET Framework demi memuluskan eksekusi instruksi kode berbahaya. Hasil akhir dari proses manipulasi peranti lunak ini serupa dengan cara kerja teknik sideloading DLL, yaitu menjalankan instruksi program berbahaya langsung dari dalam proses aplikasi legal guna mengelabui deteksi sistem keamanan komputer.
Berdasarkan laporan investigasi Kaspersky, berkas arsip CAB yang membungkus dokumen “.config” tersebut sengaja disusupkan pada lokasi direktori komputer: “C:WindowsSoftwareDistributionDownloade4537a1762fcafd2fd96bfc825bad34f9db9a24,” dengan isi paket yang kemudian diekstraksi dan dilepaskan ke dalam folder tujuan “C:WindowsSoftwareDistributionDownloadInstall.”
Mekanisme utama perantara pengiriman yang dipakai untuk mengantarkan arsip CAB tersebut ke perangkat korban hingga kini masih menjadi misteri. Terdapat tujuh buah berkas di dalam arsip tersebut, di mana empat dokumen di antaranya merupakan elemen legal dari Patch My PC, sebuah peranti lunak manajemen endpoint –
Tidak ditemukan adanya sisipan muatan berbahaya pada berkas-berkas tersebut kecuali pada file bernama “Resources.resx”. Urutan alur infeksi berbahaya ini kemudian bergulir dalam dua tahapan terpisah sebagai berikut –
Rincian ringkas mengenai serangkaian muatan kode muatan jahat tersebut dipaparkan secara singkat di bawah ini –
"Apabila respons valid berhasil diterima dari server pengendali C2, perulangan bakal berhenti sejenak selama 5-6 menit sebelum melayangkan permintaan berikutnya; jika tidak, proses berhenti selama 22-28 jam, sembari memeriksa setiap 10 menit sekali guna memastikan apakah batas waktu yang ditentukan telah berlalu," jelas Kaspersky.
Catatan data telemetri yang dihimpun tim Kaspersky menunjukkan keberadaan seorang korban tunggal di wilayah Asia, di mana NetamLoader memang dibuat spesifik untuk melumpuhkan edisi Windows 10 yang dimodifikasi eksklusif bagi kalangan pemerintah. Walau identitas negara sasaran tidak diungkap, banyak indikasi kuat mengarah ke Tiongkok, mengingat Microsoft memproduksi varian khusus Windows 10 China Government Edition semata-mata bagi pemerintah Tiongkok dan perusahaan-perusahaan BUMN di sana.
Pada awal Agustus lalu, kantor berita Bloomberg mempublikasikan bahwa Kementerian Keamanan Negara Tiongkok telah mengeluarkan instruksi kepada sejumlah instansi kepemerintahan untuk segera menghentikan pemakaian “Government Edition” tersebut dan beralih memanfaatkan varian distribusi sistem Linux buatan lokal Tiongkok guna menekan ketergantungan terhadap teknologi asing.
"Perintah dari Beijing tersebut dilandasi oleh kekhawatiran terkait keamanan data," tulis laporan Bloomberg seraya mengutip penuturan dari "orang-orang yang mengetahui masalah tersebut." Tidak ada rincian keterangan tambahan lainnya yang dibagikan saat itu.
"Di tengah dinamika iklim geopolitik saat ini, kian banyak negara yang terdorong membangun landasan platform peranti lunak inti milik mandiri, mencakup sistem operasi, perangkat basis data, middleware, dan infrastruktur komputasi awan, yang mana sistem operasi senantiasa menjadi prioritas tertinggi," pungkas Kaspersky.
"Nilai positifnya adalah setiap negara memiliki kontrol penuh terhadap rancang bangun, pemanfaatan, serta pembaruan sistem operasi mereka secara mandiri, memberikan otonomi penuh terhadap seluruh siklus proses tersebut. Namun di sisi lain, konsekuensinya setiap negara wajib memproteksi ekosistem mahaluas ini dengan kemampuan mereka sendiri. Mewujudkan pengelolaan dan perawatan sistem semacam itu hingga mencapai tahap kematangan merupakan proses panjang."
