
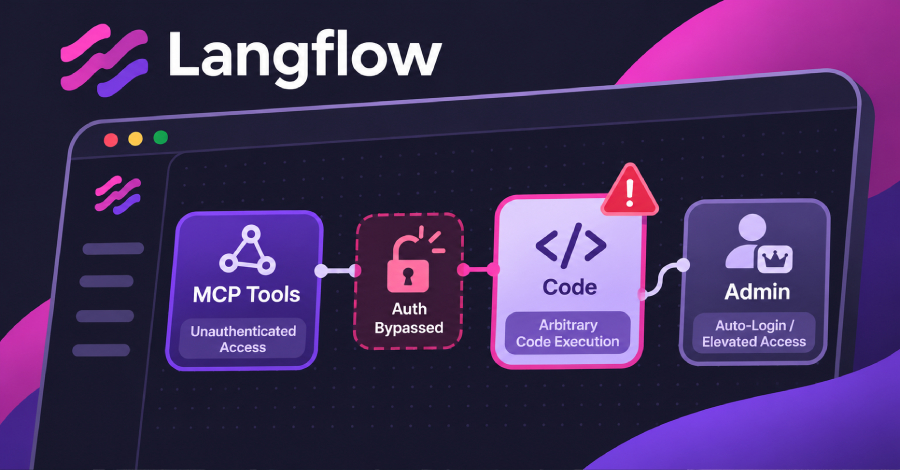
Dua kerentanan berisiko kritis di Langflow dapat memberikan akses bagi penyerang jarak jauh tanpa akun untuk membobol sistem autentikasi atau meluncurkan kode arbitrer, demikian pernyataan IBM pekan lalu.
Langflow merupakan platform sumber terbuka yang digunakan untuk merancang alur kerja serta agen AI, dengan seluruh laporan celah keamanannya diteruskan kepada IBM. Setiap rilis dari edisi 1.0.0 hingga 1.12.8 terdampak masalah ini, dan pembaruan menuju versi 1.13.0 menjadi satu-satunya langkah mitigasi resmi.
Hingga pembaruan tanggal 30 Oktober, kedua celah keamanan tersebut belum tercantum dalam basis data Known Exploited Vulnerabilities milik CISA. Meski demikian, enam masalah keamanan Langflow lainnya telah didaftarkan pada katalog tersebut, termasuk CVE-2026-9198 yang dimasukkan pada bulan Agustus.
Empat isu keamanan Langflow di dalam buletin IBM, yang pertama kali diedarkan pada 28 Oktober lalu diperbarui keesokan harinya, meliputi:
Salah satu bug didefinisikan sebagai “eksekusi kode jarak jauh tanpa autentikasi yang dapat dieksploitasi lewat enumerasi alat protokol konteks model,” sebut pihak IBM. Menggunakan Model Context Protocol (MCP), Langflow dapat menyajikan alur kerjanya sebagai fungsionalitas alat untuk aplikasi AI yang kompatibel dengan protokol tersebut.
Sebuah modul publik di Metasploit Framework kini telah menyertakan referensi untuk CVE-2026-93680 terkait bypass autentikasi. Modul ini terhubung langsung ke titik akhir MCP milik server Langflow tanpa verifikasi kredensial, membuka sebuah sesi, serta mendata ragam alat yang disediakan server tanpa mengeksekusi instruksi maupun skrip tambahan.
Pembuat modul menyatakan bahwa rilis yang rentan mencakup versi 1.5.0 sampai 1.11.4, cakupan yang tercatat lebih sempit dibandingkan rincian versi dari IBM.
Apabila opsi login otomatis aktif, sistem Langflow langsung memberikan hak akses tingkat superuser tanpa meminta kredensial masuk pengguna. Konfigurasi LANGFLOW_AUTO_LOGIN aktif secara bawaan pada varian 1.12.8. Keterangan kode memperingatkan opsi itu “melewati autentikasi dan semestinya hanya digunakan pada lingkungan pengembangan.”
Modul bersangkutan berhasil diuji coba pada instalasi Langflow 1.8.4 yang mengaktifkan fitur masuk otomatis. Celah lain di antara keempat masalah ini berupa “perbaikan yang belum tuntas pada kontrol keamanan auto-login,” tulis IBM. Pihak IBM tidak menegaskan apakah mesin dengan status auto-login nonaktif turut terdampak ancaman ini.
Pembaruan ke Rilis 1.13.0
Langflow versi 1.13.0 dirilis ke publik pada tanggal 22 Oktober. Versi 1.12.8, yang diterbitkan di hari yang sama, rupanya masih memiliki kerentanan, dan repositori PyPI belum mencatat rilis 1.12 yang lebih baru hingga 2 November. IBM menegaskan ketiadaan solusi sementara bagi pengelola server yang belum mampu memperbarui aplikasinya.
Edisi Langflow 1.13 mengubah opsi masuk otomatis menjadi nonaktif secara default. Untuk prosedur pembaruan:
Pada tanggal 29 Oktober, IBM merilis catatan CVE mengenai 29 celah keamanan Langflow lainnya, menetapkan versi 1.12.4 dan 1.12.5 sebagai rilis perbaikannya. Satu masalah di antaranya, CVE-2026-104339, dinilai berskor 9,8 oleh IBM karena berpotensi memberi penyerang tanpa akun celah mengeksekusi kode liar. Seluruh 33 catatan kerentanan, termasuk empat bug ini, tidak memengaruhi versi 1.13.0.
