
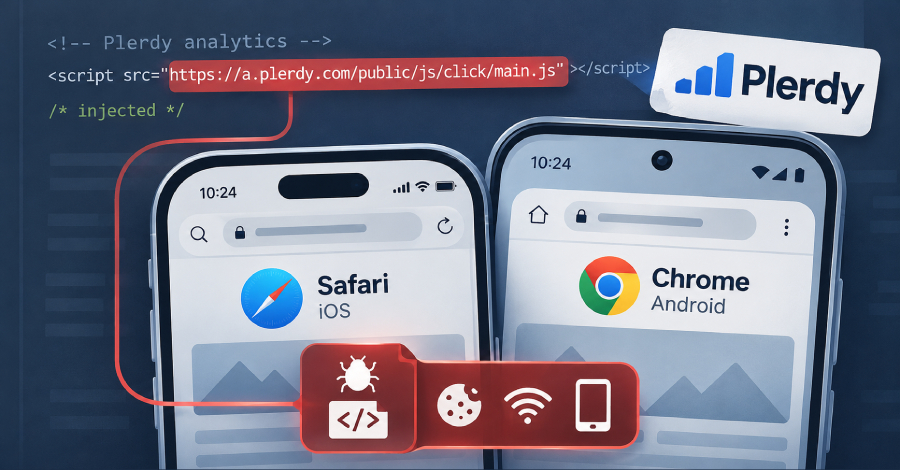
Kelompok ancaman siber yang terafiliasi dengan Rusia dan dikenal sebagai APT29 dilaporkan mendalangi kampanye serangan watering hole berskala masif yang menyasar para pengguna perangkat iOS serta Android. Operasi siber tersebut dilancarkan melalui serangkaian situs web yang telah disusupi, penggunaan domain tiruan, serta serangan rantai pasok atau supply chain attack yang mengeksploitasi layanan analitik web asal Ukraina bernama Plerdy SEO Tracker.
"Kode JavaScript berbahaya yang telah disuntikkan bertugas mengumpulkan berbagai atribut peramban serta spesifikasi perangkat milik korban," papar dua orang peneliti keamanan siber dari Sekoia, Amaury-Jacques Garçon dan Félix Aime, dalam laporan teknis mendalam yang dibagikan kepada The Hacker News. "Setelah pemindaian awal itu berhasil dilakukan, infrastruktur pengiriman milik pelaku penyerang langsung mendistribusikan rangkaian eksploit N-day khusus yang disesuaikan secara spesifik untuk platform iOS maupun Android target."
Tujuan puncak dari rentetan serangan siber berbahaya ini adalah menyuntikkan muatan kode atau payload yang dirancang guna merampas data cookie peramban, serta dalam sejumlah skenario mampu mengekstrak kredensial kata sandi jaringan Wi-Fi hingga menyedot seluruh data sensitif yang tersimpan di dalam perangkat ponsel cerdas. Aktivitas intrusi siber tingkat tinggi ini, yang secara resmi diberi kode sandi operasi Poisoned Source, berhasil diidentifikasi dan diungkap secara luas oleh perusahaan keamanan siber asal Prancis tersebut pada pertengahan bulan Oktober 2026.
Karakteristik utama yang sangat menonjol dan mendefinisikan keseluruhan kampanye siber canggih ini berpusat pada pemanfaatan tiga vektor infeksi primer yang berbeda –
Beberapa portal daring yang berhasil dibobol para peretas mencakup sebuah asosiasi perdagangan industri terkemuka yang menaungi korporasi-korporasi besar Amerika Serikat di bidang manufaktur kimia, sebuah entitas partai politik berhaluan sayap kanan di kawasan Eropa, hingga situs resmi yang terafiliasi erat dengan sektor militer di Bulgaria. Berdasarkan temuan-temuan tersebut, muncul dugaan kuat bahwa kampanye watering hole ini sengaja dikonstruksikan khusus untuk mengincar profil individu-individu tertentu dengan peran strategis, alih-alih diluncurkan sebagai serangan acak yang bersifat sporadis semata.
"Hingga kini masih belum dapat dipastikan secara mutlak apakah para penyerang semata-mata berniat mengincar pengunjung dari situs web rujukan spesifik, ataukah mereka justru berusaha mengompromikan sebanyak mungkin perangkat seluler rentan yang belum terpasang pembaruan sistem operasi secara acak, kemudian mengeksfiltrasi tumpukan data secara masal sebelum akhirnya secara selektif memilah dan memanfaatkan informasi intelijen yang dianggap sangat bernilai," terang perwakilan resmi Sekoia.
"Kendati demikian, sejumlah besar situs web yang disusupi tersebut memang memiliki daya tarik sangat tinggi untuk mendatangkan para pengunjung bernilai strategis dalam lanskap konflik geopolitik Perang Rusia-Ukraina yang sedang berlangsung. Serangan rantai pasok ini menyebar secara agresif melewati berbagai target berprofil tinggi, seperti situs-situs resmi angkatan bersenjata militer, unit pasukan khusus pertahanan, serta produsen peralatan dan persenjataan militer canggih termasuk balistik dan kendaraan udara nirawak (UAV)."
Tanpa memedulikan taktik penetrasi awal mana yang dieksekusi, semua alur serangan siber ini pada akhirnya bermuara pada satu muatan primer yang seragam: sebuah loader JavaScript khusus yang melakukan pemetaan profil mendalam terhadap gawai dan peramban milik pengunjung, sebelum mengirimkan malware tahap berikutnya yang paling sesuai. Bagi para pemilik perangkat bersistem iOS, alur pengiriman ini mengarahkan target ke paket exploit kit berbahaya bernama DarkSword yang difungsikan untuk memanen data cookie sekaligus mengeruk isi data perangkat secara menyeluruh.
Sementara itu pada sistem operasi Android, muatan malware yang ditanamkan telah dibekali kapabilitas teknis untuk mengeksfiltrasi data peramban Google Chrome serta membobol kata sandi jaringan Wi-Fi tanpa perlu membangun persistensi sistem jangka panjang. Tim peneliti setidaknya telah berhasil mengidentifikasi tidak kurang dari tiga variasi eksploit berbeda yang dioperasikan dalam serangan terhadap Android ini –
Pada ketiga skenario intrusi tersebut, seluruh berkas informasi dan data berharga yang berhasil dicuri kemudian dikirimkan secara langsung ke titik akhir server milik pelaku di alamat "ad.starx-net[.]com:8881/telemetry/v12". Menariknya, rantai serangan siber khusus Android ini menyertakan suatu mekanisme verifikasi teknis untuk mendeteksi apakah perangkat ponsel yang sedang diincar merupakan tipe Samsung Galaxy S25 Ultra melalui pemindaian kode pengenal perangkat keras (yaitu model SM-S938B). Apabila identitas gawai target terbukti cocok dengan model ponsel cerdas tersebut, seluruh proses aktivitas eksploitasi akan langsung dihentikan seketika.
Pemberian nama malware AndroSnitch berakar langsung dari kemiripan arsitektur kodenya dengan ANDROSNATCH, yaitu sebuah program perampas cookie peramban Chrome yang sempat didokumentasikan oleh tim keamanan Google pada bulan Agustus 2024 terkait dugaan operasi watering hole APT29, yang mana kala itu menargetkan pengguna Android yang mengakses portal pemerintah Mongolia dengan mengeksploitasi rangkaian celah keamanan Chrome CVE-2024-5274 dan CVE-2024-4671.
"Aktivitas operasi siber ini sekaligus mempertegas tren berkelanjutan mengenai pemanfaatan kembali kerangka kerja eksploitasi seluler milik Commercial Surveillance Vendors (CSV), semisal instrumen DarkSword, oleh kelompok peretas spionase yang didukung penuh oleh entitas negara," tegas Sekoia. "Adopsi dari rangkaian rantai eksploit N-day siap pakai yang telah dikemas rapi ini secara signifikan menekan biaya operasional sekaligus memangkas batasan teknis tingkat tinggi yang sebelumnya mutlak diperlukan guna melangsungkan eksploitasi seluler yang sedemikian maju."
Evolusi Perangkat Eksploitasi Coruna dan DarkSword
Munculnya perkembangan spionase digital baru ini terjadi hanya berselang beberapa pekan usai lembaga riset iVerify serta Report URI membeberkan laporan terperinci mengenai peredaran varian P7 dari instrumen DarkSword yang disebarkan melalui teknik serangan half-click bersandar pada infrastruktur jaringan iklan digital. Dalam sebuah kasus yang didokumentasikan, kode eksploitasi tersebut terbukti telah disebarkan secara masif lewat penayangan iklan berbahaya di platform media sosial Instagram yang bertemakan turnamen Piala Dunia dan disalurkan melalui server perantara di alamat "ad-track[.]live."
Adapun rute persebaran lainnya merupakan bagian integral dari kampanye kejahatan siber yang dijuluki operasi DeadTag, di mana para penyerang secara sengaja membeli domain-domain kedaluwarsa bekas tag analitik dan periklanan lawas yang rupanya masih terus dimuat oleh ribuan situs web aktif di seluruh penjuru dunia. Tujuan fundamental dari skema ini yaitu menyuntikkan muatan skrip JavaScript berbahaya secara langsung ke peramban para pengguna perangkat iPhone demi menjalankan perintah terselubung milik pelaku peretasan tanpa disadari oleh korban.
"Skrip tersebut secara ketat memverifikasi profil siapa saja yang sedang mengunjungi situs," ungkap perwakilan Report URI. "Berbagai mesin pencari web, sistem pemindai keamanan otomatis, peramban terotomatisasi, serta entitas digital lain yang terdeteksi menyerupai bot otomatis tidak akan menerima respons muatan apa pun."
Skrip manipulatif itu selanjutnya menjalin komunikasi dua arah dengan server pengendali peretas, yang kemudian bertugas menentukan rute pengalihan tautan akhir yang wajib dituju oleh tiap-tiap pengunjung terpilih. Rute eksploitasi iPhone yang memanfaatkan celah jaringan DeadTag tersebut pada gilirannya menggiring korban menuju paket eksploit Coruna bagi gawai iPhone lawas yang menjalankan platform iOS versi 13 sampai 17.2.1, serta instrumen DarkSword P7 bagi perangkat Apple yang telah mengoperasikan sistem operasi iOS 18.4 sampai 18.7.
"Serangan ini sama sekali bukan berupa laman jebakan phishing biasa atau tautan unduhan aplikasi palsu, melainkan kedua perangkat eksploitasi tersebut langsung menyerang celah pada peramban web itu sendiri," pungkas Scott Helme selaku pakar keamanan dari Report URI. "Hanya dengan membuka halaman situs tersebut saja sudah cukup untuk membuat perangkat Anda berhasil dikompromikan sepenuhnya. Tidak ada tombol yang perlu ditekan, Anda tidak perlu mengklik pranala apa pun, tanpa instalasi program berkas, dan sama sekali tanpa disertai peringatan bahaya. Jika perangkat iPhone Anda kebetulan menjalankan versi sistem iOS yang rentan, kit penyerang ini akan langsung mendobrak sistem peramban lalu memasang perangkat lunak mata-mata secara otomatis ke dalam perangkat."
Sementara itu, skema pengalihan lainnya sengaja dirancang mengarahkan pengunjung menuju laman pengalihan umpan tiruan Google, portal pendaftaran penipuan berkedok judi online dan kasino ilegal, iklan mesin pencari berisi promo otomotif atau layanan klinik gigi palsu, hingga survei abal-abal bermodus hadiah kuis "Anda telah menjadi pemenang". Saat ini tercatat lebih dari 660 nama domain yang telah kedaluwarsa dan didaftarkan ulang telah menjadi bagian aktif dari infrastruktur jaringan sindikat DeadTag.
Berdasarkan laporan komparatif yang dirilis oleh tim peneliti Zimperium zLabs, operasi siber yang bertugas mendistribusikan kit eksploitasi Coruna beserta DarkSword terus menunjukkan tanda-tanda perkembangan masif, di mana terdapat setidaknya 608 domain aktif yang kedapatan mendistribusikan kode program varian keluarga Coruna hingga periode bulan Oktober 2026.
Meskipun pada fase awal pengembangannya kerangka kerja Coruna diproduksi secara khusus oleh peretas binaan negara tertentu demi kepentingan operasi spionase bertarget tinggi, kebocoran data sumber terbuka yang terjadi pasca-pengungkapan perdananya telah menyebabkan perangkat lunak peretasan canggih tersebut tersebar bebas dan kini dapat diakses secara mudah oleh berbagai sindikat ancaman siber untuk melancarkan serangan mereka masing-masing.
Di banyak insiden yang terungkap, situs-situs jebakan tersebut kerap kedapatan menampilkan instruksi eksplisit yang membujuk pengunjung agar segera menutup jendela in-app browser aplikasi atau peramban alternatif di lingkungan iOS mereka, lalu memindahkan tautan untuk dibuka langsung lewat Safari demi memicu eksekusi rantai eksploitasi secara sempurna sesuai platform perangkat yang digunakan.
"Para target sasaran yang masih mengoperasikan perangkat bersistem iOS versi 17.2.1 atau yang lebih lawas akan disuntik dengan muatan dari kerangka kerja warisan Coruna (yang secara konsisten menampilkan susunan muatan JavaScript berukuran byte identik di berbagai konfigurasi yang berhasil kami sita)," jelas peneliti keamanan Santiago Rodriguez. "Sebaliknya, bagi perangkat yang telah menjalankan versi build iOS yang lebih mutakhir akan langsung dipasangi rantai eksekusi malware yang diturunkan dari arsitektur DarkSword."
"Jejak sebaran distribusi digital yang berhasil kami telaah mencakup ranah yang sangat luas, mulai dari portal kencan daring, platform interaksi kecerdasan buatan, promosi aset kripto, layanan streaming hiburan multimedia, hingga—dalam beberapa kasus nyata—situs-situs resmi bereputasi baik yang berhasil dikompromikan guna menyusupkan kit eksploit berbahaya ini melalui pemanfaatan elemen iframe tersembunyi," lanjutnya.
