
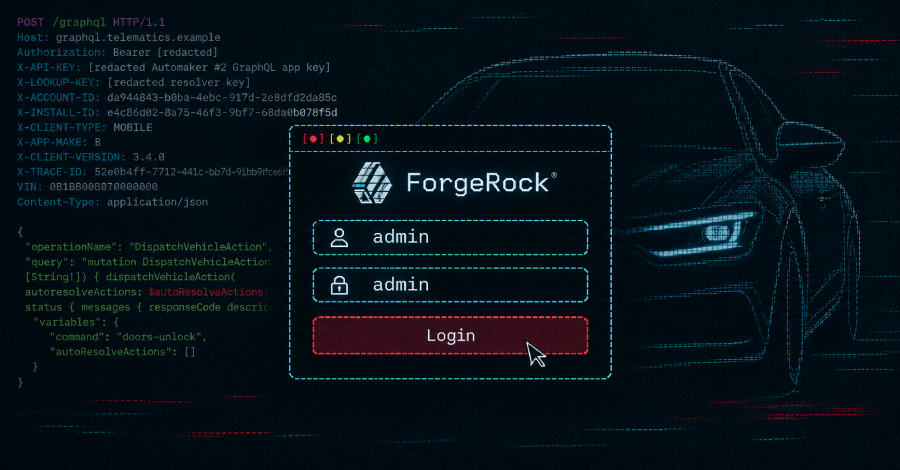
Infrastruktur otentikasi login di balik aplikasi seluler milik dua produsen kendaraan global ditemukan memiliki celah fatal yang dapat diambil alih sepenuhnya oleh sepasang peneliti keamanan siber. Kerentanan tersebut memungkinkan siapa pun membobol akun pelanggan mana pun, serta membuka kunci pintu mobil sekaligus menghidupkan mesinnya dari jarak jauh.
Kedua aplikasi otomotif tersebut mengelola proses masuk pengguna menggunakan platform manajemen identitas ForgeRock, yang kini menjadi bagian dari Ping Identity. Di dalam server pendukung tersebut, para periset berhasil mengakses konsol administrator yang rupanya masih memakai setelan kata sandi bawaan pabrik.
Praktek serangan menyeluruh hanya diuji coba langsung terhadap mobil pribadi mereka sendiri serta kendaraan milik pemilik sah yang telah memberikan persetujuan eksplisit di Amerika Serikat pada Februari 2026. Kedua sistem yang terdampak berhasil diperbaiki sekitar dua jam setelah temuan dilaporkan.
Hasil investigasi dipublikasikan oleh Shubham Shah dan Sam Curry. Investigasi bermula saat mereka memeriksa kedua aplikasi seluler, di mana kedua merek mobil mengotentikasi pemilik kendaraan melalui platform identitas serupa yang terbagi menjadi modul alur login dan modul OpenIDM pengelola basis data rekaman konsumen.
OpenIDM secara baku dilengkapi konsol administrator internal berbasis Apache Felix. Buku pedoman penguatan keamanan resmi ForgeRock sejatinya memerintahkan pengelola sistem untuk menghapus konsol tersebut atau membatasinya sebelum peluncuran produksi, karena konsol tersebut mengelola kata sandi tersendiri. Namun pada server kedua produsen, konsol dibiarkan aktif dengan kredensial bawaan: kata sandi ‘admin’ untuk pengguna ‘admin’.
Antarmuka konsol tersebut sebenarnya telah diblokir dari akses jaringan internet terbuka. Akan tetapi, perangkat perimeter pengaman situs dan aplikasi berbasis Java di belakangnya menafsirkan jalur alamat web secara berbeda. Memanfaatkan penyisipan karakter garis miring terenkripsi dan karakter tertentu, para peneliti mengelabui pengaman perimeter agar memproses permintaan sebagai berkas statis, sementara server belakang tetap membacanya sebagai konsol administratif.
Setelah menembus konsol, para peneliti memanfaatkan fitur penjadwal bawaan guna mengeksekusi kode buatan sendiri langsung di server identitas. Langkah ini memberi mereka akses konsol perintah penuh pada mesin penyimpan catatan profil seluruh pengguna kedua merek mobil.
Seluruh rekaman profil ditempatkan di balik blok pengaman yang sama, namun skrip peneliti berhasil menjangkaunya dari bagian internal server. Melalui akses tersebut, mereka mengganti alamat surel dan kata sandi akun target, masuk melalui aplikasi seluler resmi, lalu menerima token akses resmi yang identik dengan aplikasi asli.
Token akses digital inilah yang bertindak sebagai kunci virtual pengendali mobil. Mengandalkan instruksi perintah yang terintegrasi pada akun, para peneliti sukses membuka kunci pintu dan menyalakan mesin dari mobil uji coba yang disaksikan langsung oleh pemiliknya, sebelum akhirnya mematikan mesin dan mengunci pintu kembali.
Kedua peneliti menyatakan sanggup membuka sesi login aktif bagi akun pengguna mana pun pada server terpengaruh, namun hanya memicu instruksi perintah fisik pada mobil kepemilikan pribadi atau berizin sah di Amerika Serikat.
Secara terpisah, Shubham Shah merilis laporan serangan tahap kedua terhadap infrastruktur merek yang sama di Australia. Di kawasan tersebut, informasi kredensial tingkat administrator untuk server identitas tertinggal langsung di dalam kode aplikasi yang mulanya dirancang untuk lingkungan pengujian.
Melalui penggabungan kedua taktik serangan ini, para peneliti mengungkapkan kemampuan teknis untuk mengirimkan instruksi pembuka kunci dan penyalaan mesin ke seluruh mobil buatan merek tersebut di Australia, Amerika Serikat, dan Kanada. Publikasi kedua tidak merinci tanggal kapan kelemahan di Australia ditambal.
Serangan berjalan senyap tanpa disadari pemilik kendaraan asli. Prosedur pergantian surel dan kata sandi tidak memicu pemutusan sesi akun pada aplikasi asli milik korban, ditambah notifikasi keamanan dapat dialihkan ke ponsel peneliti, sehingga korban tidak menerima pemberitahuan apa pun. Setelah pengujian selesai, alamat surel korban segera dikembalikan ke kondisi awal.
Kecerobohan ini murni berakar pada konfigurasi operasional ForgeRock dan bukan kecacatan baru dari perangkat lunak, sehingga insiden ini tidak memiliki pengenal CVE serta tidak disertai peringatan keamanan resmi vendor. Keberadaan konsol dan sandi baku telah terdokumentasi lama, dan pedoman penguatan sistem sudah menginstruksikan pencopotan konsol atau pembaruan kata sandi sebelum peluncuran komersial.
Bagi tim keamanan siber yang mengoperasikan sistem identitas yang sama (kini PingIDM), evaluasi terhadap akses konsol dan kredensial default menjadi hal krusial.
Kedua periset siber ini memiliki rekam jejak panjang menembus jaringan web pendukung aplikasi kendaraan. Mereka sebelumnya membuktikan celah kendali jarak jauh pada mobil buatan Honda, Kia, dan Subaru, serta riset tahun 2023 terhadap 16 merek otomotif menunjukkan kerapuhan sistem web tersebar luas di industri kendaraan global.
