
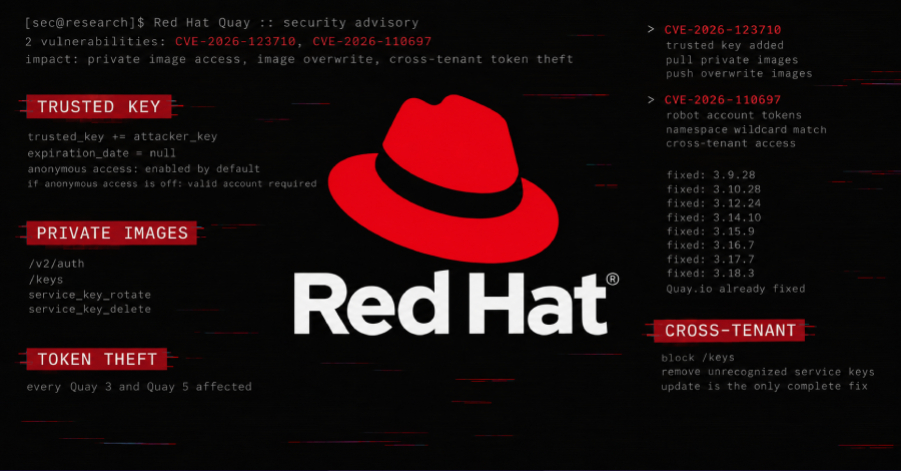
Sebuah kelemahan kritis pada platform Red Hat Quay memberikan celah bagi penyerang dengan akses ke registri untuk memeriksa serta mengganti seluruh citra kontainer privat di tiap repositori. Konfigurasi bawaan Quay membuka opsi akses anonim secara otomatis, dan selama setelan tersebut aktif, pelaku tidak memerlukan kredensial akun. Red Hat menyatakan bahwa sekalipun opsi tersebut dinonaktifkan, individu dengan akun terdaftar tetap berpotensi mengeksploitasi celah ini. Pihak korporasi telah mendistribusikan berkas perbaikan untuk delapan cabang pada lini Quay 3.
Masalah keamanan ini tercatat sebagai CVE-2026-123710 dengan skor keparahan CVSS 9.8. Sistem Quay mengandalkan rangkaian kunci tepercaya internal untuk membubuhkan tanda tangan digital pada token otorisasi yang dipakai mengizinkan operasi pengunggahan (push) dan pengunduhan (pull) citra. Kelemahan ini mengizinkan penyerang memasukkan sertifikat kunci milik mereka sendiri secara langsung ke daftar kepercayaan Quay tanpa masa kedaluwarsa. Server Quay kemudian memvalidasi serta menyetujui seluruh token yang dibubuhi tanda tangan kunci ilegal tersebut pada repositori mana pun.
Melalui kepemilikan token valid manipulasi itu, peretas dapat menyalin citra privat sekaligus menguras data rahasia maupun informasi kredensial di dalamnya. Pelaku juga berpeluang mengunggah atau menimpa citra kontainer yang sudah ada, dan perubahan tersebut akan otomatis menyebar ke infrastruktur server yang mengunduhnya. Sertifikat kunci penyusup akan tetap bertahan meski sistem mengalami reboot berulang kali hingga administrator mencabutnya secara manual. Kunci liar ini bahkan dapat dimanfaatkan untuk menghapus kunci operasional yang aktif dipakai instans Quay yang sedang berjalan, sehingga rutinitas pengunggahan serta pengunduhan normal berujung kegagalan akibat galat autentikasi.
Layanan server kunci pada Quay memeriksa apakah permintaan penggantian kunci menyertakan token yang ditandatangani kunci tepercaya, lengkap dengan parameter audience serta penerbit yang selaras. Kendati demikian, sistem gagal memverifikasi apakah token tersebut memang diterbitkan khusus untuk keperluan rotasi kunci resmi. Token anonim yang diperoleh lewat endpoint /v2/auth milik Quay langsung lolos penyaringan: Quay menandatanganinya memakai kunci tepercaya, sementara pihak pemanggil bebas menentukan sendiri nilai audience targetnya.
Secara bersamaan, cacat keamanan kritis kedua berkode CVE-2026-110697 dengan skor CVSS 9.9 diumumkan ke publik. Bug ini memungkinkan pengguna biasa pada Quay yang memiliki hak membangun namespace untuk membajak token akun robot milik penyewa (tenant) lain guna meninjau, mengunggah, maupun menimpa citra penyewa tersebut. Celah kedua bersumber dari kecacatan kode pemrograman yang menangani proses pemindaian dan penampilan akun robot. Skrip menyusun pola kueri SQL LIKE berdasarkan penamaan namespace tanpa meloloskan karakter wildcard, padahal tanda garis bawah (underscore) berfungsi mencocokkan karakter tunggal apa pun.
Oleh sebab itu, namespace baru yang memuat simbol garis bawah pada posisi tertentu sanggup mencocokkan nama namespace milik organisasi lain secara tidak sengaja, lalu mengembalikan rincian akun robot milik korban lengkap beserta token yang sudah didekripsi. Penyerang tidak membutuhkan hak akses istimewa, dan korban tidak perlu melakukan tindakan apa pun. Penghapusan namespace buatan penyerang otomatis ikut memusnahkan akun-akun robot yang terafiliasi dengannya, yang berpotensi memutus sambungan aplikasi maupun infrastruktur otomatisasi yang bergantung pada kredensial tersebut. Pada ekosistem ketika Quay berfungsi sebagai registri terintegrasi untuk OpenShift, pencurian akses akun robot ini dapat disalahgunakan guna menyuntikkan citra berbahaya ke dalam alur pipa CI/CD perusahaan.
Penyelidik keamanan Red Hat, Dave O'Connor, mengidentifikasi kedua kerentanan tersebut. Menurut laporan pelacakan kerusakan, kelemahan logika di balik CVE-2026-123710 telah bercokol di dalam fondasi kode Quay semenjak pengiriman komit publik pertamanya ke repositori. Red Hat mencantumkan bahwa seluruh varian Quay 3 serta Quay 5 terdampak oleh sepasang kelemahan fatal ini. Khusus CVE-2026-123710, panduan teknis merinci instalasi standalone mandiri, instalasi Quay melalui Quay Operator pada OpenShift, serta registri mirror pendukung untuk Red Hat OpenShift tergolong sebagai lingkungan yang terancam bahaya.
Instans Quay mana pun yang dapat dijangkau oleh klien yang tidak tepercaya dinyatakan berada dalam kondisi rentan, termasuk sistem registri internal lokal perusahaan. Saat dilakukan peninjauan kembali pada hari ini, lembar dokumentasi resmi untuk entri CVE-2026-123710 masih mengindikasikan setiap paket distribusi Quay sebagai komponen yang terdampak tanpa ketersediaan tambalan resmi, meskipun masing-masing buletin keamanan telah memperingatkan celah tersebut.
"Menonaktifkan akses anonim tidak akan melindungi Anda," tegas perwakilan korporasi dalam lembar panduan remediasi utamanya. Kunci asing yang tertanam tetap beroperasi meski administrator melakukan pembaruan kata sandi akun maupun penggantian berkala token akun robot. Terkait CVE-2026-110697, portal web informasi CVE milik Red Hat merujuk delapan versi pembaruan rilis yang sama sebagai versi yang telah dibenahi, menegaskan penerapan pembaruan versi merupakan satu-satunya solusi komprehensif, serta memastikan peladen Quay.io sudah diamankan. Walau demikian, tidak ada satu pun dari delapan buletin resmi yang memuat catatan atas CVE-2026-110697.
Sebelum implementasi paket pembaruan dilakukan menyeluruh, Red Hat merekomendasikan pembatasan wewenang pembuatan entitas organisasi maupun namespace yang menggunakan tanda garis bawah, segera merotasi token akun robot pada namespace yang berpotensi bentrok dengan nama berbasis garis bawah, dan memperketat pengawasan lalu lintas pull atau push yang mencurigakan di luar kebiasaan operasional robot. Prosedur mitigasi sementara ini sanggup memitigasi paparan risiko, namun akar kerentanan aslinya tetap tertinggal di dalam sistem. Paket perbaikan di tingkat hulu (upstream) menghadirkan validasi rotasi kunci yang sebelumnya terlewat, memberlakukan batasan masa aktif kedaluwarsa secara wajib bagi setiap kunci yang disisipkan melalui peladen kunci, serta melarang pihak pemanggil menetapkan parameter audience token secara sepihak, sekaligus menyelesaikan kendala pencarian akun robot.
