
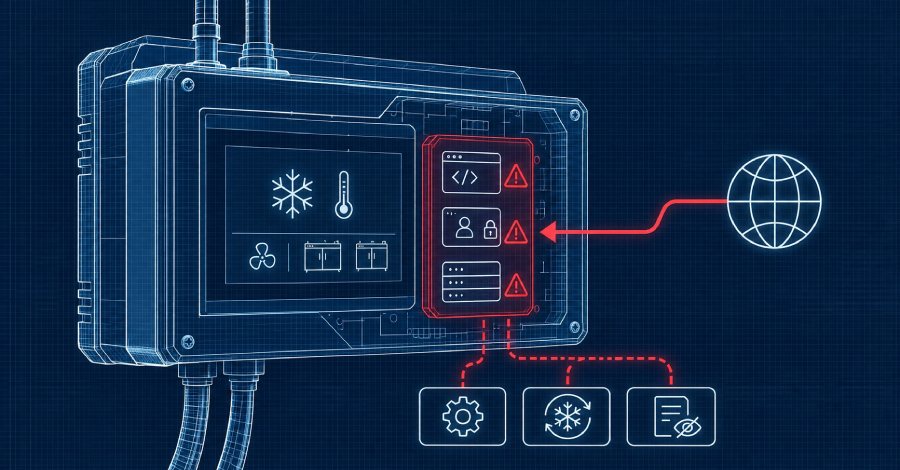
Sebanyak enam kerentanan kritis yang ditemukan pada perangkat pengendali sistem pendingin Danfoss AK-SM800A berpotensi memungkinkan peretas jarak jauh mengambil alih kendali penuh tanpa proses autentikasi atau login, demikian diungkapkan oleh konsultan keamanan siber asal Belanda, Midnight Blue, awal pekan ini.
Hingga saat ini belum tersedia perbaikan keamanan perangkat lunak apa pun, dan tim peneliti menegaskan bahwa pembaruan firmware paling anyar, yakni versi 5.4.0, sama sekali tidak memperbaiki deretan kelemahan berbahaya tersebut.
Badan keamanan siber pemerintah dari Belgia, Irlandia, serta Jerman telah secara serempak menginstruksikan kepada seluruh pengelola sistem pendingin komersial agar segera memutus dan mencabut antarmuka manajemen pengendali tersebut dari jaringan internet terbuka pada pekan ini.
Bagi perangkat pengendali yang tetap terhubung langsung ke internet, tindakan seperti memperbarui firmware, mengganti kata sandi bawaan pabrik, maupun mengaktifkan fitur Strict mode dinilai sama sekali tidak memadai secara mandiri, menurut pernyataan lembaga siber nasional Belgia dan Irlandia. Fitur Strict mode sejatinya merupakan proteksi akses masuk yang mewajibkan lalu lintas terenkripsi dan token sesi khusus, namun salah satu dari enam celah keamanan fatal ini justru berakar langsung pada modul gateway yang mengelola fungsi proteksi tersebut.
Perangkat Danfoss AK-SM800A merupakan instrumen inti yang mengoperasikan lemari es komersial dan ruang pendingin supermarket, yang dapat dipantau dan dikelola dari jarak jauh oleh perusahaan pemeliharaan pihak ketiga. Perangkat pengendali pendingin serupa dilaporkan sempat menjadi sasaran rentetan serangan siber di wilayah Prancis sejak tanggal 11 Oktober, disusul gelombang serangan kedua yang menyebar ke berbagai penjuru kawasan Eropa pada pekan sebelumnya. Rentetan insiden tersebut telah memicu siklus pencairan es yang tak diinginkan hingga memusnahkan banyak stok bahan pangan beku.
Badan Keamanan Teknologi Informasi Federal Jerman (BSI) menjelaskan dalam laporan keamanannya bahwa tipe AK-SM800A memang terlibat langsung dalam serangkaian insiden sebelumnya di mana instalasi sistem pendingin komersial di sejumlah negara mengalami manipulasi ilegal.
Meski demikian, lembaga pertahanan siber Jerman tersebut saat ini belum memegang bukti terkait eksploitasi aktif atas enam celah keamanan yang baru terungkap ini, dan badan otoritas siber negara lain maupun para peneliti juga tidak mengaitkan langsung temuan ini dengan aksi peretasan terdahulu.
Pihak peneliti keamanan siber membedah firmware versi 5.3.2 yang kala riset dilakukan merupakan varian paling mutakhir, dan mereka menegaskan bahwa seluruh rilis firmware terdahulu hingga versi 5.3.2 tersebut berada dalam status rentan eksploitasi.
Hingga saat ini kode identifikasi kerentanan CVE resmi belum ditetapkan. Para analis sengaja menahan rincian teknis eksploitasi secara rahasia sementara proses pengungkapan terkoordinasi sedang dijalankan bersama manajemen Danfoss, entitas manufaktur asal Denmark yang memproduksi perangkat tersebut.
Pihak Danfoss secara resmi mencantumkan paket rilis perangkat lunak 5.4.0 tertanggal bulan November sebagai paket versi paling terkini bagi jajaran modul AK-SM800A. Dalam catatan rilis versi 5.4.0 dan panduan pembaruan bulan November, dijelaskan peningkatan sistem serta penerapan regulasi kompleksitas kata sandi yang lebih ketat. Namun, kedua dokumentasi resmi tersebut tidak menyertakan keterangan penambalan atas kerentanan keamanan apa pun.
Dalam klarifikasi lanjutan yang dipublikasikan media industri Cooling Post, para peneliti menegaskan kembali bahwa versi 5.4.0 tidak menyuntikkan patch keamanan apa pun: “Hal itu juga pada dasarnya tidak memungkinkan karena berdasarkan stempel waktu pada berkas, paket firmware ini kemungkinan besar dirakit pada tanggal 29 Oktober, jauh sebelum munculnya gelombang serangan siber kedua dan jauh sebelum laporan kerentanan kami disampaikan ke pihak vendor.”
Otoritas federal keamanan informasi Jerman pada awalnya merilis siaran pers yang menyatakan bahwa firmware 5.4.0 terbebas dari celah. Akan tetapi pada hari yang sama, pihak lembaga segera mengoreksi keterangan tersebut dan menyatakan belum dapat mengesampingkan kemungkinan bahwa versi 5.4.0 tetap terimbas celah keamanan tersebut.
Portal buletin keamanan resmi pabrikan belum menerbitkan pemberitahuan apa pun terkait enam kelemahan ini, dan belum ada kepastian jadwal penambalan yang diumumkan secara terbuka.
Spesialis keamanan siber dari Midnight Blue, Carlo Meijer, berhasil mengungkap seluruh enam celah keamanan tersebut dalam investigasi manual kurang dari satu jam menggunakan berkas firmware resmi yang disediakan pabrikan, kemudian mendokumentasikannya ke dalam catatan teknis investigasi.
Lima dari celah tersebut bersarang pada modul penangan permintaan web yang tidak mensyaratkan otentikasi kata sandi, yang beroperasi langsung di dalam proses dengan hak istimewa root. Melalui pemanfaatan salah satu celah tersebut, tim peneliti sanggup melancarkan eksekusi kode acak berbasis akses root pada firmware lawas versi 3.3.0, serta mendeteksi keberadaan kelemahan yang identik pada firmware versi 5.3.2.
Mekanisme Strict mode secara teknis menutup hampir seluruh paparan antarmuka web pengendali dari jangkauan pengguna yang belum terverifikasi, termasuk rute celah yang diperagakan dalam pembuktian konsep awal tersebut. Namun, kerentanan keenam bersemayam di dalam komponen gateway yang bertugas memaksakan mekanisme Strict mode itu sendiri, yakni modul aplikasi terpisah yang memblokir seluruh akses data terkecuali halaman login sebelum otentikasi diverifikasi.
Ketika tim peneliti menguji firmware versi 5.3.2 di lingkungan emulator virtual dengan proteksi Strict mode aktif, celah keenam tersebut langsung melumpuhkan komponen gateway hingga crash. Malafungsi ini dinilai dapat dimatangkan menjadi mekanisme eksekusi kode acak dengan pengembangan lebih lanjut, mengingat gateway tersebut tidak dibekali mekanisme pertahanan eksploitasi mendasar semacam proteksi stack canaries.
Melalui akses kode acak dengan hak root, aktor ancaman dapat leluasa mengutak-atik konfigurasi pengendali, menyalakan siklus defrost pendingin secara serampangan, sekaligus menghapus riwayat aktivitas dari berkas pencatatan log internal.
Para analis juga menemukan ketiadaan fitur secure boot pada perangkat keras tersebut, sehingga penyerang berpeluang menanamkan kode jahat persisten yang tidak akan hilang meski perangkat direset ke setelan pabrik maupun diperbarui firmware-nya. Peretas bahkan berpotensi merusak fungsi pengendali secara permanen hingga perangkat harus diganti total.
Pihak peneliti meyakini baris kode sistem tersebut hampir pasti masih menyimpan kelemahan serupa, dan memandang langkah penambalan parsial satu per satu atau sekadar mengaktifkan Strict mode sebagai “sebuah salah alokasi atas sumber daya keamanan siber dan personel teknis yang amat terbatas.”
Langkah Pencegahan yang Dapat Dilakukan Operator
Tindakan mencabut perangkat dari paparan internet terbuka sama sekali tidak boleh ditunda hingga patch resmi dirilis, dan langkah mitigasi ini wajib diterapkan bahkan ketika firmware sudah paling baru serta proteksi Strict mode telah menyala, tegas Pusat Keamanan Siber Belgia.
Badan siber Jerman turut menambahkan bahwa siapa pun pengelola yang mencurigai adanya indikasi peretasan wajib segera memperbarui seluruh kredensial login dan memeriksa kestabilan fisik seluruh mesin yang tersambung pada unit pengendali.
Sebelum memutus aliran data dari pengendali menuju penyedia jasa perawatan pendingin, pengelola fasilitas diimbau meninjau klausul kontrak kerja dan polis asuransi terlebih dahulu, tulis anjuran Belgia. Operator juga diminta membangun saluran koneksi jarak jauh yang aman agar pemantauan teknis tetap berjalan.
Buku petunjuk pembaruan resmi Danfoss menegaskan unit AK-SM800A tidak boleh dihubungkan langsung ke jaringan publik: “Rekomendasi pencegahan ini berlaku untuk seluruh edisi perangkat lunak, termasuk pada perangkat yang menjalankan fitur Strict Mode aktif.”
Pusat Keamanan Siber Nasional Irlandia turut menyarankan pengoperasian firmware teranyar yang didukung, penggantian kata sandi baku, serta aktivasi Strict mode, seraya menekankan agar pengelola tidak menggantungkan keamanan pada langkah-langkah itu semata.
Perwakilan Danfoss menyampaikan kepada Cooling Post pada 12 Oktober bahwa sebagian besar perangkat pendingin yang terserang di Prancis merupakan tipe lama yang telah usang atau unit AK-SM800A yang menjalankan firmware tertinggal.
Pihak vendor sebelumnya sempat menambal kelemahan keamanan pada AK-SM800A sepanjang tahun 2023 dan 2025, termasuk celah bypass login dan bug command injection. Firmware 5.3.2 yang dianalisis peneliti merupakan edisi yang dirilis lebih mutakhir daripada seluruh penambalan terdahulu tersebut.
