
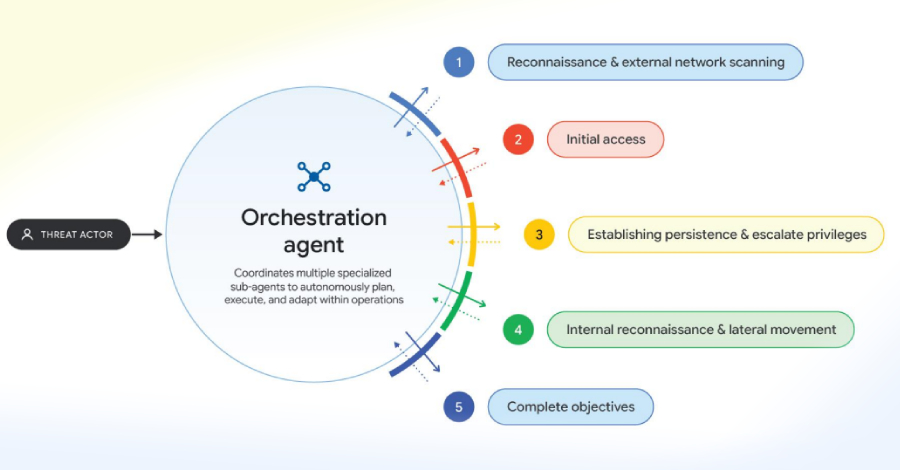
Google pada hari Senin membeberkan bahwa pemanfaatan kecerdasan buatan (AI) secara bermusuhan oleh para pelaku ancaman siber kini telah melampaui metode input manual biasa. Para penjahat digital mulai menerapkan kerangka kerja ofensif berbasis agen otonom ganda seperti ARTEX, CAIRN, CyberStrikeAI, serta PentAGI guna menjalankan intrusi berlapis dalam kecepatan operasional yang jauh lebih tinggi.
Bersamaan dengan itu, kelompok penyerang siber turut memaksimalkan tenaga dan potensi model bahasa besar (LLM) serta kerangka kerja agen guna mengotomatisasi proses rekayasa balik terhadap pembaruan sistem memakai analisis diferensial. Langkah ini memampukan mereka mempersenjatai kerentanan yang baru saja diumumkan secara sangat cepat, seperti yang terpantau pada kasus celah keamanan PaperCut NG/MF pada awal September tahun ini.
Penyalahgunaan kerangka kerja uji penetrasi (pentesting) berbasis agen sumber terbuka dinilai sebagai sarana untuk "mengotomatisasi tahapan terpisah dan tugas operasional tertentu selama intrusi langsung," ungkap Google Threat Intelligence Group (GTIG) dalam laporan resminya yang dibagikan kepada The Hacker News.
Raksasa teknologi tersebut menegaskan bahwa adopsi sistem ini mencerminkan sebuah pergeseran paradigma ketika serangan siber terjadi dalam kecepatan mesin otomatis. Hal ini memungkinkan eskalasi operasi serangan diperluas secara signifikan melalui penggabungan berbagai jalur penyerangan yang berbeda meskipun mekanisme dasarnya tetap sama.
Sejumlah penyerang siber terpantau aktif menguji coba kerangka kerja beserta instrumen pendukung tersebut, termasuk para peretas bermotif finansial hingga kelompok spionase yang diduga berafiliasi dengan negara China.
"Pengamatan kami ini juga mencakup pemanfaatan perkakas dan layanan lain, seperti ZeroHollow, sebuah layanan inferensi untuk pengembangan eksploitasi dan perutean LLM, serta Agent Zero, kerangka kerja agen sumber terbuka dengan kemampuan eksekusi kode mandiri dan pembuatan perkakas dinamis," papar Google.
Bentuk penyalahgunaan penting lainnya berpusat pada otomatisasi pekerjaan berat seperti identifikasi kerentanan dan pembuatan bukti konsep (POC) senjata siber melalui alur kerja berbasis LLM. Cara ini memangkas jarak waktu antara tanggal rilis tambalan sistem dan eksploitasi aktif.
"Pelaku ancaman kemungkinan merasa jauh lebih efisien menggunakan LLM untuk mempersenjatai kerentanan n-day yang telah ditambal, mengingat mereka bisa memfokuskan analisis pada materi sumber terbatas: membandingkan versi kode sumber (termasuk kanal prarilis atau pratinjau), membaca catatan pembaruan, laporan riset keamanan, serta kode POC terkait celah tertentu," imbuh Google.
Pada saat bersamaan, peretas menyasar infrastruktur AI guna meraup keuntungan haram dari aksi LLMjacking lewat pencurian kredensial LLM dan komputasi awan milik perusahaan yang berhasil diretas. Akses curian ini kemudian dijual kembali via layanan proksi ilegal seperti APIMart dan JetNight dengan tarif murah, atau kerap dijuluki LLM mixers.
Seluruh temuan memperlihatkan kehadiran kerangka kerja sumber terbuka kian mempermudah akses penyerangan siber, membuat pelaku kejahatan mampu memadukan eksploitasi anyar, mendongkrak skala serangan secara otomatis, serta merancang kampanye phising meyakinkan yang kian mempercepat durasi serangan.
Fenomena ini terlihat pada platform phising berbahasa Mandarin bertajuk Jieyou yang mengintegrasikan bot percakapan cerdas LLM, sehingga pelanggannya dapat mengatur panel penipuan dan mengubah templat via perintah bahasa alami tanpa memerlukan keahlian teknis khusus.
"Transformasi platform Jieyou menandai tren industri yang meluas di mana penyedia PhaaS menggunakan LLM sebagai pengganda kekuatan modular," sebut Google. "Daripada merombak muatan secara manual, kaki tangan dengan kemampuan rendah sekarang dapat memanfaatkan bahasa alami melalui chatbot untuk menyesuaikan umpan tipuan dan antarmuka phising seketika."
