
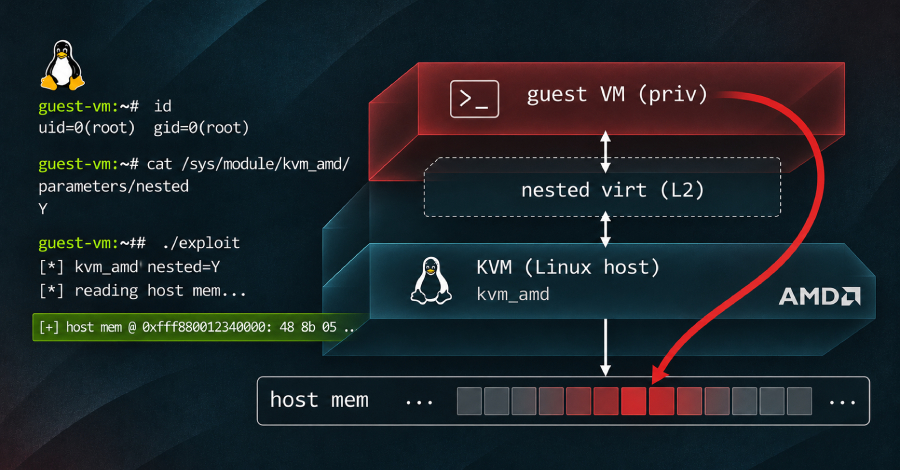
Sebuah celah keamanan serius pada KVM, modul hypervisor bawaan dalam kernel Linux, memungkinkan sejumlah peneliti mengekstraksi dan membaca data memori server cloud sekitar 127 GB langsung dari dalam mesin virtual milik mereka di platform DigitalOcean.
Ketika berada pada lingkungan server bersama, area memori yang terekspos tersebut berpotensi memuat data dari mesin virtual milik pelanggan lainnya. Kerentanan yang diberi kode identifikasi CVE-2026-99312 ini secara spesifik hanya menyerang mesin induk host yang ditenagai oleh prosesor AMD dengan fitur nested virtualization yang aktif.
Rilis kernel Linux yang telah diperbaiki diluncurkan ke upstream pada hari Selasa, sehari sebelum hasil temuan teknis tersebut dibuka kepada khalayak ramai. Penyedia cloud DigitalOcean langsung menambal seluruh armada infrastrukturnya memakai mekanisme live patch, sekaligus menyampaikan pemberitahuan kepada pelanggan unit Droplet: "No action needed on your part." Kendati demikian, administrator independen yang mengoperasikan server host KVM mandiri berbasis perangkat keras AMD diwajibkan untuk segera memperbarui kernel utama atau segera menonaktifkan fitur nested virtualization.
Sosok yang pertama kali menemukan celah berbahaya ini adalah Oren Yomtov, peneliti keamanan siber dari Terra Security, yang kemudian mengirimkan laporan melalui program bug bounty penyedia cloud tersebut. Pihak penyedia layanan segera memvalidasi keberhasilan eksploitasi di lingkungan server mereka sendiri serta melabelinya berstatus kritis, sementara tim pemelihara Linux KVM yang memperoleh laporan awal pada 21 Oktober langsung menggabungkan kode perbaikan resmi pada 2 November.
Ketika pengujian dijalankan langsung pada salah satu server Droplet, informasi pertama yang berhasil didapatkan kembali adalah banner versi kernel dari host, yang kemudian disusul oleh terbukanya sekitar 127 GB RAM fisik host dalam mode pemetaan read-only, sebagaimana diungkapkan penyedia cloud dalam rilis pengumuman resminya kemarin.
Sementara itu, uji coba injeksi penulisan memori dilangsungkan di atas server fisik bare-metal AMD kepunyaan tim peneliti sendiri, tanpa melibatkan lingkungan pelanggan lain. Pada skenario tersebut, mesin tamu guest berhasil menyuntikkan 32 byte data khusus langsung ke dalam halaman aktif memori kernel host, di mana modul pemantau witness yang terpasang pada kernel itu langsung mengonfirmasi adanya perubahan data yang terjadi.
Kedua tahapan pengujian tersebut sama-sama diawali dengan kepemilikan hak akses penuh tingkat root di dalam sistem VM yang sepenuhnya dikendalikan peneliti. Pelaku penyerangan di dunia nyata pun memerlukan posisi operasional yang sama persis: harus menguasai VM guest pada server host yang rentan, bukan sekadar memiliki akses komunikasi jaringan jarak jauh ke target.
Lingkungan server KVM berbasis arsitektur prosesor Intel dipastikan aman dari ancaman ini, mengingat baris instruksi yang bermasalah hanya beroperasi pada lapisan pendukung nested virtualization khusus AMD. Di samping itu, banyak penyedia komputasi awan yang dianalisis oleh para peneliti juga tidak terdampak karena sedari awal memang mematikan fungsi nested virtualization pada chip AMD.
Hingga saat ini belum ditemukan adanya bukti serangan nyata yang memanfaatkan celah ini di luar ruang eksperimen riset, demikian pernyataan dari VirtFusion, pengembang platform virtualisasi yang memantau perkembangan kasus tersebut bagi jaringan penggunanya. Tidak ada pula paket kode eksploitasi publik yang beredar bebas, serta belum tersedia panduan khusus yang dapat melacak jejak penyusupan masa lampau.
Terdapat perbedaan pandangan perihal penilaian tingkat keparahan risiko. Tim CVE kernel Linux memberikan nilai kerentanan sebesar 8.8 dari skala 10, dengan pertimbangan dampak yang sangat fatal terhadap aspek kerahasiaan data, integritas sistem, serta ketersediaan layanan. Di lain sisi, evaluasi awal Red Hat mengategorikannya pada tingkat Moderate dengan skor 5.6 yang memandang dampaknya sebatas gangguan penolakan layanan denial-of-service. Namun bagi DigitalOcean, insiden ini diklasifikasikan sebagai ancaman berkategori kritis untuk infrastruktur cloud bersama mereka.
Dokumen telaah teknis Terra yang diumumkan pada hari Rabu merinci bahwa kendala ini bersumber dari sebuah pointer yang dibiarkan tetap mengarah ke lokasi blok memori yang telah dibebaskan. KVM biasanya mengisolasi setiap sistem VM melalui nested page table yang bertugas menerjemahkan alamat memori virtual milik VM ke dalam alamat fisik nyata milik host, di mana prosesor melacak rute tabel tersebut melalui pointer spesifik pada tiap virtual CPU.
Sebagian server host mengizinkan sebuah sistem VM untuk menjalankan instans VM turunan di dalamnya, atau disebut nested VM. Permasalahan timbul manakala sinyal reset berlabel INIT menghentikan operasional nested VM, di mana KVM secara keliru melewatkan prosedur pemulihan pointer VM terluar, sehingga objek tersebut terus menunjuk ke blok halaman memori yang hakikatnya sudah dibersihkan oleh kernel.
Begitu kernel memanfaatkan ulang alokasi halaman memori yang terbebas itu, VM guest dapat memanipulasinya secara leluasa dengan memasukkan entri bikinan sendiri yang kemudian dipercaya dan dieksekusi oleh prosesor fisik layaknya tabel translasi yang sah. Rekayasa entri data palsu ini sanggup memetakan sembarang memori fisik pada server host, yang pada akhirnya memicu terbongkarnya akses 127 GB RAM host kepada mesin guest yang sebenarnya sama sekali tidak berhak.
Penambalan yang dihadirkan kini memaksa KVM untuk selalu menyetel ulang kondisi tata kelola alokasi memori tersebut setiap kali sinyal perintah INIT dijalankan.
Uniknya, celah berbahaya ini justru lahir akibat perbaikan bug terdahulu. Kode tambalan tahun 2022 yang mulanya dirancang untuk membenahi kerentanan nested virtualization CVE-2022-3344 berhasil membalikkan alur reset menuju control block milik VM terluar, namun lupa merestorasi penunjuk tabel halaman page table, demikian jelas para peneliti, sehingga kekeliruan fatal ini mengendap di kernel selama nyaris empat tahun lamanya.
Melalui riset sebelumnya yang bertajuk PatchSlop, tim pengkaji menemukan kenyataan bahwa tambalan perbaikan kerentanan tertentu justru menjadi sumber penyebab lahirnya 3.2% celah keamanan baru di dalam kernel Linux.
Langkah penanganan yang efektif mutlak diterapkan langsung pada kernel host. Memperbarui sistem operasi yang berada di dalam lingkup internal VM tidak akan membuahkan pengaruh apa pun, dan sebuah server host akan tetap menjalankan kernel lama yang rapuh sebelum mesin tersebut dilakukan pemulaian ulang reboot.
Pada repositori hulu upstream, paket perbaikan didistribusikan pada hari Selasa untuk kernel stabil versi 7.3.5 beserta cabang pemeliharaan jangka panjang 6.18.64 dan 6.12.118, berdasarkan surat pemberitahuan tim CVE Linux. Dampak kerentanan ini menjangkau riwayat kode yang sangat panjang: mulai merasuki kernel seri 6.1 pada tahun 2022 serta sempat diinjeksikan ke rilis pemeliharaan 5.15.81 dan 6.0.11, sehingga kernel lawas beserta aneka distro yang dibangun di atasnya berada dalam jangkauan risiko.
Distribusi Linux utama sebagian besar tercatat belum menyediakan paket kernel yang sudah ditambal. Saat laporan ini diterbitkan, data pelacak keamanan Debian menempatkan seluruh versinya dalam status rentan, dengan solusi perbaikan yang baru sebatas hadir di kanal unstable. Pelacak CVE Ubuntu menandai isu ini berstatus High dan mencatat seluruh kernelnya masih terekspos tanpa paket tambalan resmi. Sementara itu, Red Hat menyatakan jajaran kernel Enterprise Linux 9 dan 10 terdampak dengan status perbaikan yang ditunda penanganannya, sedangkan kernel Enterprise Linux 8 dikonfirmasi bersih.
Sebelum implementasi kernel host yang bersih berhasil dipasang dan server host direstart, langkah proteksi darurat satu-satunya yang dapat ditempuh administrator adalah dengan menonaktifkan fitur nested virtualization. Tindakan tersebut memutus alur eksploitasi secara total, namun berimplikasi pada hilangnya kemampuan VM untuk membuat VM turunan baru, sehingga penyewa yang bergantung pada fungsi tersebut perlu diberi peringatan awal sebelum parameter diubah.
Berdasarkan panduan teknis VirtFusion, konfigurasi nested virtualization aktif secara otomatis bawaan default di modul kvm_amd kernel, sehingga mesin host yang belum diperbaiki berada dalam kondisi rentan kecuali pengaturannya telah diubah manual. Untuk memeriksa sekaligus mengubahnya:
Kerentanan terkini ini kian memperpanjang daftar kegagalan sistem isolasi pada hypervisor KVM sepanjang tahun ini, menyusul kebocoran celah berusia 16 tahun pada pengelolaan shadow memory KVM yang melanda ekosistem Intel maupun AMD, serta isu cacat PwnEscape pada lapisan jaringan Linux yang sempat mengizinkan mesin guest menyedot memori host dalam lingkungan sandbox live milik Vercel pada Oktober lalu.
