
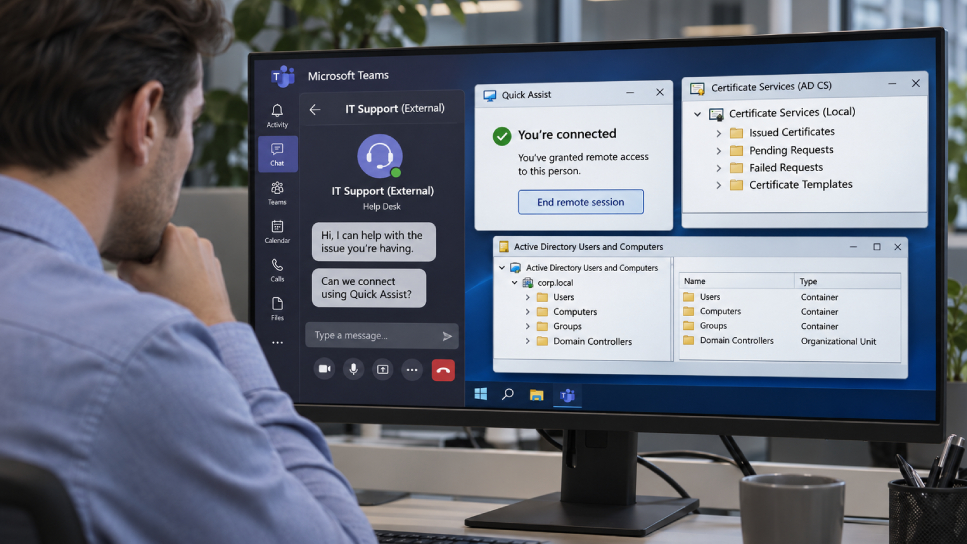
Sekelompok peretas yang berpura-pura menjadi staf dukungan teknologi informasi (TI) melalui platform Microsoft Teams berhasil memperdaya karyawan agar memberikan kendali jarak jauh atas komputer kerja mereka. Para pelaku siber tersebut lantas memanfaatkan pengaturan Active Directory Certificate Services (AD CS) yang rentan guna mengantongi sertifikat autentikasi akun berhak istimewa, termasuk satu akun untuk pengontrol domain (domain controller).
Microsoft mengungkapkan dalam laporannya bahwa mereka telah menindaklanjuti dan menginvestigasi dua kasus penyusupan semacam ini, di mana salah satu insiden berujung pada penyalinan berkas rahasia korporasi ke peladen eksternal.
Para pelaku kejahatan ini sesungguhnya tidak memanfaatkan celah kerentanan perangkat lunak pada aplikasi Teams itu sendiri. Mereka sepenuhnya bertumpu pada muslihat rekayasa sosial serta sistem AD CS yang dikonfigurasi secara tidak aman. Microsoft juga belum mengaitkan rentetan aktivitas serangan berbahaya ini dengan kelompok peretas tertentu yang telah dikenal.
Kronologi dan Langkah Awal Penyerangan
Berdasarkan keterangan Microsoft, kedua tindak penyusupan tersebut diawali dengan pola yang identik. Pelaku menghubungi dan mengirimkan pesan kepada para pegawai melalui aplikasi Teams sembari berpura-pura menjadi personel TI atau pusat bantuan internal perusahaan. Mereka beroperasi menggunakan domain penyewa luar (external tenant) dengan penamaan bernuansa layanan teknis demi memunculkan rasa percaya dan kesan familiar bagi para penerima pesan.
Mereka kemudian memandu para pegawai untuk segera membuka Quick Assist, sebuah sarana bantuan teknis jarak jauh bawaan sistem operasi Windows, lalu meminta korban membacakan kode otorisasi akses. Tindakan tersebut secara langsung menyerahkan kendali operasional atas perangkat kerja korban ke tangan sang penyusup secara penuh.
Setelah berhasil menguasai mesin sasaran, pelaku segera memindahkan sebuah arsip berkas ke dalam direktori Downloads. Berkas terkompresi itu selanjutnya diekstrak ke dalam folder baru yang sengaja dinamai mirip pembaruan sistem operasi Windows, lalu mengeksekusi muatannya menggunakan lingkungan portabel Python, Bun, atau Java. Penamaan berkas semata terbukti menjadi indikator deteksi yang kurang kuat, sebab salah satu salinan berkas telah diubah namanya meski tetap mempertahankan rincian versi asli dari pustaka runtime tersebut.
Potensi Ancaman dari Sertifikat yang Disalahgunakan
AD CS merupakan peran dalam Windows Server yang bertugas menerbitkan sertifikat digital yang dipakai oleh pengguna maupun perangkat komputer saat memverifikasi identitas ketika masuk ke jaringan. Ketika sertifikat diterbitkan dari templat yang dikonfigurasi secara keliru, pemegang sertifikat tersebut dapat masuk ke sistem dengan bertindak penuh sebagai akun yang tertera di dalamnya.
Pihak Microsoft memperingatkan bahwa sertifikat digital yang telah diperoleh tersebut akan tetap berlaku aktif, kendati kata sandi akun terkait telah diperbarui atau komputer pertama yang dibobol telah diformat ulang. Akibatnya, kedua tindakan remediasi standar tersebut sama sekali tidak memutus jalur akses penyusup ke dalam sistem jaringan perusahaan.
Kasus Pertama: Sertifikat Berhak Istimewa dan Celah Isolasi
Pada insiden pertama, penyusup mendeteksi adanya templat sertifikat yang memiliki kelemahan konfigurasi yang dikenal luas sebagai ESC1. Melalui templat tersebut, pemohon sertifikat diberikan kebebasan untuk menentukan sendiri akun target yang hendak diwakili oleh sertifikat. Alhasil, pemohon dengan hak akses rendah sekalipun sanggup mengajukan sertifikat yang dapat menyamar sebagai akun berhak istimewa tinggi.
Gelombang panggilan mula-mula menyasar tiga pengguna dan satu unit komputer, yang akhirnya menghasilkan sertifikat bagi tiga akun dengan hak istimewa tinggi. Mekanisme pemutusan serangan otomatis (automatic attack disruption) milik Microsoft Defender segera memutus identitas-identitas tersebut serta membatalkan seluruh sesi aktif yang berjalan. Sayangnya, terdapat satu akun istimewa yang ternyata sengaja dikecualikan dari kebijakan respons pencegahan otomatis tersebut, sehingga tetap dapat dimanfaatkan bebas oleh peretas.
Kurang lebih sembilan puluh menit kemudian, gelombang serangan kedua yang jauh lebih masif menyasar 16 pegawai lain dan satu unit stasiun kerja tambahan, menerbitkan sertifikat digital untuk delapan akun berhak istimewa lainnya. Microsoft mencatat bahwa lebih dari seribu upaya susulan untuk mengakses berkas jaringan melalui protokol SMB maupun upaya masuk telah digagalkan.
Hanya dalam hitungan detik setelah sertifikat digital diamankan, penyerang segera masuk ke pengontrol domain utama dan menjalankan perangkat DCSync guna menduplikasi data kredensial kata sandi dari repositori Active Directory. Proses ekstraksi data tersebut sudah sempat dimulai saat tindakan pengamanan diterapkan, sehingga membatasi jumlah data yang dapat direplikasi. Microsoft tidak merinci seberapa banyak volume kredensial yang berhasil dikantongi pelaku.
Satu akun yang tidak tercakup dalam isolasi otomatis menjadi pintu masuk utama. Pelaku terus memanfaatkannya untuk menyusup ke peladen berkas dan mengoperasikan salinan perangkat lunak Rclone yang telah berganti nama untuk mengirimkan berkas dari folder bersama ke peladen SFTP luar. Pihak Microsoft tidak merilis total volume informasi yang berhasil dipindahkan.
Peristiwa ini membuktikan, mengutip penuturan Microsoft secara langsung, bahwa “partial identity containment can reduce attack activity while still leaving a viable privileged route.”
Kasus Kedua: Eksploitasi Sertifikat pada Pengontrol Domain
Insiden kedua bermula dengan taktik serupa, namun mengambil jalur kelanjutan yang berlainan lantaran kerentanan konfigurasi templat ESC1 tidak ditemukan. Sebagai gantinya, penyerang memanfaatkan metode peretasan yang dinamai PetitPotam guna memaksa peladen pengontrol domain melakukan autentikasi ke perangkat komputer yang telah dikuasai peretas.
Autentikasi NTLM tersebut langsung dialihkan (relayed) ke portal pendaftaran web AD CS—sebuah bentuk penyalahgunaan yang dikenal sebagai ESC8—tanpa memerlukan kata sandi sasaran. Peretas kemudian memakai proses masuk hasil pengalihan ini untuk meminta sertifikat digital langsung atas nama peladen pengontrol domain itu sendiri. Berbekal sertifikat tersebut dan Kerberos (PKINIT), peretas memperoleh tiket pembagian tiket (TGT) untuk domain controller, mengubah aksi masuk sementara menjadi hak identitas yang permanen.
Akan tetapi, upaya pertahanan pada kasus kedua ini berjalan optimal. Sistem Defender memunculkan peringatan terkait insiden ESC8, pihak korban langsung mengisolasi komputer kerja yang disusupi, dan Microsoft mengonfirmasi tidak ada lagi aktivitas lanjutan yang terdeteksi.
Pembeda mutlak dari kedua skenario ini terletak pada ketuntasan langkah pembatasan (containment). Pada kasus pertama, sistem pemutusan otomatis berhasil meredam mayoritas serangan, namun satu akun yang luput tetap membuka peluang bagi penyerang. Sebaliknya pada insiden kedua, tindakan isolasi terhadap satu unit komputer terbukti berhasil menghentikan invasi secara menyeluruh.
Langkah Pencegahan bagi Tim Pertahanan Jaringan
Insiden ini tidak dapat diselesaikan hanya dengan pembaruan perangkat lunak (patch), lantaran tidak ada cacat perangkat lunak yang dieksploitasi. Arahan resmi dari Microsoft berpusat pada penataan konfigurasi sistem yang aman serta kesiapan langkah respons insiden.
Informasi yang Diketahui dan Batasan Temuan
Microsoft tidak menetapkan pelaku serangan kepada aktor ancaman tertentu dan tidak membagikan rincian penanggalan waktu kejadian perkara tersebut secara pasti.
Metode yang dipakai para peretas sejatinya bukan hal baru dalam dunia keamanan siber. Para periset telah memetakan celah sertifikat digital ESC1 dan ESC8 pada tahun 2021, dan trik pemaksaan autentikasi PetitPotam diungkap ke publik pada tahun yang sama. Microsoft juga telah mendokumentasikan taktik penyusupan lewat bantuan teknis Teams menuju akses kendali jarak jauh pada awal tahun 2026.
Poin penting yang dihadirkan dalam pengumuman investigasi ini adalah bukti bahwa kedua teknik tersebut kini benar-benar dipadukan dalam serangan nyata, disertai pelajaran penting mengenai risiko pengecualian akun.
Versi Windows yang lebih mutakhir memiliki tingkat perlindungan yang jauh lebih baik terhadap skenario eksploitasi ESC8. Microsoft kini telah mengaktifkan Extended Protection for Authentication (EPA) secara bawaan untuk AD CS pada Windows Server 2025, sementara untuk varian Windows Server 2022 dan 2019 fitur pengamanan tersebut masih menuntut konfigurasi secara manual.
Indikator Kompromi dan Deteksi Ancaman
Laporan teknis Microsoft turut menyajikan daftar peringatan deteksi Defender pada layanan Teams, perangkat endpoint, dan sinyal identitas, serta menyediakan empat kueri advanced hunting yang diposisikan sebagai panduan awal investigasi mandiri dan bukan sebagai bukti mutlak. Microsoft juga melampirkan tiga nilai hash berkas yang terafiliasi langsung dengan skrip intrusi awal.
