
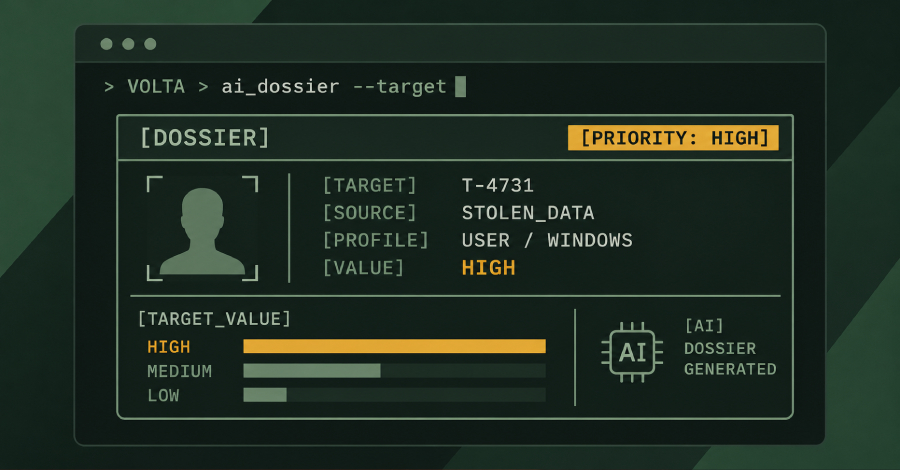
Para peneliti keamanan siber telah menemukan sebuah varian malware pencuri data (infostealer) baru berbasis sistem operasi Windows yang dinamakan VOLTA-AUTODOXER (atau lebih dikenal sebagai VOLTA). Program jahat ini memanfaatkan teknologi model bahasa besar (large language model atau LLM) guna menyortir serta menilai data curian dari para target berdasarkan potensi nilai monetisasinya di pasar gelap.
Sama halnya dengan berbagai keluarga malware pencuri data konvensional lainnya, VOLTA dirancang untuk menjarah kata sandi serta berkas cookies dari peramban web berbasis Chromium. Selain itu, malware ini mengincar profil Outlook, riwayat ruang kerja Slack, data kartu pembayaran perbankan, frasa pemulihan cadangan (seed phrase) dompet mata uang kripto, sesi aktif akun Discord, Telegram, Steam, hingga Roblox. Ancaman ini juga menyasar token otentikasi Microsoft OAuth, kunci otentikasi SSH bersama penyedia layanan cloud computing, konfigurasi profil jaringan Wi-Fi lokal, serta tangkapan layar perangkat korban secara langsung.
"VOLTA secara otomatis menyusun bundel bukti terstruktur mengenai sosok individu di balik komputer yang menjadi targetnya," ungkap Ryan Fetterman, peneliti intelijen ancaman siber dari Cisco Talos. "Bundel informasi terperinci ini mencakup pelacakan geolokasi beserta alamat rumah fisik, identitas tempat kerja dan domain resmi pemberi kerja, perkiraan tahun kelahiran korban, empat digit terakhir nomor kartu pembayaran, ruang obrolan kerja Slack, metadata kepemilikan dokumen internal, penanda data cadangan iPhone, hingga taksiran nilai akun Roblox secara waktu nyata."
Guna meningkatkan nilai jual informasi tersebut, peretas menyalahgunakan akses sesi login yang dicuri untuk menjelajahi kotak masuk akun surel Gmail milik korban. Langkah ini diambil guna memverifikasi alamat domisili fisik melalui ekstraksi riwayat tanda terima elektronik dari platform pemesanan Amazon, DoorDash, Uber Eats, Grubhub, Walmart, dan rekening PayPal.
Ketika seluruh informasi krusial itu berhasil dihimpun, paket data tersebut diserialisasikan ke format terpadu lalu dikirimkan langsung ke sistem kecerdasan buatan (AI) guna dianalisis secara otomatis. Pengiriman data ini memanfaatkan OpenRouter, sebuah layanan gerbang perutean terpadu untuk API antarmuka LLM, lengkap dengan injeksi instruksi sistem (system prompt) yang dirancang khusus. Pemrosesan permintaan ini secara bawaan diprioritaskan kepada model Claude Opus 4.6 besutan Anthropic. Apabila pemrosesan tersebut menghadapi kendala teknis, sistem secara berantai mengalihkan eksekusi ke model Kimi K2 milik Moonshot AI dan alternatif berikutnya yakni Gemini 2.5 Flash buatan Google.
"VOLTA mengandalkan rancangan arsitektur multi-model untuk melakukan mitigasi pengalihan secara tangguh apabila menghadapi penolakan keamanan dari sebuah model AI. Skrip ini secara proaktif memindai setiap balasan guna mendeteksi frasa penolakan seperti 'I can't' atau 'I'm not able,' sebelum meneruskan beban kueri ke dalam rantai pemrosesan hingga tiga model alternatif," jelas tim peneliti Cisco Talos dalam analisis mereka.
Perangkat lunak jahat ini menyematkan system prompt sepanjang 240 kata yang menginstruksikan model kecerdasan buatan agar bertindak layaknya seorang "analis intelijen forensik" profesional yang bertugas membuat profil taksiran target secara menyeluruh berdasarkan bundel bukti terstruktur. "Bundel data ini merupakan SATU-SATUNYA sumber fakta yang diperbolehkan secara sah; basis pengetahuan hasil pelatihan Anda dilarang keras menyuplai asumsi fakta baru di luar subjek yang dipaparkan," bunyi kutipan baris instruksi sistem malware tersebut.
"Laporan akhir yang diwajibkan harus memuat bagian bertajuk 'WHAT THEY'RE WORTH' yang merinci aset bernilai tinggi dengan pemeringkatan monetisasi berjenjang dari kelas rendah, menengah, hingga tinggi, serta segmen 'THEIR OPSEC' yang menyajikan evaluasi mendalam atas postur pertahanan keamanan siber dan kedisiplinan kata sandi korban," papar perwakilan Talos.
"Dalam skenario ini, model kecerdasan buatan bertindak sebagai analis triase langsung bagi operator penyerang; teknologi ini mengubah tumpukan mentah log kredensial yang acak menjadi sebuah dokumen profil korban yang terstruktur, lengkap dengan sitasi data pendukung dan skala prioritas aset yang siap dicairkan."
Proses eksfiltrasi atau pengiriman data curian berlangsung melalui saluran Telegram dalam tiga fase operasional yang terpisah secara sistematis.
Selain itu, VOLTA dibangun memanfaatkan kerangka templat modular dengan enam slot konfigurasi spesifik yang disematkan saat proses perakitan awal program, termasuk kanal Telegram untuk penampungan eksfiltrasi data, rangkaian kunci lisensi API, serta pengaturan operasional teknis lainnya. Pendekatan teknis modular ini mengindikasikan bahwa pembuat malware kemungkinan memasarkan kit perakit perangkat lunak (builder kit) ini kepada calon pembeli di forum peretasan bawah tanah, atau mengoperasikannya sebagai layanan perkakas khusus di bawah kendali eksklusif mereka guna mengompilasi program biner pesanan pelanggan.
"Apabila VOLTA terbukti merupakan produk komoditas malware yang diperjualbelikan secara bebas, maka fitur pembuatan berkas profil berbasis kecerdasan buatan ini bukanlah sesuatu yang semata-mata diciptakan penciptanya untuk operasi pribadinya sendiri," tegas Talos. "Ini merupakan fitur siap pakai yang memungkinkan pelanggan malware dengan tingkat keahlian teknis apa pun untuk langsung mengarahkannya ke target sasaran dan menerima laporan evaluasi korban berperingkat langsung di kotak masuk Telegram mereka."
"VOLTA adalah malware pencuri data matang yang dipadukan dengan lapisan kecerdasan buatan mutakhir di tahap akhir demi meringankan beban kerja analisis sang operator penyerang. Titik tolak pemanfaatan AI di sini bukan sekadar mengejar kecepatan atau skala operasional, melainkan pengalihan beban kerja kognitif secara terotomatisasi."
Pengungkapan temuan ini mencuat di tengah percepatan adopsi kecerdasan buatan generatif (GenAI) oleh kelompok kriminal siber. "Teknologi GenAI terbukti sangat mumpuni dalam meneliti volume data berukuran masif untuk keperluan klasifikasi taksonomi maupun penelusuran kontekstual," sebut perwakilan Zscaler ThreatLabz dalam sebuah laporan teknis. "Begitu penyerang menembus pertahanan sistem korban, GenAI dimanfaatkan untuk menelusuri seluruh dokumen yang dapat diakses dari jaringan tersebut, mencari informasi paling berharga atau rahasia demi dicuri atau dienkripsi pada gelombang serangan berikutnya."
Sindikat operator pemeras berbasis ransomware dapat memanfaatkan teknik komputasi modern ini guna mengidentifikasi dan merampas berkas sensitif dari jaringan internal yang disusupi, sehingga memperbesar probabilitas korban bersedia menebus uang tebusan pemerasan.
Pada pekan sebelumnya, tim Cisco Talos juga membedah keberadaan kerangka kerja serangan berbasis AI bernama NIK C2. Platform ini mempersenjatai pelaku dengan kendali akses jarak jauh, pencurian data kredensial, perekaman ketukan tombol (keylogger), teknik penghindaran deteksi antivirus, pemantauan sistem intelijen, hingga modul ransomware, sembari membenamkan klien resmi OpenAI guna mengeksekusi analisis data curian di dalam sesi peretasan yang sedang berjalan.
Dirancang menggunakan bahasa pemrograman Go khusus untuk Windows, tool akses jarak jauh NIK C2 memberikan kendali persistensi jangka panjang atas perangkat korban serta mendukung lebih dari 52 varian perintah operasi yang dikirimkan langsung dari peladen kendali (command-and-control atau C2) untuk menyedot aneka data.
Integrasi teknologi OpenAI pada NIK C2 menjadi perhatian karena penyerang siber membajak kredensial kunci API OpenAI milik korban sendiri guna mendanai operasi analisis cerdas tersebut. Secara mekanis, skrip penyerang akan memeriksa apakah operator menyediakan kunci API pribadi. Jika tidak ditemukan, program jahat ini secara mandiri memindai variabel lingkungan sistem (environment variables) korban demi menemukan string "OPENAI_API_KEY" aktif untuk langsung digunakan tanpa izin.
Manuver ini tergolong ke dalam taktik LLMjacking, di mana pelaku membajak hak akses akun kecerdasan buatan milik pihak lain guna mendanai aktivitas kriminal mereka—yang dalam kasus ini langsung ditujukan untuk merugikan korban yang sah—sementara pemilik akun menanggung seluruh beban tagihan biaya komputasi. Metode ini juga menyamarkan jejak serangan karena menyulitkan pelacakan identitas pihak yang memicu permintaan API tersebut.
"Mekanisme pengalihan kunci API ini bukanlah sekadar fungsi cadangan darurat belaka. Ini merupakan strategi desain sistematis yang disengaja dengan implikasi operasional yang sangat krusial," tegas Talos. "Seandainya korban pernah mengonfigurasi akun OpenAI di mesin kerja mereka, kuota kunci API akun tersebut bakal langsung diperas habis untuk membiayai komputasi inferensi AI sang penyerang."
"Kehadiran arsitektur NIK C2 merombak total pola kebiasaan taktik penyerang dengan melebur fase pengumpulan data dan fase eksploitasi ke dalam satu sesi terpadu yang berlangsung seketika tanpa jeda, sehingga praktis memangkas jeda waktu pemrosesan luring (offline) yang secara historis menjadi celah emas bagi tim pembela siber dalam mendeteksi intrusi," simpul Talos.
