
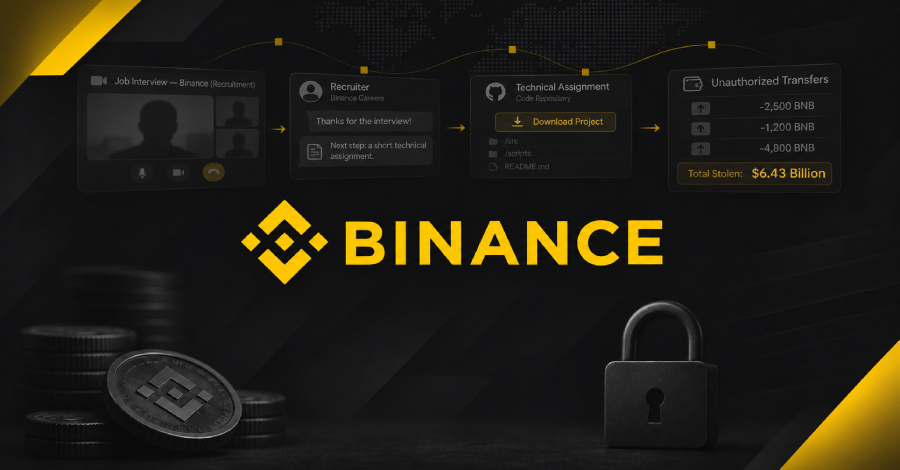
Binance pada hari Selasa membeberkan bahwa pencurian aset kripto bernilai fantastis sebesar 6,43 miliar dolar AS dari bursa kripto nomor satu di dunia tersebut merupakan hasil akhir dari sebuah operasi bertahap yang sangat terorganisir. Aksi peretasan ini memanfaatkan penginstalan Homebrew yang telah disusupi program jahat serta rekayasa sosial bertopeng proses perekrutan karyawan yang mengincar dua orang insinyurnya.
"Insiden ini bukanlah sebuah kebocoran tunggal yang terisolasi atau peristiwa phishing biasa," tegas pihak perusahaan. "Para peretas memadukan beragam taktik canggih, mulai dari manipulasi rekayasa sosial lewat wawancara rekrutmen fiktif, unduhan perangkat lunak berbahaya, penyusupan alat AI internal, peretasan endpoint, hingga pemanfaatan mekanisme otorisasi transaksi tingkat lanjut."
Titik mula peretasan tersebut berhasil dilacak pada insiden serangan rantai pasok yang membidik seorang insinyur dari tim Wallet DevOps (disebut sebagai "Insinyur A"). Korban kala itu mengunduh installer Homebrew berbahaya demi memasang sebuah peranti kecerdasan buatan (AI) yang populer usai mencarinya lewat mesin pencari internet. Peristiwa awal ini terjadi pada bulan Juni 2026.
Kendati Binance menegaskan telah mendeteksi penyusupan awal tersebut lalu memperbarui seluruh kredensial terkait demi tindakan pencegahan, perusahaan mengakui rincian krusial mengenai "posisi Insinyur A serta rekan-rekan kerjanya di tim infrastruktur dompet digital berhasil diketahui dan diakses oleh pihak peretas."
Tahap serangan kedua berlanjut pada September 2026. Aktor ancaman cyber tersebut mulai menghubungi insinyur lainnya (disebut sebagai "Insinyur B") melalui portal pencarian kerja resmi dengan menyamar sebagai seorang Project Director.
Sosok Project Director gadungan tersebut mengatur agenda wawancara babak pertama bersama seorang perwakilan human resources (HR). Sesi itu kemudian dilanjutkan dengan sesi wawancara tahap kedua bersama seseorang yang mengaku sebagai Chief Executive Officer (CEO) dari perusahaan fiktif. Binance menolak membeberkan identitas nama perusahaan gadungan yang dimaksud.
Sepanjang wawancara video putaran pertama berlangsung, perwakilan HR membagikan sebuah akun media sosial lengkap dengan deretan foto serta rekaman video personal demi meyakinkan korban dan memupuk rasa percaya. Di sisi lain, proses wawancara tahap kedua dijalankan via platform obrolan sosial populer.
"Menjelang bagian akhir wawancara, Insinyur B diperintahkan untuk mengunduh berkas 'tugas penugasan' yang memuat repositori kode berbahaya langsung ke dalam komputer kerjanya," ungkap Binance. "Repositori tersebut menyimpan kode jahat yang langsung aktif secara otomatis selama fase pemasangan sistem berjalan, lalu memicu serangkaian tindakan tanpa izin."
Perangkat lunak jahat yang luput dari deteksi ini menerapkan teknik pengaburan dan penghindaran canggih, termasuk menukar komponen peranti pengembangan perangkat lunak yang sah dengan versi tercemar demi mengeksekusi instruksi serta membangun koneksi menuju server luar kendali peretas. Tak hanya itu, penyerang juga menghapus sisa bukti forensik digital guna menyamarkan rekam jejak penyusupan.
Aksi peretasan bergerak menuju level berikutnya pada tanggal 20 Oktober 2026. Para pelaku memanfaatkan perangkat komputer Insinyur B yang telah ditembus, lalu menyalahgunakan sistem AI internal untuk menguasai akses Insinyur A dan Insinyur Perangkat Lunak Dompet C.
"Pihak peretas segera menyadari bahwa Insinyur Wallet DevOps A menyimpan token otorisasi penerapan kontainer pada komputernya," terang Binance. "Pada tanggal 29 Oktober antara pukul 17.15 hingga 19.56, penyerang masuk ke komputer Software Engineer C, memanfaatkan kredensial yang dicuri dari Wallet DevOps Engineer A, menerapkan kontainer, dan mengeksekusi skrip berbahaya untuk melancarkan serangan."
Serangan tersebut pada akhirnya memanfaatkan celah akses ilegal menuju fasilitas penandatanganan dompet internal demi mencairkan transaksi di luar rantai proses penarikan dana reguler.
Menanggapi peristiwa tersebut, Binance telah mendirikan kembali ekosistem dompet terdampak di lingkungan baru yang terisolasi, sekaligus merombak total peranti AI internal berikut sistem kontrol hak aksesnya. Berbagai tindakan mitigasi lain yang diberlakukan per tanggal 3 November dijelaskan secara terperinci.
"Titik masuk yang terbukti digunakan dalam alur penyerangan telah kami blokir sepenuhnya. Sistem yang sempat tersentuh jalur intrusi telah dibangun ulang atau diganti," papar Binance. "Kami juga memperketat proteksi perangkat keras, menyempurnakan manajemen risiko sistem dompet, serta memperluas deteksi anomali perilaku berbasis kecerdasan buatan."
"Kami meningkatkan investasi finansial dalam sistem pendeteksian bertenaga AI, proteksi endpoint komputer, keamanan area pengembang aplikasi, dan pemantauan anomali aktivitas pengguna."
Semenjak awal tahun berjalan, Binance diperkirakan berhasil menggagalkan 57 dugaan insiden ancaman kejahatan siber yang terhubung dengan pihak Korea Utara, yang kian memperlihatkan intensnya gempuran terarah terhadap sektor industri mata uang kripto global.
"Berbagai modus operandi meliputi proses wawancara lowongan kerja manipulatif, program berbahaya berkedok peranti resmi pengembang piranti lunak, paket perangkat lunak serta ekstensi peramban yang disusupi, program konferensi video palsu, hingga kampanye rekayasa sosial demi merampas kredensial login atau memasang malware akses kendali jarak jauh," pungkas Binance.
