
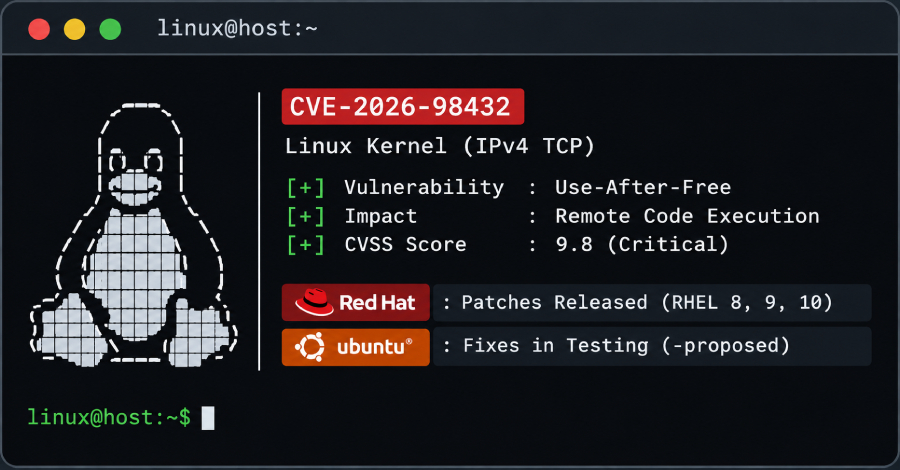
Pembaruan kernel untuk mengatasi celah keamanan use-after-free pada kode IPv4 TCP di kernel Linux kini resmi dihadirkan untuk Red Hat Enterprise Linux 8, 9, serta 10. Di sisi lain, perbaikan bagi tiga edisi long-term-support terbaru milik Ubuntu masih tertahan di saluran pengujian berbasis persetujuan, tanpa jadwal pasti kapan pembaruan reguler diluncurkan.
Kelemahan sistem yang diidentifikasi sebagai CVE-2026-98432 tersebut bisa diakses oleh penyerang jarak jauh tanpa memerlukan proses autentikasi, serta berpotensi memicu eksekusi kode jarak jauh, demikian konfirmasi resmi yang disampaikan pihak Red Hat dan Canonical.
Tim CVE internal kernel Linux menetapkan kerentanan ini dengan tingkat keparahan skor 9,8 dari skala 10 pada metrik CVSS. Red Hat, yang awalnya mengklasifikasikan celah ini pada status Moderate berskor 5,9, kini menaikkan tingkat risikonya menjadi 9,8 dan melabelinya sebagai Kritis. Masalah pada sistem ini sebenarnya telah mengakar sejak kemunculan Linux 4.4, sementara perbaikan hulu (upstream) baru rampung digulirkan pada bulan Oktober.
Penjelasan Teknis Celah Keamanan
Saat mesin server menyetujui permintaan koneksi IPv4 TCP yang masuk, kernel secara langsung meneruskan opsi IP dari permintaan tersebut menuju soket anyar tanpa melakukan duplikasi data terlebih dahulu. Seandainya pihak klien mengirim ulang permintaan koneksinya ketika prosesor lain masih membaca rangkaian opsi tersebut, kernel berisiko membaca blok memori yang statusnya telah dibebaskan.
Pelaku kejahatan dapat memicu kondisi race condition ini dengan melayangkan paket permintaan koneksi yang memuat opsi IPv4 Record Route atau Timestamp ke sembarang port TCP yang aktif menerima koneksi. Langkah eksploitasi tersebut sama sekali tidak memerlukan kredensial masuk. Jalur utama pada protokol IPv6 dipastikan tidak terdampak oleh masalah ini.
Pihak Red Hat resmi meluncurkan pembaruan RHSA-2026:93414 untuk RHEL 8, RHSA-2026:93412 untuk RHEL 9, serta RHSA-2026:93413 untuk RHEL 10 tepat pada 1 November. Pengguna diwajibkan melakukan boot ulang (reboot) perangkat setelah pemasangan paket selesai.
Sementara itu, Canonical menyatakan pada 2 November bahwa solusi perbaikan bagi Ubuntu 22.04 LTS, Ubuntu 24.04 LTS, serta Ubuntu 26.04 LTS baru tersedia di repositori -proposed, yakni kanal pengujian khusus yang bersifat opt-in. Paket di repositori ini tidak akan terpasang secara otomatis pada mesin pengguna.
Canonical menerapkan prosedur pengujian pembaruan kernel pada lebih dari 2.000 peladen serta perangkat bersertifikat sebelum mendistribusikannya ke saluran pembaruan umum, dan target tanggal rilis resmi hingga kini belum diumumkan.
Bagi administrator sistem yang membutuhkan perbaikan lebih awal sebelum mendarat di kanal reguler, repositori -proposed dapat diaktifkan untuk segera mengunduh serta menginstal pembaruan kernel tersebut.
Guna memastikan apakah sistem operasi telah menjalankan versi kernel yang aman dari kerentanan, administrator disarankan membandingkan hasil eksekusi perintah uname -r dengan rincian versi yang tercantum pada tabel rilis.
Versi terdahulu seperti Ubuntu 20.04, 18.04, dan 16.04 saat ini belum mendapatkan paket perbaikan. Sistem operasi lawas ini memerlukan langganan Expanded Security Maintenance yang tersedia melalui program Ubuntu Pro.
Varian kernel khusus seperti Cloud, FIPS, dan real-time pada distribusi Ubuntu saat ini masih berstatus dalam pengerjaan pada halaman pelacak CVE Ubuntu lengkap dengan target versinya, sedangkan artikel blog Canonical baru memuat informasi seputar kernel generik.
Langkah Mitigasi Sementara
Red Hat menerbitkan panduan aturan nftables pada 30 Oktober yang berfungsi memblokir paket masuk IPv4 TCP yang terdeteksi membawa opsi IP khusus. Konfigurasi aturan ini memang mampu menahan pemicu race condition yang diketahui, tetapi tidak dapat sepenuhnya menangkal ancaman eksploitasi serta berisiko mengganggu beban kerja aplikasi yang mengandalkan fungsionalitas opsi IPv4, jelas Red Hat.
Skema penyaringan tersebut hanya berlaku terbatas pada host tempat aturan itu dimuat. Aliran lalu lintas jaringan antar kontainer di dalam host yang sama masih bisa lolos melewati penyaringan, sebagaimana ditegaskan oleh salah satu anggota tim kernel CIQ dalam milis oss-security.
Sejumlah pihak merekomendasikan penonaktifan Multipath TCP (MPTCP) sebagai solusi pencegahan sementara. Padahal, letak kerusakan sebenarnya berada pada jalur pemrosesan IPv4 TCP standar dan bukan pada komponen MPTCP, sehingga saran penonaktifan itu dinilai tidak memadai oleh Canonical. “Tim Keamanan Ubuntu meyakini bahwa pembaruan keamanan resmi merupakan satu-satunya mitigasi yang tepat.”
Kondisi Eksploitasi Terkini
Hingga saat ini belum ada laporan serangan nyata di lapangan yang mengeksploitasi kelemahan ini dari pihak vendor perangkat lunak, badan CERT, maupun tim CVE kernel Linux. Kerentanan ini juga belum masuk ke dalam basis data Known Exploited Vulnerabilities milik CISA per pembaruan daftar pada 30 Oktober.
Anthropic mengumumkan pada 27 Oktober bahwa salah satu model riset internal Claude yang belum dirilis ke publik berhasil merancang eksploitasi root jarak jauh untuk membobol celah ini pada server Linux yang menjalankan listener MPTCP, tanpa menuntut ketersediaan kredensial pengguna maupun interaksi manusia. Dalam skenario uji coba proof of concept mereka, proses pembocoran alamat memori kernel memakan durasi 48 menit dan akses shell root dapat diraih hanya dalam 5 menit berikutnya. Anthropic memutuskan tidak mempublikasikan kode eksploitasi tersebut ke publik.
Kode pembuktian yang semata-mata memicu race condition serta mendeteksi respons kernel yang memantulkan data memori terbebas pada paket SYN-ACK telah beredar di platform GitHub. Kode tersebut tidak dirancang untuk menjalankan eksekusi program berbahaya.
Pihak Amazon Linux memberikan penilaian kerentanan ini pada skor 8.1 dengan klasifikasi Important, dengan catatan bahwa dampak intinya berwujud kegagalan sistem (crash) disertai kemungkinan kerusakan memori. Distribusi lain seperti Debian, Oracle Linux, dan SUSE telah menyalurkan tambalan sejak Oktober. Seluruh paket sistem Amazon Linux sendiri telah diperbaiki dalam rentang tanggal 24 hingga 30 Oktober.
