
Perusahaan perangkat lunak asal Prancis, Vates VMS, telah mengeluarkan peringatan darurat mengenai celah keamanan kritis pada Xen Orchestra yang terdeteksi sedang dieksploitasi secara aktif di lapangan.
Celah bypass autentikasi tersebut saat ini belum memiliki pengenal CVE resmi, namun dipantau melalui identifikasi VSA-2026-062.
"REST cookie parsing turns authenticationToken=j:%7B%7D into {}," ungkap Vates VMS dalam laporannya. "REST authentication passes that object to the XO token provider without requiring a string."
"The token collection treats {} as an unfiltered lookup and returns its first token; the provider authenticates as that token’s owner if it is unexpired. The authenticated /rest/v0/users/me/authentication_tokens route then returns reusable login token IDs."
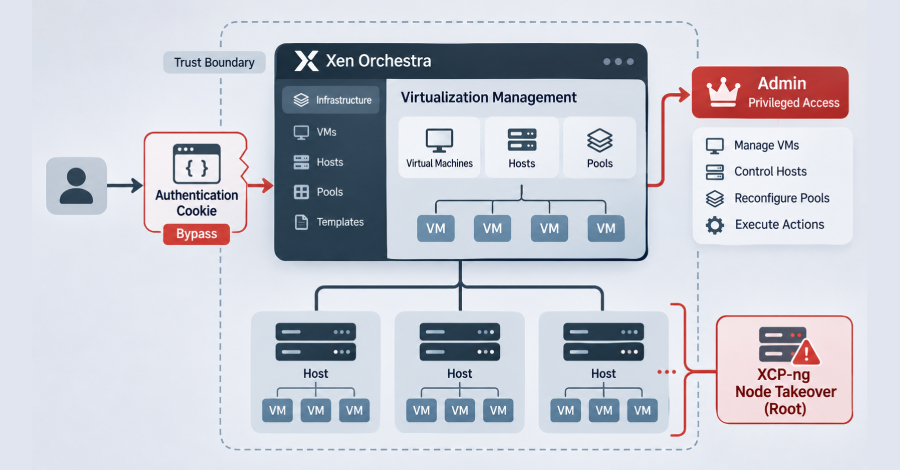
Secara sederhana, kerentanan sistem ini memungkinkan peretas menembus barikade autentikasi lewat pengiriman kuki khusus demi memperoleh hak istimewa "Admin", memicu eksekusi kode acak di dalam managed pool, hingga merebut kendali penuh atas node XCP-ng sebagai root.
Pihak Vates VMS mengonfirmasi adanya serangan nyata oleh aktor ancaman melalui domain TOR dan alamat IP tertentu di bawah ini –
Sampai kini belum dapat dipastikan kapan serangan dimulai atau apakah celah berbahaya tersebut awalnya dimanfaatkan sebagai zero-day.
Berikut sejumlah indikator kompromi (IoC) lainnya yang tercatat –
Kelemahan ini telah ditambal pada pembaruan Xen Orchestra 6.9.1 dan 6.10.0 saluran stable serta latest, termasuk xo-server versi 5.211.2 dan 5.213.1. Apabila pembaruan belum memungkinkan dilakukan secara langsung, langkah mitigasi darurat berikut sangat disarankan –
Peneliti keamanan Filip Magic (@mad31k) bersama Christoffer Olsen dari TDC NET Security resmi diapresiasi atas keberhasilan menemukan serta melaporkan kerentanan tersebut.
