
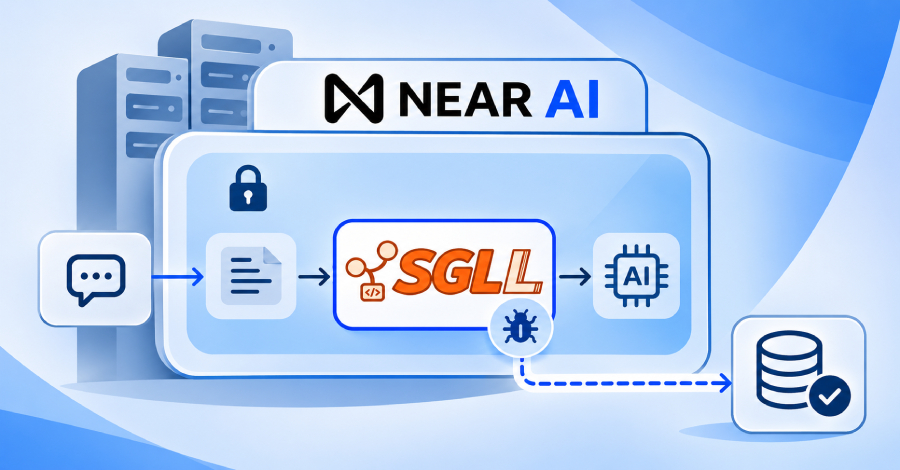
Seorang peretas memanfaatkan celah eksekusi kode jarak jauh (RCE) pada SGLang, mesin inferensi sumber terbuka, dan mengeksekusi instruksi di salah satu server milik NEAR AI hari Minggu lalu.
Pihak perusahaan menyatakan awal pekan ini bahwa pelaku juga berpotensi memantau lalu lintas permintaan yang diproses di server tersebut sepanjang hari itu, termasuk lalu lintas yang dikirim via mode rahasia. Sejatinya fitur tersebut memproses seluruh permintaan di dalam lingkungan eksekusi tepercaya (TEE) guna memastikan kerahasiaannya tetap terlindungi bahkan dari korporasi pengelola itu sendiri.
Kendati demikian, sistem TEE “tidak sanggup menangkal kerentanan pada perangkat lunak yang beroperasi di dalam ekosistem tersebut,” jelas pihak perusahaan. Mengingat SGLang bekerja di dalam TEE, penyerang pada akhirnya berhasil mengintip seluruh lalu lintas instruksi yang sedang berlangsung.
Akses tanpa izin tersebut kini telah ditutup total, tetapi peretas sempat bergerak lebih jauh menembus sistem internal perusahaan.
Pelaku berhasil membobol sistem internal yang menopang Private Chat, salah satu layanan lama yang sebenarnya sudah dinonaktifkan. Sejauh investigasi berjalan, perusahaan mengonfirmasi penyerang telah mengunduh informasi akun kepunyaan sekitar 100 pengguna. Detail yang disedot mencakup alamat surat elektronik serta nama lengkap, beserta rincian paket langganan dan saldo untuk akun-akun tertentu.
Pihak perusahaan sama sekali tidak menemukan indikasi bahwa riwayat obrolan tersimpan pada Private Chat maupun berkas unggahan telah disusupi penyusup.
Selain itu, pelaku turut menyusup ke 18 agen kecerdasan buatan pada infrastruktur lama NEAR AI Agents yang belum beroperasi di dalam lingkungan TEE. Dari agen-agen tersebut, pelaku berhasil mengambil riwayat interaksi percakapan, konfigurasi setelan, hingga catatan sistem internal.
Kunci API NEAR AI Cloud milik dua pelanggan terungkap di dalam berkas log. Perusahaan kini sudah mencabut validitas kedua kunci API tersebut.
Begitu insiden terendus, perusahaan segera membatalkan seluruh sesi login aktif dan kredensial administratif, mengganti seluruh token milik agen, lalu mematikan Private Chat sepenuhnya. Berdasarkan laporan resmi penanganan insiden, perusahaan juga meluncurkan perbaikan bug SGLang di semua server inferensinya, memperbarui sisa kredensial yang ada, serta menyelesaikan investigasi forensik menyeluruh.
Koneksi ke layanan NEAR AI Cloud telah pulih seperti sedia kala. Perusahaan telah melaporkan bug tersebut ke pengembang proyek SGLang. Namun, pihak NEAR AI belum mengungkap nomor identifikasi CVE resmi, nomor versi SGLang yang bermasalah, atau kejelasan rilis perbaikan resmi dari pengembang peranti lunak terkait.
NEAR AI telah menghubungi para pengguna yang akun maupun agennya dipastikan terdampak langsung. Pemberitahuan dikirim resmi melalui alamat [email protected] lengkap bersama instruksi penanganan. Sebagai langkah mitigasi, pengguna diimbau untuk selalu mewaspadai pesan tidak dikenal seputar akun atau saldo mereka.
Dalam keterangan lanjutan kemarin, pihak pengembang menegaskan pengguna yang tidak menerima surel tidak perlu melakukan tindakan apa pun. Kendati demikian, belum diumumkan apakah pengguna yang permintaannya melintasi server terkait hari Minggu lalu masuk ke daftar yang dihubungi.
Berdasarkan catatan teknis tertanggal 15 Oktober, Brave mengonfirmasi bahwa asisten virtual Leo miliknya memproses obrolan model GLM 5.3 Flash di dalam TEE besutan NEAR AI.
Hingga kini, pihak NEAR AI belum mengonfirmasi apakah server yang disusupi sempat menangani obrolan peramban Brave tersebut.
