
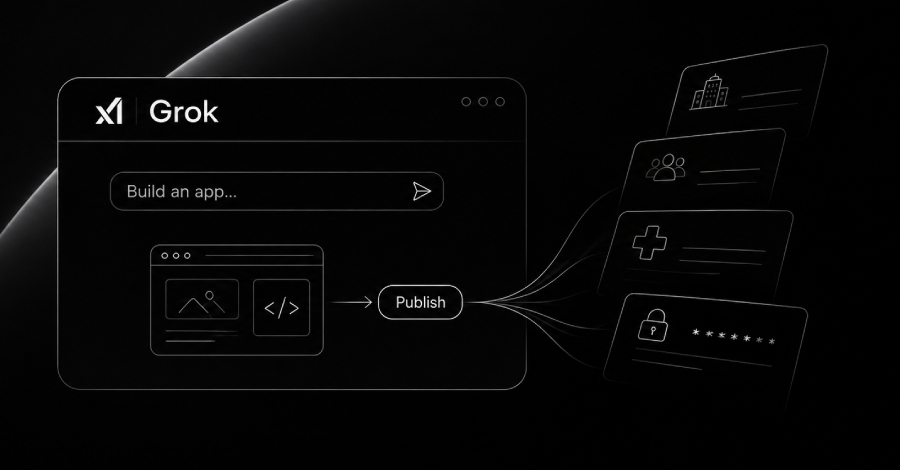
Dari total 37.571 aplikasi rancangan Grok yang ditemukan secara daring oleh firma keamanan siber Claroc, sebanyak 35.578 aplikasi dapat diakses bebas oleh publik tanpa kewajiban masuk log atau autentikasi sama sekali. Kumpulan aplikasi yang terbuka mencakup 24 aplikasi internal yang dikembangkan langsung oleh pegawai platform X dan SpaceXSI, pengembang asisten AI Grok. Sebagian besar aplikasi yang terekspos merupakan permainan mini, laman promosi, serta kalkulator sederhana, namun sekitar satu dari sepuluh aplikasi memuat informasi operasional perusahaan maupun data pribadi rahasia.
Pada aplikasi rancangan staf internal, ditemukan berkas sensitif yang mencakup rencana orientasi kerja rahasia bagi pegawai baru divisi penjualan, peta pembagian wilayah penjualan berisi 594 data akun, hingga dokumen proposal periklanan X bertanda rahasia untuk badan pemerintah federal Amerika Serikat. Pihak SpaceXSI, entitas yang sebelumnya bernama xAI, telah mencabut ke-24 aplikasi staf tersebut, namun belum mengambil tindakan penutupan terhadap aplikasi milik pengguna lain.
Di luar aplikasi staf internal, sistem yang terbuka ini menampung rekam data internal milik 30 instansi serta korporasi lain. Entitas tersebut mencakup sektor konstruksi infrastruktur, penyedia energi, instansi kesehatan publik, hingga pertahanan strategis. Sebanyak 26 entitas di antaranya mempekerjakan lebih dari 1.000 karyawan aktif, dan 6 entitas tercatat dalam daftar Fortune 500. Dalam laporan teknisnya, para periset mendapati bahwa sekitar 2% dari seluruh aplikasi terbuka mengekspos materi rawan berkategori bahaya level tinggi atau kritis.
Muatan data yang terekspos meliputi direktori digital jaringan rumah sakit besar berisi data pencarian lebih dari 3.500 tenaga kerja, laporan kondisi ruang perawatan intensif pasien, jadwal siaga dinas pemadam kebakaran, hingga lembar absensi kerja digital kontraktor luar yang menyimpan kata sandi pegawai dalam teks polos tanpa enkripsi.
Grok memiliki kemampuan membangun aplikasi berfungsi penuh hanya bermodalkan perintah deskriptif dalam ruang obrolan. Fitur ini dibuka menyeluruh bagi semua tingkatan paket layanan sejak 19 Agustus lalu dengan nama Grok Build, bersamaan dengan utilitas pemrograman berbasis terminal tersendiri yang kodenya sempat dilaporkan pada 14 Juli. Setiap program yang diterbitkan diberikan subdomain di bawah alamat grok.me, dan pembuatnya bebas menetapkan izin akses.
Aplikasi tidak otomatis terpublikasi sebelum kreator mengeklik tombol Terbitkan. Di dalam akun berbayar saat pengujian, tahapan berikutnya menyodorkan 3 opsi setelan izin akses: “Siapa saja yang memiliki tautan”, “Pengguna yang diundang”, serta “Hanya Anda”. Pada sistem antarmuka tersebut, opsi “Siapa saja yang memiliki tautan” terpasang secara bawaan.
Konfigurasi ini memiliki konsekuensi fatal karena alamat situs aplikasi tidak bisa dirahasiakan sepenuhnya. Setiap kali diakses, komputer pengunjung melakukan pencarian resolusi subdomain melalui DNS. Layanan DNS pasif rutin mencatat riwayat tersebut, dan siapa pun pemilik akun basis data tersebut dapat mencari rekaman DNS berdasarkan pola alamat tertentu. Secara otomatis, Grok menyarankan susunan 4 kata acak sebagai identitas nama aplikasi, dan separuh aplikasi yang ditemukan mengikuti pola ini. Rangkaian kata tersebut sulit ditebak secara manual, namun keunikan itu tidak melindungi aplikasi yang alamatnya telah tercatat di rekaman pencarian publik.
Sebagai pembanding, platform pembuat aplikasi milik ChatGPT juga meletakkan setiap aplikasi pada subdomain unik. Namun, saat tim peneliti membagikan aplikasi di platform tersebut, akses awal terkunci pada pengaturan “Hanya saya” sampai pemilik mengubahnya. Jika alamat aplikasi ChatGPT terlacak di DNS, alamat tersebut tetap tertutup dan hanya bisa dibuka oleh pemilik sah.
Dalam riset ini, peneliti menemukan ribuan nama aplikasi Grok memakai metode penemuan subdomain standar uji keamanan, lalu memuat laman utama masing-masing aplikasi satu kali tanpa masuk log. Guna membuktikan perlindungan bawaan sistem Grok, peneliti membuat 2 aplikasi percontohan menggunakan data fiktif dan memublikasikannya dengan konfigurasi bawaan “Siapa saja yang memiliki tautan”.
Aplikasi pertama berupa direktori kontak yang otomatis memperoleh alokasi basis data internal tanpa modul autentikasi. Tanpa perlu masuk log, periset langsung dapat menambahkan entri data baru melalui jendela penyamaran peramban, dan pengunjung berikutnya dapat melihat penambahan tersebut. Aplikasi kedua berupa direktori basis data konsumen untuk divisi pemasaran beranggotakan 4 orang, yang dipasangi tombol masuk log otomatis buatan Grok: “Lanjutkan dengan Google” dan “Lanjutkan dengan X”. Namun, struktur logika kode Grok memasukkan setiap pengguna ke dalam keanggotaan tim sebelum sistem memverifikasi hak akses, sehingga pemeriksaan keamanan selalu lolos. Akibatnya, akun Google yang tidak diundang berhasil menyusup, membaca seluruh basis data, memodifikasi salah satu data, serta menghapus data lainnya. Peneliti menegaskan uji eksploitasi ini hanya dipraktikkan pada aplikasi buatan mereka sendiri, tanpa memanipulasi aplikasi milik pihak lain.
Peneliti menyampaikan temuan ini ke manajemen SpaceXSI pada hari Minggu melalui pos-el dokumen security.txt dengan menyertakan bukti 2 aplikasi milik staf, disusul 22 aplikasi staf lainnya pada hari Senin. Korporasi belum membalas langsung tim peneliti hingga laporan terbit, kendati telah memberikan pernyataan kepada jurnalis. Perwakilan perusahaan berdalih setiap aplikasi buatan Grok selalu berstatus privat sampai pemilik membagikannya secara sadar melalui tahapan persetujuan dan sanggahan hukum, serta mengklaim akun staf internal otomatis terpasang pada “Hanya Anda”.
Namun, faktanya 24 aplikasi rancangan staf internal perusahaan dan X tetap terbuka bebas tanpa perlindungan. Periset mendesak perusahaan menetapkan “Hanya Anda” sebagai pengaturan baku universal serta menambahkan pembatasan domain pos-el resmi internal. Karena tanggapan resmi perusahaan tidak menyinggung komitmen menghubungi ribuan pemilik aplikasi terbuka lainnya, peneliti berinisiatif menghubungi langsung instansi-instansi terdampak melalui pos-el. Peneliti pun merahasiakan tautan domain serta judul aplikasi demi keamanan.
Pada 18 Oktober lalu, kelompok periset yang sama merilis laporan mengenai agen AI Muse milik Meta yang tautannya terlacak via DNS pasif. Menanggapi temuan itu, Meta membekukan fitur berbagi dan memperbaiki keamanannya pada 22 Oktober dengan menetapkan struktur alamat baru. Claroc, produsen perangkat lunak pengaman aplikasi berbasis AI, menyarankan audit keamanan di mana mengubah setelan izin menjadi “Hanya Anda” terbukti memicu kesalahan HTTP 401 Unauthorized bagi pihak asing, sedangkan membatalkan publikasi dapat melenyapkan aplikasi dalam hitungan detik.
