
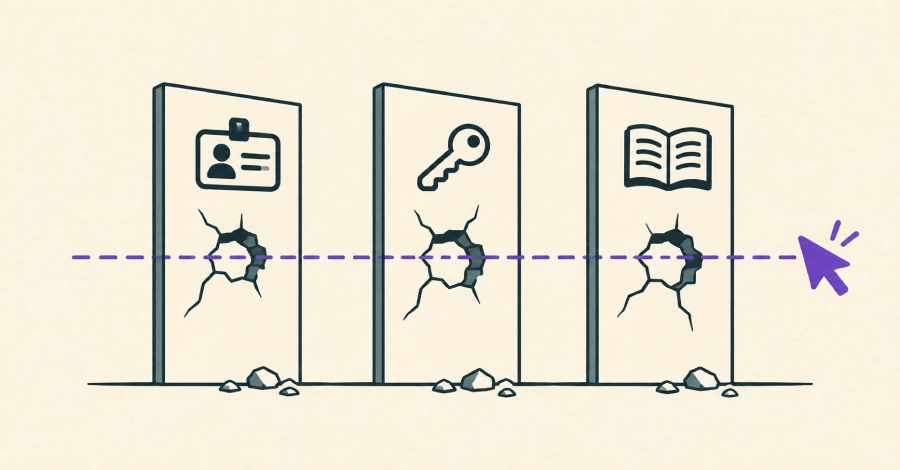
Kami selalu menekankan tiga prinsip utama kepada para pelanggan mengenai tata kelola keamanan agen AI: entitas mandiri harus memiliki identitas terpisah, memiliki wewenang akses yang sesuai persis dengan tanggung jawab tugasnya, serta memiliki rekam jejak audit yang benar-benar terisolasi dari pengguna manusia. Ketentuan tersebut sebelumnya juga menjadi pegangan kami di Token. Akan tetapi, kami justru mengembangkan peranti agen buatan sendiri yang melanggar ketiga fondasi pertahanan mendasar tersebut secara langsung.
Eksperimen internal ini mendorong kami mengevaluasi secara mendalam bagaimana perlindungan terhadap peranti otonom semacam ini seharusnya dirancang. Manakala suatu agen peramban web beroperasi di dalam sesi aktif pengguna yang telah terautentikasi, sistem aplikasi di sisi peladen mungkin sekadar mengenali identitas akun pengguna manusia. Sistem tersebut sama sekali buta terhadap kehadiran sang agen, proses delegasi wewenang yang terjadi, maupun batasan ruang lingkup dari misi yang sedang dieksekusi. Lewat penciptaan agen yang mendobrak aturan baku tersebut, Token memetik wawasan krusial mengenai bagaimana organisasi korporasi semestinya memanfaatkan kerangka kerja identitas demi mempertahankan kendali operasional, terutama ketika penerapan teknologi otonom kian meluas. Walaupun perumusan standarisasi global tengah berjalan, terdapat sejumlah langkah antisipatif yang wajib diimplementasikan oleh tim keamanan informasi saat ini juga.
Profil Agen yang Semestinya Kami Blokir Sendiri
Entitas kecerdasan buatan yang kami kembangkan tersebut diberi nama Rehearsal. Mandat utamanya adalah menyelesaikan pertanyaan maupun kendala komputasi di dalam platform Token dengan metode eksekusi langsung alih-alih sekadar memaparkan instruksi verbal. Sistem ini secara otonom membuka berbagai tab peramban situs, mengonfigurasi parameter filter data, serta mengisi formulir digital secara langsung.
Jika ditinjau dari kacamata mitigasi risiko keamanan siber, Rehearsal tergolong model peranti antarmuka pengguna konvensional yang berjalan pada peramban web milik pengguna. Karakteristik teknis inilah yang menjadikannya sangat efektif serta fungsional. Kendati demikian, konsekuensi logisnya adalah agen tersebut berjalan di dalam sesi otentikasi milik pengguna manusia serta mewarisi cakupan wewenang akun tersebut sepenuhnya secara mutlak.
Kondisi ini diperparah oleh fakta bahwa bagi peladen backend yang melayani situs, rentetan klik yang dilakukan oleh agen pintar sama sekali tidak dapat dibedakan dari interaksi klik manusia normal. Hal itu disebabkan tidak tersedianya metadata teknis di dalam kuki sesi yang mampu menandai siapa pengendali sesungguhnya di balik sesi peramban tersebut.
Keuntungan dari Pengendalian Penuh Kedua Sisi Sistem
Berhubung perusahaan Token memegang kepemilikan menyeluruh atas peranti agen otonom sekaligus platform aplikasi yang dieksekusi, kami memiliki kapabilitas komprehensif untuk menambal seluruh celah kerentanan tersebut dari lapisan internal. Sebagai gambaran nyata, infrastruktur Token mampu mendeteksi secara akurat siapa aktor yang mengendalikan alur kerja sesi karena Rehearsal secara eksplisit mengabarkan status peran dirinya kepada peladen pusat.
Pengalaman rekayasa teknologi ini membuktikan bahwa ada serangkaian praktik terbaik yang dapat diadopsi ketika entitas pengembang menguasai rancang bangun agen AI itu sendiri secara mandiri:
Solusi arsitektur internal ini mampu bekerja mulus bagi peranti buatan kami semata-mata karena sistem bertumpu pada hak istimewa akses privat mendalam yang mustahil dimiliki oleh agen pintar buatan pihak luar.
Siapa Pihak yang Wajib Menyelesaikan Persoalan Ini Bagi Publik?
Kami memiliki keleluasaan menyematkan atribut identitas aktor, batas lingkup kerja, dan panduan navigasi situs ke dalam Rehearsal sebab kami merupakan perancang langsung kode sumbernya. Sebaliknya, agen peramban eksternal yang menjelajahi perangkat lunak CRM atau dasbor konsol komputasi awan Anda tidak memiliki atribut pelindung tersebut sama sekali. Aplikasi sasaran tidak sanggup mendeteksi keberadaannya, dan agen tersebut tidak dibekali kecerdasan untuk membedakan kolom formulir mana yang memuat data rahasia atau tombol mana yang berisiko memusnahkan arsip pangkalan data secara permanen. Sesi jaringan itu sendiri sepenuhnya mengusung legitimasi kredensial pengguna manusia.
Jalan keluar paling rasional adalah menyediakan jalur khusus bagi agen otonom yang terpisah dari jalur interaksi manusia biasa. Ekosistem peramban web saat ini mulai merintis jalur pemisah tersebut, meski perkembangannya belum sepenuhnya terpadu secara holistik.
Aplikasi peramban dapat memancarkan penanda ketika agen sedang mengambil alih kemudi lalu membatasi ruang gerak operasinya secara mandiri. Fitur penjelajahan otomatis pada Google Chrome, misalnya, telah mewajibkan konfirmasi persetujuan manusia secara eksplisit sebelum menuntaskan aksi bernilai risiko tinggi semisal transaksi perbankan atau pengiriman surel massal, membatasi operasional agen hanya pada situs yang relevan, serta menyematkan label khusus pada riwayat laman yang dikunjungi agen. Di sisi lain, Microsoft mengizinkan administrator TI untuk mengaktifkan fungsi penjelajahan berbasis agen pada situs tertentu serta menangguhkan eksekusi sebelum kolom kata sandi akun maupun nomor kartu kredit diisi.
Di tingkat infrastruktur layanan, aplikasi dapat merilis katalog tindakannya sebagai perkakas terprogram. Inisiatif WebMCP, sebuah rancangan standar yang tengah digarap bersama oleh Google dan Microsoft di dalam forum komunitas W3C, memungkinkan situs web mempublikasikan aksi terstruktur yang bisa dipanggil langsung oleh agen sembari melabeli setiap perintah sebagai akses baca saja atau aksi krusial berisiko tinggi. Melalui sistem ini, agen tidak perlu meraba-raba fungsi dari sebuah tombol antarmuka.
Selain itu, agen dapat menandai setiap permintaan jaringan secara kriptografis. Draf Web Bot Auth milik kelompok kerja IETF memungkinkan peladen memvalidasi keabsahan agen pengirim permintaan.
Tantangan terbesarnya adalah ketiadaan lapisan integrasi penghubung antarjalur tersebut. Masing-masing mekanisme menyimpan informasi terpisah tanpa membagikannya. Peramban memahami bahwa agen sedang berjalan, namun Chrome maupun Edge belum merinci cara transmisi data ke aplikasi penerima. Perkakas WebMCP beroperasi di dalam sesi pengguna dengan hak akses serupa, sehingga tidak mempersempit jangkauan agen secara mandiri. Web Bot Auth sanggup mencatat identitas agen, tetapi draf dokumennya menegaskan bahwa protokol ini tidak mencakup delegasi kekuasaan, sehingga mengabaikan informasi pemilik akun manusia yang menyuruhnya.
Dampaknya, sistem aplikasi sasaran sekadar mengumpulkan serpihan konteks parsial tanpa mampu mengeksekusinya menjadi kebijakan perlindungan nyata yang terarah.
Situasi ini kian mendesak mengingat kecepatan adopsi peranti agen melesat jauh melampaui perumusan regulasi industri. Antarmuka yang ramah terhadap kecerdasan buatan terbukti tidak memadai jika berdiri sendiri. Tiap kanal transmisi agen wajib memuat identitas unik peranti, kaitan delegasi sah dengan manusia pemberi tugas, serta pembatasan wewenang yang lebih ketat dibanding hak milik pengguna aslinya. Penggabungan ketiga indikator krusial ini bakal menyuplai aplikasi konteks fundamental minimum guna mengambil keputusan otorisasi keamanan yang tepat. Tanpa integrasi itu, penyediaan jalur cepat hanya akan menjadi jalan pintas menuju penyalahgunaan hak akses istimewa berskala besar.
Langkah Nyata Tim Keamanan Sebelum Standar Industri Terwujud
Berdiam diri sembari menanti penetapan konsensus regulasi industri bukanlah sebuah opsi yang bijak. Anda wajib segera melacak keberadaan peramban pintar serta ekstensi peramban berbasis agen di lingkungan jaringan korporasi, termasuk mengidentifikasi akun pengguna yang sesinya dipinjam oleh bot tersebut. Meskipun peladen tidak sanggup membedakan siapa penggerak klik, Anda berhak memilah operasi mana yang mutlak membutuhkan persetujuan manusia melalui autentikasi bertingkat seperti passkey.
Hingga platform peramban dan aplikasi peladen mampu menyalurkan data identitas agen, rantai delegasi pengguna, serta ruang lingkup kerja secara terpadu, organisasi bisnis wajib memperlakukan setiap agen yang menunggangi sesi kredensial manusia sebagai mekanisme akses terdelegasi yang harus dideteksi, dipersempit izinnya, serta diaudit secara berkelanjutan.
