
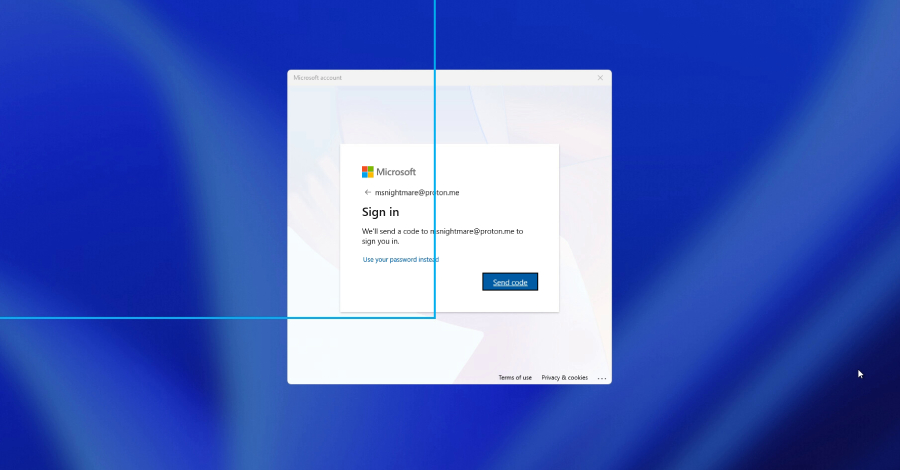
Sebuah teknik eksploitasi zero-day baru yang belum ditambal bernama FastUnlock memungkinkan individu dengan akses fisik langsung ke komputer Windows yang terkunci untuk menjalankan berbagai aplikasi tanpa perlu masuk ke sistem. Pengguna metode tersebut hanya memperoleh hak akses akun terbatas, bukan kendali administrator penuh atas perangkat.
Metode ini dipublikasikan kemarin oleh seorang peneliti keamanan siber yang memakai nama samaran MSNightmare dan Nightmare Eclipse. Perusahaan keamanan endpoint ThreatLocker langsung menguji teknik tersebut pada hari yang sama dan mengonfirmasi bahwa metode ini benar-benar berfungsi.
Hingga saat ini, Microsoft belum merilis pembaruan atau perbaikan resmi untuk celah tersebut. Selain itu, belum ditemukan bukti nyata yang menunjukkan bahwa teknik tersebut telah dimanfaatkan dalam insiden serangan siber yang sebenarnya.
Teknik ini sendiri tidak dapat bekerja pada semua komputer secara sembarangan. Metode tersebut mewajibkan adanya akses fisik langsung ke perangkat PC target, ketersediaan akun Microsoft yang dapat dijangkau melalui menu pemulihan di layar penguncian, serta memanfaatkan fitur pembaca layar bawaan Windows, Narrator, untuk bernavigasi melintasi antarmuka layar terkunci.
Ketika melakukan serangkaian pengujian internal, perusahaan keamanan tersebut berhasil mencapai tahap di mana mereka mampu mengeksekusi sebuah program langsung dari layar penguncian menggunakan akun terbatas. Akun itu diidentifikasi ThreatLocker sebagai WSIAccount, dan mereka menegaskan bahwa profil tersebut "bukan merupakan akun administrator."
Laporan yang diunggah sang peneliti pada platform GitHub terbilang cukup singkat, hanya menyajikan sebuah video peragaan dengan sedikit uraian tertulis. Oleh karena itu, gambaran paling gamblang mengenai dampak celah keamanan ini sepenuhnya bersumber dari pengujian independen yang dilakukan oleh ThreatLocker.
Banyak perangkat Windows saat ini memanfaatkan sistem enkripsi BitLocker untuk mengamankan data penyimpanan mereka. Namun, pada konfigurasi standar yang sering diterapkan, perlindungan tersebut ternyata tidak membuat sistem kebal dari teknik ini. Komponen cip TPM secara otomatis membuka kunci penyimpanan saat komputer melakukan proses booting. Dengan demikian, ketika tampilan layar penguncian muncul, seluruh berkas sudah dalam kondisi terbaca, dan celah pembobolan langsung dieksekusi pada momen tersebut. Dokumentasi resmi TPM milik Microsoft sendiri menguraikan skema operasional ini, di mana drive penyimpanan dibuka "tanpa harus memasukkan PIN."
Eksploitasi FastUnlock sama sekali tidak meretas enkripsi data atau mengekstraksi kunci pengamannya secara paksa. Prosedur ini bekerja di atas perangkat yang telah membuka enkripsi disk secara mandiri lewat prosedur normal. Dampaknya memang relatif lebih sempit ketimbang membongkar enkripsi penyimpanan data secara total, namun tetap menghadirkan ancaman nyata apabila komputer dipegang oleh pihak lain.
Kombinasi antara akses fisik langsung serta akun Microsoft yang dapat diakses adalah faktor utama yang memicu kerentanan pada perangkat. Hingga sekarang belum ada rincian resmi mengenai versi Windows mana saja yang terdampak, sehingga setiap sistem yang memenuhi kriteria tersebut sebaiknya dianggap rentan sebelum ada pengumuman lanjutan.
Langkah Pencegahan Saat Ini
Mengingat belum tersedianya patch penambal resmi dari pengembang, tindakan pencegahan yang paling masuk akal saat ini berfokus pada pembatasan akses fisik dan penguatan proteksi saat perangkat dinyalakan.
Pedoman mitigasi resmi dari pihak Microsoft merekomendasikan penerapan PIN saat proses startup awal, serta mematikan komputer sepenuhnya atau memilih opsi hibernasi guna menghadapi potensi ancaman fisik secara langsung. Sembari menanti perbaikan resmi atau pemberitahuan keamanan berikutnya, pengguna disarankan untuk terus memantau perkembangannya dan segera menginstal patch begitu dirilis.
