
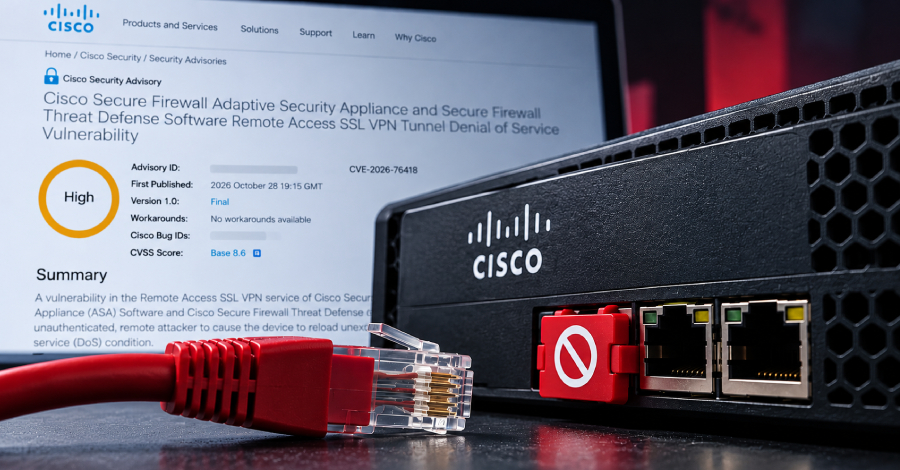
Cisco secara resmi meluncurkan pembaruan perangkat lunak guna menambal celah keamanan berisiko tinggi pada Secure Firewall Adaptive Security Appliance (ASA) Software serta Secure Firewall Threat Defense (FTD) Software yang terbukti telah dieksploitasi secara luas di lapangan.
Kelemahan sistemik tersebut diidentifikasi dengan kode CVE-2026-76418 dan mengantongi skor keparahan sebesar 8.6 pada skala CVSS. Keberhasilan peretasan atas celah ini membuka peluang bagi penyerang jarak jauh tanpa autentikasi untuk memicu proses muat ulang perangkat secara mendadak, yang kemudian menimbulkan kondisi kelumpuhan layanan total atau denial-of-service (DoS).
Berdasarkan keterangan Cisco, titik permasalahan tersebut bersumber langsung dari layanan Remote Access SSL VPN yang berjalan di dalam platform piranti lunak ASA dan FTD.
"Kerentanan ini dipicu oleh adanya galat logika saat autentikasi sekunder disetel pada grup terowongan," jelas pihak vendor dalam imbauan resmi pada hari Rabu. "Pelaku ancaman dapat mengeksploitasi kelemahan tersebut lewat pengiriman permintaan khusus saat menghubungkan diri ke akses jarak jauh SSL VPN. Penyerangan yang berhasil berpotensi menyebabkan perangkat sasaran memuat ulang seketika hingga berujung pada status DoS."
Raksasa penyedia teknologi jaringan tersebut mengaku pertama kali mendeteksi adanya eksploitasi aktif terhadap celah ini pada Oktober 2026, tetapi tidak menyertakan rincian mengenai awal mula dimulainya serangan siber, pihak yang bertanggung jawab, maupun skala persebarannya.
Perbaikan tambalan keamanan untuk menanggulangi celah berbahaya ini sudah dapat diaplikasikan pada sejumlah versi rilis pembaruan perangkat lunak terkait.
Cisco turut menekankan bahwa kerentanan fungsional ini berdampak nyata terhadap perangkat Cisco apabila sejumlah konfigurasi dan persyaratan teknis tertentu terpenuhi secara langsung.
"Jika tunnel-group-list enable diaktifkan, teliti seluruh grup terowongan, mencakup grup terowongan bawaan yakni DefaultWEBVPNGroup, terhadap konfigurasi secondary-authentication-server-group," papar Cisco.
"Apabila opsi tunnel-group-list enable tidak disetel atau telah dihapus memakai perintah no tunnel-group-list enable, teliti grup terowongan bawaan DefaultWEBVPNGroup untuk parameter secondary-authentication-server-group, mengingat penonaktifan daftar grup sama sekali tidak meniadakan paparan risiko jika grup default tersebut menerapkan sistem autentikasi sekunder."
Sebagai langkah mitigasi penanganan sementara, produsen mengimbau para pelanggan untuk menonaktifkan fungsi daftar grup terowongan seandainya DefaultWEBVPNGroup tidak menggunakan mekanisme autentikasi sekunder, ataupun menonaktifkan autentikasi sekunder pada konfigurasi pengguna secara menyeluruh.
"Untuk perangkat Cisco Secure FTD Software, silakan periksa implementasi kebijakan remote access VPN dan susunan konfigurasi yang berjalan melalui Cisco Secure FMC Software atau Cisco Secure FDM," tambah Cisco. "Proses masuk VPN yang sah tidak dibutuhkan sama sekali oleh penyerang guna memicu jalur pemrosesan yang terdampak."
Pengumuman kerentanan ini hadir bersamaan dengan temuan Cisco bahwa peretas tingkat tinggi (APT) berkode UAT-11473 telah mempersenjatai CVE-2026-20127, celah bypass autentikasi pada Cisco SD-WAN Catalyst Controller, demi menyusup tanpa izin.
Aktivitas kejahatan yang membidik industri satelit antariksa, teknologi kedirgantaraan, serta lembaga kajian kebijakan ini disinyalir berbagi infrastruktur dengan jaringan Silent Train milik Volt Typhoon.
"UAT-11473 lantas menyematkan kerangka malware modifikasi bernama 'KeyDrift' yang memuat modul seperti PolyFlame dan LittleFilch untuk menghimpun data enkripsi, sekaligus berperan sebagai pintu belakang serta inang C2 perantara," ungkap Cisco Talos.
"Kerangka canggih ini disiapkan demi menjamin infiltrasi jangka panjang dan pencurian materi kunci penting secara otomatis. KeyDrift beroperasi langsung dalam proses control-plane SD-WAN, sanggup mencegat lalu lintas kontrol terdekripsi, menyedot metadata, dan mengirimkan rampasan lewat catatan terenkripsi."
