
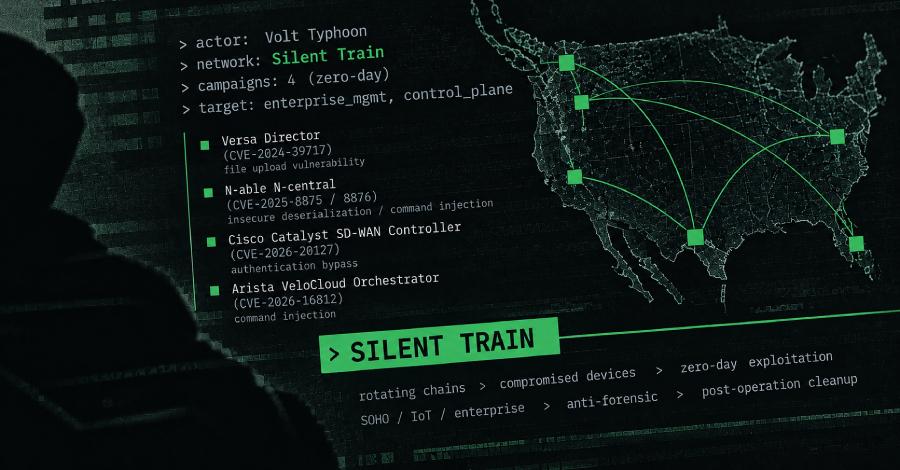
Kelompok spionase siber yang berafiliasi dengan negara China, Volt Typhoon, telah dikaitkan secara resmi dengan jaringan akses rahasia yang baru saja dilumpuhkan bernama Silent Train, sebuah infrastruktur operasional tersembunyi yang secara konsisten dimanfaatkan untuk melancarkan serangan zero-day dan mempertahankan posisi strategis jangka panjang.
"Pertama kali terdeteksi pada akhir tahun 2023, Silent Train memanfaatkan rangkaian dinamis dari infrastruktur perangkat SOHO, IoT, serta sistem tingkat perusahaan yang sebelumnya telah disusupi," ungkap perwakilan tim riset Black Lotus Labs dari Lumen Technologies melalui laporan komprehensif yang dibagikan kepada The Hacker News. "Infrastruktur ini mengimplementasikan serangkaian teknik anti-forensik canggih, pembagian tugas operasi yang sangat terkotak-kotak, serta langkah pembersihan pasca-operasi guna menekan sekecil mungkin peluang deteksi dan atribusi."
Tujuan utama dari arsitektur tersembunyi ini adalah guna memfasilitasi berbagai tahapan serangan krusial, mulai dari eksploitasi celah keamanan sistem, perburuan kredensial penting, penyelundupan data keluar jaringan, hingga penjagaan akses tanpa batas ke dalam ekosistem para korban. Aktivitas berbahaya tersebut sangat menonjol berkat dua alasan mendasar yang membuatnya menjadi ancaman besar bagi keamanan global.
Ratusan target korban teridentifikasi tersebar di berbagai sektor krusial, mencakup penyedia jasa telekomunikasi, instansi pemerintah, kontraktor pertahanan negara, layanan komunikasi satelit dan misi penting, perguruan tinggi, perusahaan teknologi informasi, serta fasilitas infrastruktur vital seperti tata kelola air bersih, energi kelistrikan, transportasi publik, pelayaran maritim, jalur perkeretaapian, navigasi penerbangan, hingga sistem tanggap darurat.
Volt Typhoon (yang juga diidentifikasi oleh para analis melalui sebutan Bronze Silhouette, Insidious Taurus, UNC3236, Vanguard Panda, maupun Voltzite) merupakan nama sandi kelompok peretas yang didukung pemerintah China, terkenal karena rekam jejak agresifnya yang terus-menerus mengincar jaringan infrastruktur vital, khususnya pada sektor telekomunikasi, energi, sistem transportasi, serta pengelolaan instalasi air dan limbah industri.
Terdeteksi aktif menjalankan aksinya setidaknya sejak tahun 2021, aktor ancaman terorganisir ini pada catatan sebelumnya tepergok menyalahgunakan kerentanan unggah berkas pada Versa Director sebagai sebuah celah zero-day (CVE-2024-39717) demi menyuntikkan web shell khusus bernama VersaMem yang dirancang untuk memanen kredensial administratif serta membuka pintu akses lanjutan ke pelanggan hilir.
Temuan investigasi terbaru dari para peneliti Black Lotus Labs menunjukkan secara gamblang bahwa eksploitasi celah keamanan tersebut hanyalah satu dari empat rangkaian kampanye zero-day terverifikasi yang dilancarkan kelompok ini lewat jaringan Silent Train. Tiga kerentanan perangkat lunak lainnya yang turut dieksploitasi terdata secara terperinci pada daftar berikut ini.
Di luar rangkaian serangan tersebut, Volt Typhoon juga dicurigai kuat telah mengambil keuntungan strategis dari potensi kerentanan zero-day pada sistem perangkat lunak Quest KACE sesaat sebelum tambalan resminya diterbitkan pada bulan Oktober 2025. Operasi infiltrasi siber khusus ini diperkirakan berhasil menimbulkan dampak serius terhadap lebih dari 30 entitas korban.
"Silent Train dibangun dengan mengandalkan rantai perangkat SOHO, IoT, dan perangkat enterprise terkompromi yang terus berputar cepat secara berkala, di mana aset tersebut dieksploitasi sesuai kebutuhan operasional, diarahkan secara presisi ke sasaran terpilih, dibersihkan jejaknya setiap kali misi rampung, dan diganti terus-menerus," jelas Black Lotus Labs.
"Model operasional dinamis ini berhasil memberikan kemampuan luar biasa bagi Volt Typhoon guna menjalankan eksploitasi awal dan aktivitas pasca-penyusupan dengan standar keamanan operasi yang istimewa, sekaligus secara efektif meminimalisasi potensi pemantauan, pembuktian atribusi, serta upaya penggagalan dari para pembela keamanan jaringan," lanjut laporan tersebut.
Karakteristik paling menonjol dari gelombang intrusi ini adalah upaya penargetan berulang-ulang terhadap sistem tata kelola yang mampu membuka visibilitas mendalam, kendali penuh, serta akses komprehensif ke seluruh lingkungan korporasi skala besar yang memiliki nilai kepentingan strategis bagi Amerika Serikat.
Aspek yang sangat menarik dari strategi musuh ini adalah kemampuan akses klandestin tersebut mulai terbentuk secara terencana sekitar bulan November 2023, hanya berselang beberapa pekan sebelum gelombang pemutusan pertama yang menyasar KV-botnet, sebuah jaringan botnet IoT yang terkait dengan berbagai aktor negara China termasuk Volt Typhoon.
Aktivitas operasional dari jejaring Silent Train kemudian dilaporkan melonjak secara tajam tak lama setelah terjadinya operasi pembongkaran kedua terhadap infrastruktur botnet itu pada akhir Januari 2024, yang sekaligus mendorong evolusi pergeseran taktik menuju pemanfaatan infrastruktur sementara dengan variasi jenis mesin yang melintasi banyak batas geografis.
"Alih-alih terus bergantung pada pemakaian server persisten, Volt Typhoon berpindah menggunakan rantai perangkat sekali pakai yang dapat dibangun kembali kapan pun dibutuhkan," papar Black Lotus Labs. "Volt Typhoon secara kilat merakit dan membongkar infrastruktur sementara, menghasilkan kerangka kerja aman yang fleksibel, kokoh, dan terkompartementalisasi untuk melindungi hak akses bernilai tinggi."
Disebutkan sebagai sebuah "kerangka kerja berlapis multi-hop", arsitektur Silent Train sengaja disiapkan agar operator Volt Typhoon dapat memantulkan lalu lintas data jahat melalui serangkaian mesin sebelum tiba di sasaran akhir, menyamarkan sumber serangan dari tim korban dan pakar keamanan. Masing-masing segmen dalam rantai perantara ini memiliki fungsi teknis yang sangat spesifik.
Sedikitnya terdapat 27 jenis perangkat, mulai dari unit kelas rumahan SOHO dan IoT (seperti TP-Link, Intelbras, Ruckus Wireless, SATO, NETGEAR, Zyxel, dan Cambium) hingga sistem infrastruktur enterprise terkemuka (seperti Fortinet, Cisco, PRTG, Mirth Connect, dan CyberPanel), yang berhasil dieksploitasi lalu didaftarkan secara paksa ke dalam jaring komunikasi rahasia ini.
"Silent Train menunjukkan keunggulan lewat disiplin operasional tingkat tinggi, berfokus pada sesi jangka pendek yang mandiri ketimbang mengandalkan simpul relai permanen atau infrastruktur komando C2 konvensional," tegas perwakilan Black Lotus Labs. "Guna merangkai sesi-sesi koneksi ini, para operator membobol antarmuka web yang terekspos pada perangkat SOHO, IoT, serta unit perantara lainnya, lalu hanya memasang perkakas seminimal mungkin yang diperlukan untuk memungkinkan jalur lompatan akses rantai SSH melalui simpul yang berhasil disusupi."
"Langkah ini mencakup pengerahan layanan SSH temporer, kunci otentikasi rahasia, berkas konfigurasi sementara, serta utilitas bawaan sistem bertipe ‘living off the land’. Begitu sesi operasional dinyatakan selesai, mereka segera menghapus setiap jejak digital dan membongkar total seluruh mata rantai operasinya. Durasi setiap sesi Silent Train rata-rata hanya bertahan sekitar empat jam, bahkan beberapa koneksi berlangsung dalam hitungan menit saja."
Fakta menarik lainnya adalah pengelompokan jenis perangkat tertentu untuk mengemban posisi spesifik di dalam struktur Silent Train. Sebagai contoh konkret, modem merek Intelbras terpantau hanya ditugaskan sebagai titik relai internal perantara, sementara perangkat Netgear Orbi dan Fortinet FortiGate difungsikan sebagai simpul perantara serta gerbang keluar berbasis di wilayah Amerika Serikat untuk berinteraksi langsung dengan korban.
Dengan kata lain, keseluruhan rancang bangun ini memperlihatkan kompartementalisasi terencana di setiap lapisan, membatasi fungsi tipe perangkat tertentu pada peran permanen yang konsisten meskipun mesin dasar di baliknya terus diganti secara berkala dari waktu ke waktu demi mempersulit pelacakan.
Namun menjelang awal tahun 2025, Silent Train terdeteksi bertransformasi dari sistem jaringan relai yang sepenuhnya fana menjadi arsitektur hibrida, di mana perangkat kelas enterprise dipertahankan dalam durasi pemakaian rata-rata satu hingga tiga bulan penuh, bukan langsung dibongkar begitu sebuah aksi serangan selesai dilaksanakan.
Pematangan sistem operasional pada fase berikutnya turut memperkenalkan varian terowongan balik (reverse-tunnel) yang memanfaatkan perangkat lunak proksi sumber terbuka seperti Chisel dan FRP untuk mengalirkan lalu lintas komunikasi keluar dari perangkat yang terinfeksi menuju infrastruktur hulu.
Di dalam kawasan teritorial Amerika Serikat, area Hawaii, California, serta Texas telah menjadi pusat konsentrasi target dari aksi Silent Train, sebuah kenyataan taktis mengingat ketiga negara bagian penting tersebut menjadi lokasi pangkalan militer utama, infrastruktur telekomunikasi raksasa, kontraktor pertahanan nasional, penyedia satelit, serta rantai logistik krusial.
"Pola penargetan para korban menunjukkan adanya upaya yang disengaja untuk memelihara akses spionase ke dalam ekosistem penting penopang pertahanan, rantai pasok, komunikasi, operasi militer serta kegiatan sipil, terutama di tengah potensi eskalasi ketegangan maupun krisis politik di kawasan Indo-Pasifik," pungkas Black Lotus Labs.
"Gambaran utuh yang muncul adalah sebuah arsitektur yang terstruktur rapi yang sengaja dibangun demi meraih, membentengi, dan melestarikan kendali akses strategis dalam skala raksasa. Lewat penargetan sistematis pada platform manajemen terpusat serta teknologi control plane, Silent Train memperlihatkan bagaimana Volt Typhoon secara konsisten mengincar dan menjaga cengkeraman akses ke jejaring komputer paling krusial di Amerika Serikat."
