
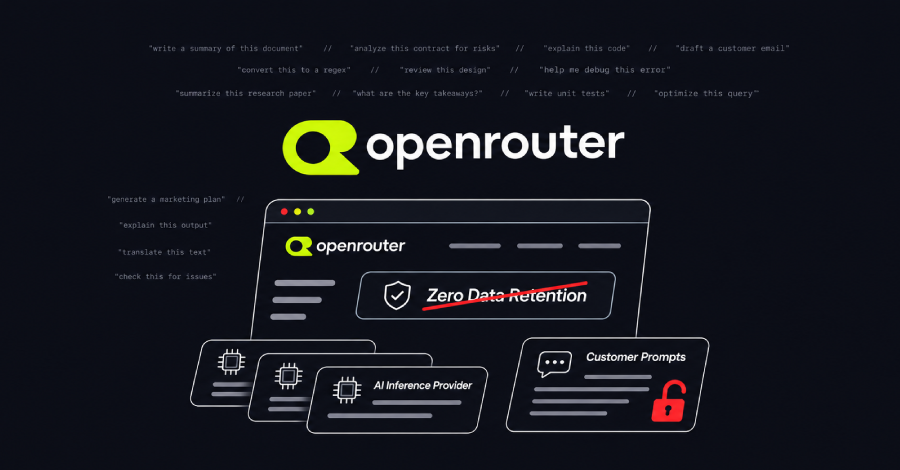
Aktor ancaman berhasil menyusup dan mengambil data sensitif dari bagian dalam sistem tiga penyedia inferensi kecerdasan buatan (AI) selama berbulan-bulan tanpa disadari oleh para korban, demikian diungkapkan oleh firma keamanan siber industri Dragos pada pekan ini. Fakta tersebut baru benar-benar terungkap ke permukaan setelah pihak penyelidik independen menyampaikan pemberitahuan langsung kepada manajemen masing-masing korporasi yang terdampak.
Sebagian dari kueri dan perintah komputasi yang berhasil diekstraksi secara ilegal tersebut sejatinya telah diberi penanda khusus Zero Data Retention. Pengaturan privasi ketat ini secara teoritis mengikat penyedia agar lalu lintas kueri atau prompt yang masuk diproses tanpa pernah disimpan sama sekali di dalam basis data maupun log sistem penyimpanan mereka.
Menanggapi laporan ancaman tersebut, OpenRouter, sebuah layanan gerbang perutean (gateway) terkemuka yang menyalurkan jutaan kueri komputasi AI milik para pelanggan ke puluhan jaringan vendor eksternal pihak ketiga, secara resmi mengumumkan pemutusan kerja sama dan menghapus tiga penyedia layanan dari platform miliknya. Tak hanya itu, manajemen juga mencabut status kelayakan kebijakan Zero Data Retention terhadap 125 titik akhir (endpoints), sembari langsung mengirimkan notifikasi peringatan kepada seluruh entitas konsumen yang berpotensi terkena imbas langsung. Manajemen OpenRouter menegaskan bahwa berdasarkan hasil investigasi forensik, tidak ditemukan adanya bukti kebocoran sistem internal pada infrastruktur utama milik perusahaan itu sendiri.
Titik mula insiden peretasan paling awal dari trio penyedia jasa komputasi tersebut terdeteksi terjadi sejak pertengahan bulan Juli lalu. Berbagai muatan prompt yang disisipkan oleh tim analis sejatinya bertindak sebagai jebakan umpan terkontrol. Namun demikian, seluruh umpan data tersebut diproses secara berdampingan dalam satu antrean bersama lalu lintas kueri autentik milik ribuan konsumen nyata, sehingga hampir dapat dipastikan seluruh lalu lintas data orisinal para pemakai layanan tersebut ikut digandakan dan dicuri oleh pihak peretas.
Penemuan krusial mengenai skandal spionase digital ini diperoleh lewat metodologi pengujian keamanan tingkat lanjut berbasis token kenari (canary token). Tim ahli menyebarkan sekitar dua juta variasi perintah eksperimental yang telah disisipi tautan web unik terlacak beserta rangkaian kredensial khusus selama rentang waktu antara bulan Juli hingga November, sebelum akhirnya memantau secara berkala apakah ada entitas luar yang berupaya mengakses rahasia tersebut. Logika dasarnya sangat sederhana: sebuah kunci rahasia buatan yang terisolasi hanya dapat ditemukan di satu tempat spesifik, sehingga pemakaian atau akses apa pun terhadap data itu menjadi bukti mutlak bahwa ada pihak tak berwenang yang telah membaca isi perintah di dalamnya.
Kasus pembobolan terbesar dari ketiga entitas tersebut melibatkan manipulasi beberapa ratus kunci akses kredensial AWS buatan yang disematkan ke dalam pengujian. Masing-masing kunci tersebut dikirimkan secara presisi lewat satu kali pengiriman kueri ke satu penyedia spesifik di beberapa rentang waktu operasional singkat pada pengujung Oktober. Sangat mengkhawatirkan, setiap paket kueri yang terkirim pada jeda waktu tersebut langsung disikat habis oleh pelaku kejahatan siber, bahkan termasuk sejumlah kueri perintah yang sebenarnya telah ditolak oleh sistem gerbang penyedia sebelum model inferensi sempat dijalankan. Pola teknis ini menunjukkan bahwa pelaku melakukan penyadapan dan penggandaan lalu lintas data tepat di titik pertama kedatangan jaringan, alih-alih menyusup lebih jauh ke dalam tumpukan arsitektur inferensi sistem.
Pelaku pencurian tersebut terbukti bergerak sangat cepat dengan menguji fungsionalitas kunci AWS curian hanya dalam hitungan beberapa jam pasca data masuk. Pelaku langsung menginventarisasi daftar bucket S3 penyimpanan data, memindai dan menelusuri isi Secrets Manager serta Parameter Store, hingga mencoba membuat kunci API Bedrock baru serta mendaftarkan akun pengguna IAM tambahan demi mempertahankan eksistensi akses ilegal mereka di masa depan, yang pada akhirnya memicu timbulnya puluhan ribu panggilan operasional AWS API secara beruntun.
Berdasarkan jejak digital forensik yang ditemukan, satu penyerang yang sama teridentifikasi berhasil mengompromikan sistem dua penyedia inferensi secara simultan. Pelaku mengeksploitasi kumpulan rahasia digital yang berhasil dijarah dari kedua vendor tersebut hanya dengan mengandalkan sebuah infrastruktur server sewaan tunggal.
Tepat pada tanggal 1 November, entitas peretas yang sama mulai mengerahkan ARTEX, sebuah kerangka kerja uji penetrasi berbasis otomatisasi kecerdasan buatan, dengan maksud tunggal untuk memverifikasi ulang apakah barisan kunci akses yang telah mereka kuasai sebelumnya masih berstatus aktif dan dapat digunakan. Dua identitas agen pengguna yang dipakai dalam serangan tersebut, yakni artex-agent serta artex-judge-r121, tidak terdaftar dalam basis data indikator ancaman publik mana pun yang berhasil dianalisis oleh para ahli, sehingga sangat direkomendasikan untuk segera ditambahkan ke dalam basis sistem deteksi pertahanan siber global.
"Sebuah bendera privasi sama sekali tidak akan membantu saat penyerang sudah berada di dalam sistem," tulis HD Moore, pimpinan riset (chief research officer) dari lembaga penemu temuan tersebut secara lugas.
Di samping itu, temuan investigasi kedua justru sama sekali tidak memerlukan teknik pembobolan sistem yang rumit. Sejumlah penjual pihak ketiga di sebuah lokapasar inferensi AI ditemukan dengan sengaja mencantumkan penawaran akses model-model populer dengan harga paling murah di pasaran, mengaktifkan fitur pencatatan log permintaan secara tersembunyi, lalu menguras seluruh lalu lintas data kueri berharga yang mengalir melintasi sistem mereka.
Para pelaku yang melancarkan skema manipulatif tersebut teridentifikasi sebagai individu-individu independen yang sekadar beroperasi menggunakan sambungan internet rumahan biasa. Salah seorang operator, yang terpantau beroperasi menggunakan sebuah perangkat komputer Mac melalui jaringan pita lebar domestik di Prancis, kedapatan mengambil data kata sandi dari dua prompt kueri lalu mengetikkan upaya login SSH tingkat root secara manual dengan tangannya sendiri, sebelum kemudian memakai mesin komputer yang sama persis untuk menguji efektivitas beberapa kunci rahasia AWS yang sebelumnya telah dipasang oleh para peneliti.
Salah satu kunci rahasia yang teruji tersebut sebelumnya sempat mengalir melalui sebuah router perantara lain yang secara diam-diam meneruskan sebagian volume lalu lintasnya ke arah lokapasar tersebut—sebuah lompatan rute tersembunyi yang sama sekali tidak pernah diinformasikan kepada para pelanggan layanan. Operator perute jaringan tersebut kini telah menyatakan kepada tim peneliti bahwa mereka telah menghentikan praktik pengalihan lalu lintas tersembunyi itu. Selain itu, penelusuran rute mendalam terhadap sekitar 2.000 jalur jaringan berhasil mengungkap keberadaan beberapa ratus infrastruktur sistem tanpa identitas yang mencurigakan, ditambah temuan adanya seorang penjual yang secara sembunyi-sembunyi menyisipkan sekitar 1.000 token tersembunyi ke dalam setiap prompt kueri pelanggan.
Sementara itu, sebuah laboratorium kecerdasan buatan yang berbasis di China, yang identitas resminya tidak diungkap dalam laporan investigasi tersebut, kedapatan mengambil data tautan rahasia dari lebih dari separuh kueri uji bertoken yang diarahkan ke model-model buatan mereka dalam rentang bulan Juli hingga Oktober. Penyadapan ini bahkan mencakup sekitar dua pertiga dari keseluruhan kueri yang secara eksplisit telah ditandai dengan pengaturan tanpa pengumpulan data atau Zero Data Retention. Rentetan kueri yang dikirimkan kepada penyedia hosting di Amerika Serikat yang bertindak sebagai penjual kembali (reseller) model-model lab tersebut secara otomatis memicu skrip penjelajah data (scraper) yang sama, sehingga informasi tersebut langsung teralirkan kembali ke laboratorium di China.
Di waktu berikutnya, sebuah klien git yang beroperasi di infrastruktur komputasi awan lain kedapatan berupaya melakukan kloning terhadap repositori kode privat yang sempat dicantumkan di dalam isi prompt pengujian, dengan pola unik di mana tindakan ini hanya terjadi secara eksklusif pada model-model milik lab asal China tersebut. Bahkan, salah satu penyedia komputasi raksasa di Amerika Serikat tercatat terus-menerus merayapi dan mengakses sebuah tautan rahasia pengujian hingga lebih dari dua bulan lamanya setelah kueri tunggal dikirimkan ke endpoint pencarian miliknya.
Bahkan dua puluh empat hari setelah sebuah prompt uji coba tertentu dikirimkan ke sistem, tautan rahasia di dalamnya mendadak dibagikan ke dalam sebuah ruang percakapan internal di platform Feishu, sebuah aplikasi ruang kerja daring asal China yang dipasarkan secara global dengan merek Lark. Tautan privat tersebut langsung dibuka dan diakses hanya dalam selang waktu dua menit saja dari tiga perangkat komputer meja (desktop) dan tiga unit ponsel pintar yang berlokasi geografis di kota Beijing dan Shanghai.
Fakta ini sangat mengejutkan karena pihak firma peneliti sebelumnya hanya membuka 8 karakter awal dari tautan penyedia yang diuji kepada pihak berwenang, yang berarti siapa pun individu yang menyebarkan tautan tersebut di aplikasi Feishu dipastikan tengah membaca salinan rekaman cache teks lengkap dari keseluruhan prompt orisinal.
Dalam penerapannya di lapangan, sebagaimana ditegaskan oleh Moore dalam analisanya, berbagai prompt yang telah diberi label perlindungan privasi nyatanya tetap disimpan di server, diteruskan ke korporasi pihak ketiga lainnya, dan dibaca secara langsung oleh manusia.
Pihak manajemen OpenRouter dalam pernyataan resmi terkait penanganan insiden menyatakan bahwa pencabutan 125 endpoint dari daftar kelayakan Zero Data Retention mencakup barisan penyedia yang dilaporkan oleh peneliti serta sejumlah pihak lain yang turut dinonaktifkan sebagai langkah pencegahan darurat. Seluruh endpoint yang dinonaktifkan selama masa peninjauan ketat ini wajib memberikan jaminan keamanan menyeluruh serta lolos tahapan validasi ulang sebelum status kelayakan mereka dipulihkan kembali seperti sedia kala.
Gerbang perutean OpenRouter kini tengah mengadaptasi pendekatan metodologi pengujian milik para peneliti agar sistem inspeksi otomatis serupa dapat berjalan secara kontinu dalam operasional harian mereka, sembari terus memverifikasi integritas jalur lalu lintas jaringan demi mengidentifikasi potensi adanya pengalihan permintaan maupun tanggapan ke pihak ketiga yang tidak berwenang.
Hingga pekan ini, para analis keamanan independen tersebut dilaporkan masih terus menjalin kerja sama teknis dengan sekitar selusin penyedia layanan AI, di mana kumpulan kunci buatan dan tautan tersembunyi yang disebar nyatanya masih terus diakses secara mencurigakan berbulan-bulan pasca gelombang pencurian data pertama terjadi.
Di sisi lain, platform penyedia infrastruktur Railway sempat merilis pengumuman pada Oktober lalu yang menyebutkan bahwa pembobolan yang dialami infrastrukturnya kemungkinan besar adalah bagian dari rangkaian serangan terorganisir yang sengaja dirancang untuk menyasar entitas-entitas penyedia platform, dengan target akhir mengompromikan sistem penyedia inferensi AI di hilir.
Pihak pengelola gerbang OpenRouter juga mengakui bahwa belum seluruh penyedia yang terkena dampak pencurian ini merilis laporan keterbukaan secara publik kepada masyarakat umum, kendati pihak OpenRouter sendiri telah mengambil inisiatif untuk memberi tahu para pengguna yang berpotensi terdampak. Sejauh ini, tercatat baru tiga entitas yang telah mengunggah pernyataan resmi.
Laporan dan Keterbukaan dari Pihak Penyedia
Salah satu aktor ancaman siber dilaporkan berhasil mengambil alih kendali salah satu server inferensi milik Phala, yang memungkinkan penyerang mengintip dan membaca lalu lintas data kueri secara langsung saat proses komputasi sedang berlangsung, demikian diungkapkan oleh manajemen Phala dalam laporan insiden awal pekan lalu. Status insiden tersebut dinyatakan berhasil dikendalikan pada 8 November, dan pengoperasian layanan model inferensi telah diaktifkan kembali dengan penambahan lapisan pengamanan baru.
Berdasarkan rincian laporan tersebut, setiap kueri pemrosesan yang ditujukan untuk model DeepSeek V4 Flash 0731 yang masuk ke infrastruktur Phala melalui gerbang perutean antara tanggal 21 Oktober pukul 00:00 UTC hingga 8 November pukul 05:35 UTC harus dianggap telah terekspos ke pihak luar. Oleh karena itu, seluruh pemilik data diimbau untuk segera merotasi setiap kunci akses, token autentikasi, kata sandi, maupun rahasia digital lainnya yang sempat dimuat di dalam kueri tersebut.
Peneliti pihak ketiga sejatinya telah menempatkan rangkaian kredensial kenari unik ke dalam aliran kueri sejak 1 Juli, namun hanya token uji coba yang dikirimkan pada tanggal 21 dan 22 Oktober yang terbukti disalahgunakan di kemudian hari oleh pelaku. Mengingat metode pengujian tersebut mengandalkan sampel acak lalu lintas dan bukan memantau keseluruhan kueri secara penuh, pihak penyedia tetap memberlakukan rentang waktu kewaspadaan yang lebih luas demi mengutamakan keselamatan konsumen.
Sementara itu di platform Together AI, pihak luar yang tidak memiliki otoritas berhasil mengunduh kumpulan berkas sampel prompt pelanggan yang tersimpan, setelah sebuah agen pengodean AI secara tidak sengaja mengunggah sebuah kredensial sensitif ke repositori publik GitHub milik perusahaan, ungkap penyedia tersebut dalam pengumuman keamanan resminya kemarin. Kumpulan data sampel tersebut sebelumnya dikumpulkan untuk keperluan pengujian perangkat lunak rutin internal dan berasal dari kueri pemrosesan model MiniMax M3, GLM-5.2, serta Kimi K2.6 yang masuk selama bulan Juni dan Juli.
Pihak penyerang tersebut kemudian memindai isi sampel kueri guna mencari kredensial autentikasi untuk membobol layanan lain lalu mengujinya satu per satu, di mana lima di antara kredensial yang diuji coba secara ilegal tersebut terbukti merupakan token kenari jebakan milik tim peneliti independen. Manajemen Together AI menegaskan pihaknya meyakini tidak ada kebocoran data yang meluas lebih jauh dari insiden ini, memastikan bahwa data bersangkutan telah dihapus secara permanen, serta telah menetapkan kebijakan zero data retention sebagai pengaturan baku (default) otomatis untuk seluruh akun pelanggan baru.
Novita, penyedia inferensi lain yang terhubung ke jaringan gerbang, juga mengonfirmasi pekan ini dalam sebuah pemberitahuan privasi resmi bahwa kendala konfigurasi rute sistem internal telah menyebabkan sejumlah permintaan kueri MiniMax diteruskan secara langsung ke sistem API resmi milik MiniMax, sebuah tindakan pemrosesan yang melampaui persetujuan awal yang diinginkan oleh para pelanggan bersangkutan.
Hingga kabar ini diturunkan, Dragos secara konsisten menolak untuk menyebutkan nama resmi dari tiga penyedia yang telah dibobol sistemnya. Senada dengan itu, OpenRouter juga tidak merilis secara terbuka identitas dari tiga penyedia yang telah mereka depak dari platform, dan kedua entitas tidak pernah mengonfirmasi ke publik apakah pihak yang diselidiki merupakan tiga perusahaan yang sama persis.
Penyedia yang menjadi korban pembobolan pertama pada pertengahan Juli lalu awalnya sempat berdalih bahwa insiden tersebut dipicu oleh kesalahan konfigurasi internal, kemudian menggeser tudingan ke masalah pemrosesan data di level mitra rekanan, sebelum akhirnya audit forensik mandiri membuktikan bahwa para penyerang telah meretas kredensial internal milik perusahaan mereka sendiri, tutur para peneliti. Hingga memasuki pekan ini, penyedia tersebut terpantau masih belum memberikan pernyataan resmi apa pun kepada publik luas terkait skandal kebocoran tersebut.
Langkah Mitigasi yang Harus Diambil Pengguna
Panduan pengamanan yang dirumuskan oleh para pakar keamanan siber bermula dari pemahaman atas sebuah batasan mendasar: penanda privasi (privacy flag) secara teknis hanya mengikat perhentian rute pertama (first hop) saja, tulis Moore dalam catatannya, sementara agen AI modern secara otomatis akan mengekstraksi dan mengirimkan informasi apa pun yang sanggup mereka baca, termasuk rangkaian kredensial sensitif. Ke mana sebuah prompt kueri bermuara adalah sebuah keputusan penting, tulisnya, dan pengguna yang abai membuat keputusan sadar pada hakikatnya telah menyerahkan kendali data mereka ke tangan penawar harga termurah di pasar.
Mengoperasikan infrastruktur mandiri (self-hosting) ditegaskan sebagai satu-satunya opsi paling aman di mana tidak ada pihak ketiga mana pun yang berkesempatan membaca kueri perintah Anda. Sementara itu, menjalin kemitraan langsung dengan penyedia komputasi tingkat pertama (tier-1) menyederhanakan risiko karena pengguna hanya berhadapan dengan satu entitas korporasi, satu ikatan kontrak hukum, serta satu dokumen kebijakan privasi yang perlu diaudit secara berkala.
Di sisi lain, pemanfaatan layanan gerbang perutean (routers) menuntut kehati-hatian ekstra: pilihlah sendiri secara manual daftar penyedia hulu yang tepercaya alih-alih pasrah menerima alokasi acak dari kumpulan jaringan default, lakukan pengujian mandiri untuk memverifikasi apakah penyesuaian privasi benar-benar mengubah tujuan perutean data kueri Anda, dan jauhi sepenuhnya ekosistem lokapasar penjual kembali (reseller), mengingat sebagian kapasitas komputasi murah yang mereka jajakan beroperasi di atas penyalahgunaan kunci akses curian.
Menyisipkan kredensial palsu sebagai umpan langsung ke dalam konteks instruksi yang rutin dikirimkan oleh agen AI atau alur data (pipeline) Anda dapat bertindak sebagai kawat jebakan pengaman yang sangat efektif, asalkan setiap upaya penggunaan atas kunci tersebut langsung direspons sebagai insiden siber nyata. Pemanfaatan sarana gratis seperti Thinkst Canarytoken sudah sangat memadai sebagai fondasi awal mitigasi. Pengaktifan fitur penyaring otomatis yang mampu membersihkan format kredensial umum dari draf perintah juga patut diterapkan, meskipun filter semacam ini tetap memiliki keterbatasan karena kerap gagal menyaring informasi rahasia yang bentuknya tidak menyerupai struktur kunci digital.
