Antara November 2025 hingga Maret 2026, firma keamanan siber Belanda, Eye Security, secara sengaja mendistribusikan lebih dari 2 juta pembaruan ke komputer-komputer yang bukan milik mereka. Aksi ini dilakukan demi menonaktifkan pembaru latar belakang rentan yang dapat disalahgunakan penyerang untuk mengendalikan perangkat dari jarak jauh.
Pembaru otomatis tersebut merupakan bagian dari Time4Popcorn, varian tiruan terlantar dari aplikasi Popcorn Time orisinal. Popcorn Time dikenal luas sebagai perangkat lunak pemutar film dan serial bajakan gratis berbasis protokol BitTorrent. Proyek aslinya ditutup pada 2014, namun sejumlah tiruan terus beroperasi menggunakan merek serupa. Proyek legal terpisah yang memakai nama Popcorn Time pada awal 2025 tidak berkaitan dengan perangkat lunak usang ini.
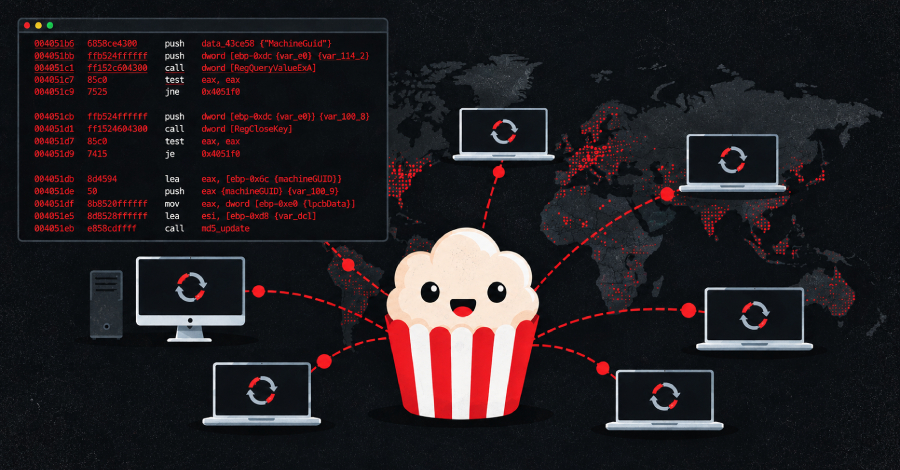
Penemuan bermula ketika Eye Security menjalankan perburuan ancaman rutin bagi kliennya. Mereka menemukan Updater.exe pada laptop seorang klien berulang kali menghubungi nama domain kedaluwarsa. Demi mengamati lalu lintas perangkat yang terhubung, firma mendaftarkan domain tersebut atas nama mereka sendiri dan mendapati sekitar 50 permintaan masuk per detik. Investigasi ini dinamai Operation IXIM dan dipresentasikan di konferensi peretasan Hack.lu pada 22 Oktober.
Sepanjang pemantauan enam bulan, permintaan masuk memuat lebih dari 3,8 juta tanda pengenal perangkat keras unik. Karena beberapa sistem Windows berbagi pengenal yang sama dan perangkat Mac kerap berganti identitas, Eye Security memperkirakan jumlah riilnya berkisar antara 2,5 hingga 3 juta komputer Windows serta 250.000 hingga 350.000 komputer Mac di seluruh dunia.
Pembaru otomatis ini berjalan terus-menerus di latar belakang sejak komputer dinyalakan. Modul tersebut memeriksa pembaruan melalui koneksi tak terenkripsi dan memasang berkas yang dikembalikan dengan hak akses tertinggi—SYSTEM di Windows dan root di Mac—tanpa memverifikasi pengirimnya. Karena domain pembaru telah ditelantarkan, siapapun yang mendaftarkan domain terkait dapat mengirimkan kode berbahaya ke perangkat-perangkat tersebut.
Dengan tingkat privilese setinggi itu, penyerang bisa memasang ransomware, mencuri kata sandi, hingga memasukkan perangkat ke dalam jaringan botnet. Berdasarkan sampel alamat IP, koneksi berasal dari komputer rumahan biasa, jaringan pemerintahan, militer, dan korporasi komersial besar, kendati Eye Security mencatat sulit menarik kesimpulan pasti hanya dari data sebaran tersebut.
Eye Security melaporkan kerentanan berkode CVE-2026-30612 ini pada bulan Juni. Badan Keamanan Siber dan Keamanan Infrastruktur AS (CISA) menetapkan skor keparahan celah ini sebesar 9,8 dari skala 10. Kerentanan tersebut berdampak langsung pada tiga rilis Time4Popcorn.
Membalikkan Fungsi Penginstal untuk Melumpuhkan Dirinya Sendiri
Tanpa adanya pengembang yang memelihara perangkat lunak maupun ketersediaan tambalan resmi, Eye Security berinisiatif membalikkan fungsi penginstal guna melumpuhkan dirinya sendiri. Setelah berkonsultasi dengan penasihat hukum, firma mendistribusikan pembaruan khusus yang hanya bertugas menonaktifkan mekanisme pembaru secara permanen, tanpa menghapus berkas lain atau mengumpulkan data pribadi pengguna.
Eye Security membandingkan langkah ini dengan Operation Ladybird pada 2021, saat kepolisian Belanda menyebarkan pembaruan jarak jauh untuk melumpuhkan malware botnet Emotet. Perbedaannya, korban Emotet tidak berniat menginfeksi sistem mereka, sedangkan pengguna Popcorn Time memasang program secara sukarela. Namun, perusahaan menegaskan tidak ada pengguna yang berniat membiarkan modul penginstal terlantar terus aktif di latar belakang selama bertahun-tahun.
Tak lama setelah distribusi dimulai, seseorang mengunggah berkas perbaikan Eye Security ke VirusTotal. Akibatnya, sejumlah antivirus menandainya sebagai malware karena program mematikan layanan Windows. Karena pemblokiran oleh antivirus membuat celah penginstal tetap terbuka, Eye Security memodifikasi kode pembaruannya hingga hanya menyisakan satu mesin pemindai yang memicu alarm.
Pada Desember 2025, Eye Security telah memperbarui lebih dari 1 juta sistem dan memangkas lalu lintas koneksi sekitar 90 persen. Menjelang 1 Maret, permintaan turun hingga 98 persen dan hanya menyisakan sekitar 5.000 pembaruan harian. Mengingat jumlah sisa perangkat dinilai terlalu sedikit untuk menarik minat sindikat botnet, Eye Security menghentikan distribusi setelah menyalurkan lebih dari 2 juta pembaruan.
Pada akhir Maret, Eye Security menyerahkan pengelolaan 15 nama domain yang dikendalikannya kepada Shadowserver Foundation, organisasi nirlaba yang membersihkan domain terlantar, agar dirawat entitas tepercaya independen. Salah satu domain, popcorntimeupd[.]xyz, telah dialihkan ke sinkhole milik Shadowserver per 20 Maret 2026.
Sejumlah domain lain yang dihubungi penginstal bukan milik Eye Security dan masih dikuasai pihak luar. Menurut firma, perangkat yang menyambung ke domain tersebut masih berisiko. Sejauh ini, Eye Security tidak melihat bukti pihak ketiga menyuntikkan kode berbahaya, karena domain-domain itu umumnya sekadar diparkir atau dilelang untuk dijual. Celah ini juga belum terdaftar dalam katalog eksploitasi aktif CISA per 23 Oktober 2026.
Langkah Pencegahan yang Harus Dijalankan Pengguna Popcorn Time
Menonaktifkan mekanisme pembaru tidak membuat aplikasi Popcorn Time aman dipakai. Peneliti Eye Security memperingatkan bahwa aplikasi beroperasi memakai mesin peramban usang keluaran 2014 tanpa sandbox aktif, memuat konten lewat koneksi tak terenkripsi, serta memanggil kode eksternal dari domain-domain telantar lainnya.
Eye Security sempat mengamankan domain-domain tersebut, yang secara teknis memungkinkan eksekusi kode sembarang di setiap komputer yang membuka aplikasi. Firma membuktikan risiko nyata ini lewat konsep peretasan (proof of concept) fungsional. Karena tindakan mitigasi sebelumnya hanya menyentuh bagian penginstal, keseluruhan aplikasi Popcorn Time masih menyimpan bahaya.
Saran utama Eye Security adalah segera menghapus instalan Popcorn Time sepenuhnya. Penonaktifan penginstal juga dapat dilakukan secara manual: pada Windows melalui dua baris perintah untuk menghentikan dan menonaktifkan "Update service," sedangkan pengguna Mac dapat menjalankan satu perintah untuk melepas modul PT.updd. Menghapus program secara menyeluruh tetap menjadi opsi paling aman.
Bagi pengguna Android, pembaru telah menyatu di dalam aplikasi dan hanya memasang pembaruan jika pemilik menyetujuinya secara manual lewat layar. Oleh sebab itu, Eye Security tidak mengirimkan perbaikan ke Android, sehingga penghapusan aplikasi menjadi satu-satunya solusi.
Praktisi pertahanan siber disarankan melacak berkas Updater.exe pada Windows dan PT.updd pada Mac, serta memantau anomali lalu lintas ke alamat web yang dirinci dalam laporan Eye Security, yang mencantumkan 20 domain terkait beserta nilai hash berkasnya.
