
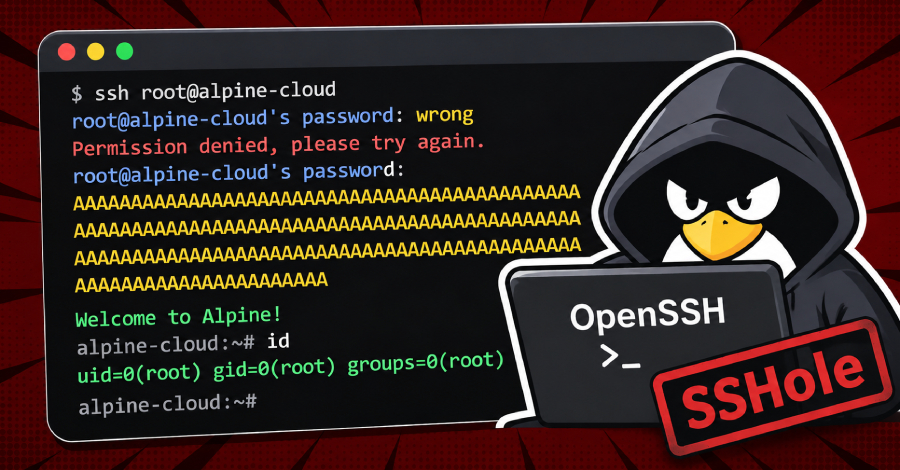
Sejumlah pelaku ancaman siber tengah berupaya mengeksploitasi celah keamanan yang baru saja diungkap pada OpenSSH, yang memungkinkan proses masuk ke akun tanpa kata sandi, menurut laporan Previdian.
Kerentanan tersebut diidentifikasi sebagai CVE-2026-123158 dengan skor CVSS 8.1 dan dinamai SSHole (atau *sshole). Masalah ini berdampak langsung pada sistem Linux yang mengoperasikan OpenSSH di atas pustaka musl C dengan Pluggable Authentication Modules (PAM) dinonaktifkan, termasuk konfigurasi bawaan server OpenSSH di Alpine Linux.
Penyerang tanpa autentikasi dapat mengirimkan kata sandi berukuran terlalu besar guna mengakses akun-akun yang memang sengaja disetel tanpa kata sandi yang valid, tanpa memerlukan pencurian kredensial maupun kunci SSH. Celah yang pertama kali ditemukan oleh peneliti keamanan Ozgun Kultekin ini telah resmi diperbaiki pada pembaruan OpenSSH 10.6p2.
Akar persoalan berawal dari tambalan yang dirilis pada tahun 2016 demi mengatasi celah enumerasi nama pengguna berkode CVE-2016-6210. Pada situasi tertentu, alur pemrosesan kata sandi pada OpenSSH secara keliru menganggap kegagalan operasi hash sandi sebagai tanda verifikasi yang berhasil, lantaran menghasilkan karakter bintang ("*") yang serupa dengan penanda akun nonaktif pada level sistem.
Peretas dapat memicu bug ini untuk masuk ke akun non-kata sandi tertentu memakai kata sandi acak berukuran antara 257 hingga 1.024 bita. Hal ini memaksa proses hashing gagal lalu menghasilkan tanda bintang. Daemon sshd selanjutnya mencocokkannya dengan tanda bintang di kolom sandi akun, sehingga sesi login berhasil terbuka.
Perlu dicatat secara tegas, keberhasilan serangan membutuhkan setidaknya satu akun yang memiliki tanda bintang (*) pada hash kata sandinya. Kerentanan ini tidak memungkinkan penyerang menembus akun yang memiliki hash kata sandi sah.
"Akses SSHole yang berhasil akan memberikan hak istimewa sesuai dengan akun yang disusupi," ungkap Safe Security. "Bagi kalangan korporasi, dampak SSHole sangat bergantung pada tingkat wewenang dari akun target."
"Kendati akses SSH tanpa izin menjadi akibat langsung, penyerang berpeluang menguasai kredensial penerapan, rahasia aplikasi, dan infrastruktur terhubung, yang berpotensi memicu pergerakan lateral atau gangguan operasional sistem," lanjut Safe Security.
Celah ini tidak mempengaruhi Dropbear, distro Linux berbasis glibc, sistem non-Linux, serta sistem yang memvalidasi kata sandi melalui PAM.
Perusahaan intelijen ancaman Previdian melaporkan upaya eksploitasi perdana terpantau kurang dari sembilan jam pasca-publikasi CVE. Pihaknya mengonfirmasi keberhasilan peretasan root pada honeypot berbasis Alpine Linux dan OpenSSH. Data telemetri mencatat delapan kali percobaan serangan dari alamat IP di Jepang.
"Alamat IP sumber yang terpantau, 89.116.89[.]18, memakai kata sandi berukuran masif untuk membobol autentikasi dan menjalankan instruksi pemindaian seperti id, uname, serta hostname lewat sesi SSH non-interaktif," jelas Ryan Dewhurst, pendiri dan CEO Previdian, kepada The Hacker News.
Pengguna terdampak diimbau memperbarui ke OpenSSH 10.6p2 atau paket patch distro terkait, lalu memuat ulang sshd. Alpine juga meminta pengguna memeriksa rekaman log "Accepted password for" pada akun-akun yang seharusnya dilarang login via kata sandi.
"Periksalah berkas /var/log/messages untuk menemukan baris sshd bertuliskan Accepted password for akun tanpa kata sandi (alpine, root, atau pengguna berbasis kunci saja)," imbau pihak Alpine. "Tinjau riwayat doas, penambahan pengguna baru, file, dan authorized keys pada mesin publik. Jika Anda ragu terhadap keabsahan suatu sesi login, anggaplah sistem Anda telah berhasil diretas."
