
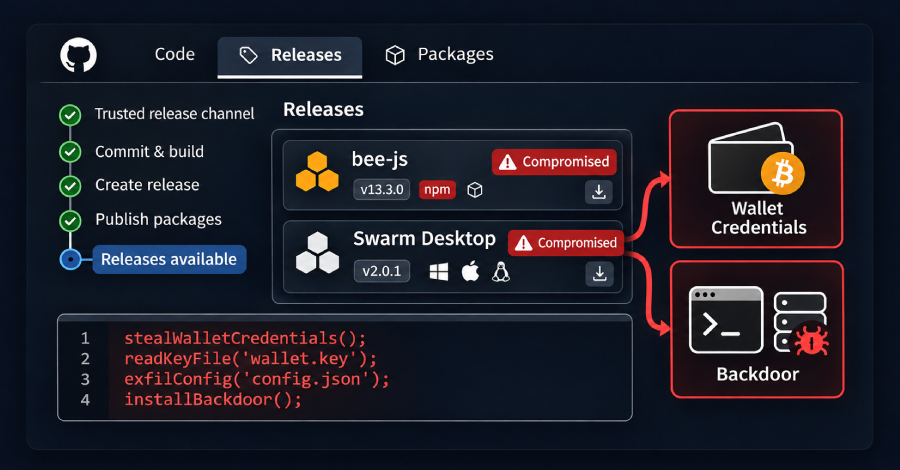
Sekelompok penyerang siber memanfaatkan sistem otomatisasi rilis milik proyek Ethersphere untuk mempublikasikan versi berbahaya dari dua perangkat lunak jaringan penyimpanan terdesentralisasi Swarm, yakni pustaka bee-js versi 13.3.0 serta aplikasi Swarm Desktop versi 0.56.2.
Kedua rilis perangkat lunak yang disusupi tersebut mengunduh sekaligus mengeksekusi instruksi khusus yang dirancang untuk merampas kunci dompet kripto node pada Swarm Desktop berikut kata sandi tersimpan yang dipakai untuk membuka enkripsinya. Di samping pencurian aset digital, kode berbahaya tersebut juga ditugaskan untuk menanamkan pintu belakang (backdoor) ke dalam perangkat komputer berbasis Windows, macOS, maupun sistem operasi Linux.
Paket bee-js sendiri berfungsi sebagai pustaka JavaScript utama yang menopang kinerja Swarm Desktop serta utilitas antarmuka baris perintah swarm-cli. Sementara itu, Swarm Desktop bertindak sebagai program pengelola node Swarm di komputer pribadi pengguna yang secara lokal menyimpan seluruh berkas kunci privat node bersangkutan.
Saat ini, kedua rilis yang terinfeksi muatan berbahaya tersebut telah ditarik sepenuhnya dari peredaran daring, dan pengelola proyek telah meluncurkan berkas pembaruan bersih untuk Swarm Desktop pada hari ini. Kendati demikian, langkah pembersihan maupun penarikan paket tersebut sama sekali tidak menghapus pintu belakang yang terlanjur terpasang di komputer korban, serta tidak sanggup membatalkan pengiriman data kunci rahasia yang telah telanjur terkirim ke peladen peretas. Hingga artikel ini disusun, belum ada laporan resmi terkait kerugian finansial atau raibnya dana milik para pengguna.
Versi Swarm Desktop 0.56.2 mulanya terbit di laman GitHub sekitar pukul 00:36 UTC hari ini sebelum akhirnya dicabut sekitar 8,5 jam setelahnya. Mekanisme pembaruan otomatis bawaan pada aplikasi tersebut berpotensi menyodorkan berkas unduhan berbahaya kepada para pemakai PC Windows x64 serta komputer Mac berarsitektur Apple Silicon dalam kurun waktu sekitar 10 menit, sebagaimana diungkapkan dalam laporan analisis insiden dari perusahaan keamanan rantai pasok Socket. Sebaliknya, komputer Mac berbasis prosesor Intel tidak pernah disuguhi pembaruan ini, sedangkan instalasi pada lingkungan sistem operasi Linux tidak mendukung fitur pembaruan otomatis.
Di sisi lain, distribusi paket bee-js versi 13.3.0 sempat bertahan sebagai rilis paling mutakhir di repositori npm selama sekitar 75 menit, terhitung sejak pukul 00:09 hingga 01:25 UTC hari ini. Baris kode parasit tersebut dijalankan melalui skrip pascapemasangan (postinstall script), sebuah instruksi yang diproses secara otomatis oleh sistem npm selama prosedur instalasi berlangsung kecuali jika pengguna mematikan eksekusi skrip instalasi secara manual. Suatu proyek aplikasi bahkan tidak perlu mengimpor modul pustaka tersebut secara eksplisit agar kode jahat di dalamnya dapat terpicu.
Paket resmi bawaan proyek semisal swarm-cli, bee-dashboard, hingga repositori kode sumber Swarm Desktop sendiri menerapkan konfigurasi batasan versi fleksibel yang mencakup rilis 13.3.0. Oleh karena itu, setiap instalasi baru atau proses pembaruan dependensi yang dieksekusi dalam jendela durasi waktu tersebut sangat berpeluang menarik masuk versi manipulatif ini.
Tak satu pun dari laporan resmi yang merinci angka pasti jumlah komputer yang terinfeksi insiden rantai pasok ini. Estimasi kasar yang disusun tim peneliti mengindikasikan bahwa bee-js 13.3.0 telah diunduh sekitar 10 kali, yang sebagian di antaranya bersumber dari bot pemindai keamanan siber dan cermin repositori. Sementara itu, catatan unduhan untuk Swarm Desktop 0.56.2 telah menyentuh angka 65 kali pada pukul 08:27 UTC, dengan sejumlah unduhan dilakukan oleh kalangan peneliti keamanan komputer.
Para pengelola proyek Ethersphere segera mencabut peredaran versi 0.56.2 dan langsung menggantikannya hari ini dengan paket pembaruan bersih berlabel versi 0.56.3. Pada catatan perubahan teknis yang menyertai perilisan paket bersih ini, salah seorang pemelihara sistem menuliskan bahwa versi 0.56.2 "dipublikasikan oleh pihak penyerang menggunakan kredensial integrasi berkelanjutan (CI) yang dicuri dan kini telah ditarik."
Berdasarkan penjelasan resmi pemelihara proyek dalam catatan insiden tersebut, kode sumber pada versi 0.56.3 sepenuhnya identik dengan rilis sebelumnya yakni versi 0.56.1, namun telah ditandatangani ulang memanfaatkan sertifikat Developer ID baru yang sah. Catatan teknis itu juga menambahkan bahwa modul pembaruan mandiri pada aplikasi akan secara langsung mengalihkan perangkat yang memasang versi 0.56.2 ke versi baru ini, kendati instalasi pada sistem operasi Linux tetap memerlukan penanganan manual oleh pengguna. Melalui komparasi menyeluruh terhadap kode sumber dari kedua berkas tersebut, The Hacker News mengonfirmasi bahwa tidak ada perombakan apa pun selain pergantian angka versi dan pembaruan catatan rilis.
Berdasarkan penelusuran The Hacker News pada repositori npm hari ini, paket bee-js versi 13.2.0 telah dipulihkan posisinya sebagai versi rilis termutakhir, sedangkan paket versi 13.3.0 sudah sepenuhnya dihapus sehingga tidak dapat diunduh lagi dari pangkalan data registri.
Peringatan keamanan resmi GitHub untuk bee-js 13.3.0 secara tegas menyatakan: "Setiap komputer yang telah memasang atau menjalankan paket ini harus dianggap telah disusupi secara total." Penilaian kritis senada juga dilayangkan oleh SafeDep, sebuah entitas keamanan rantai pasok perangkat lunak, bagi seluruh perangkat komputasi yang sempat memasang aplikasi Swarm Desktop 0.56.2.
Cara Kerja Perangkat Perusak
Hasil bedah forensik SafeDep menunjukkan bahwa kedua rilis berbahaya ini mengusung modul pemuat (loader) identik. Komponen tersebut hanya tersusun atas beberapa patah kode ringkas yang bertugas mengunduh paket muatan lanjutan dari domain api.frameworkmetrics[.]xyz lalu menjalankannya memakai hak akses akun milik pengguna saat itu. Pada paket bee-js, rutin pemuat disamarkan ke dalam skrip pascapemasangan, sedangkan pada Swarm Desktop skrip tersebut dieksekusi secara otomatis setiap kali aplikasi dinyalakan.
Muatan kode yang sukses terunduh segera memindai keberadaan dua berkas penting di dalam direktori penyimpanan data lokal Swarm Desktop: berkas config.yaml dan data-dir/keys/swarm.key. Apabila kedua berkas tersebut terdeteksi, peretas langsung mentransfer salinannya menuju peladen kendali mereka.
Berkas swarm.key sesungguhnya merupakan brankas kunci terenkripsi (keystore) Ethereum, namun konfigurasi Swarm Desktop justru menyimpan kata sandi pembukanya secara terang-terangan tanpa enkripsi dalam config.yaml. Mengantongi dua berkas tersebut memberikan akses penuh bagi para pelaku kriminal untuk menguras token xDAI dan xBZZ pada dompet node, membobol alokasi dana chequebook, hingga mencuri seluruh saldo pasak (stake), papar perusahaan keamanan siber tersebut.
Tidak berhenti di situ, muatan jahat tersebut juga menanamkan pintu belakang permanen ke dalam sistem. Bagi komputer Linux dan macOS, malware menyuntikkan shell kendali jarak jauh berbasis bahasa Go yang dikenal dengan nama evjawbreaker, yang disembunyikan di dalam direktori rahasia ~/.solidity. Pintu belakang ini aktif terus-menerus di latar belakang sebagai layanan pengguna (user service) pada mesin Linux dan terdaftar sebagai LaunchAgent pada sistem macOS.
Shell jahat ini mengambil parameter alamat IP peladen kendali jarak jauhnya langsung dari sebuah kontrak pintar (smart contract) di jaringan Ethereum, alur yang memungkinkan pelaku mengganti rute komunikasi sewaktu-waktu. Penyerang tercatat sempat memperbarui alamat peladen pengendali tersebut tepat 29 menit sebelum injeksi kode bee-js yang bermasalah dipublikasikan.
Sementara pada ekosistem Windows, instruksi unduhan malware memasang klien akses jarak jauh ScreenConnect resmi yang memiliki tanda tangan digital sah dari pengembangnya, ConnectWise. Modul klien ini dijalankan menyerupai layanan sistem resmi dan langsung menyambungkan mesin korban ke relai jaringan milik sindikat penyerang.
Bila korban menggunakan akun administrator, kode jahat memanfaatkan teknik eskalasi hak istimewa yang sudah dikenal luas guna memotong jendela peringatan User Account Control (UAC). Apabila pengguna bukan admin, jendela perizinan tersebut dipaksa muncul berulang kali setiap kali pengguna menolaknya. Setelah mendapatkan kontrol penuh, malware menambahkan pengecualian direktori pada Microsoft Defender dan merampungkan pemasangan klien siluman tersebut.
Kronologi Publikasi Rilis Berbahaya
Kedua rilis perangkat lunak bermasalah tersebut diterbitkan melalui akun bee-worker, akun otomatisasi resmi yang digunakan Ethersphere untuk memuluskan perilisan kode. Anehnya, kedua manipulasi berkas ini tidak disertai tanda tangan digital kriptografi pengembang dan sama sekali tidak diajukan lewat mekanisme pull request terbuka.
Dalam insiden bee-js, peretas menerbitkan tag rilis versi baru di GitHub yang secara otomatis menembus alur kerja (workflow) penerbitan paket ke npm. Saluran otomatisasi tersebut tidak mensyaratkan otorisasi manual manusia, sehingga pustaka jahat langsung meluncur mulus ke registri publik npm dalam waktu 73 detik saja, ungkap Socket.
Lantaran diproses langsung oleh jalur otomatisasi sah milik pengelola proyek, paket tersebut membawa bukti provenansi (provenance) yang sepenuhnya valid, yaitu catatan kriptografis yang memvalidasi keterikatan paket npm dengan repositori dan prosedur pembangunannya. Namun, bukti provenansi semata-mata menunjukkan tempat suatu paket dirakit, bukan jaminan bahwa isi baris kodenya telah lolos peninjauan manusia.
Mengenai penyusupan Swarm Desktop, pelaku memicu alur pembangunan aplikasi secara manual yang kebetulan memiliki akses langsung ke sertifikat penandatanganan resmi untuk ekosistem Windows dan Apple tanpa memerlukan persetujuan tambahan. Berkat sertifikat Developer ID sah serta stempel notarized dari Apple, aplikasi versi macOS dapat melenggang mulus hanya dengan menampilkan kotak dialog persetujuan standar saat pertama kali dijalankan.
Menyikapi celah fatal tersebut, para pengelola proyek kini telah merombak alur kerja penandatanganan aplikasi agar wajib mengantongi otorisasi manual dari tim DevOps proyek dan hanya diperbolehkan berjalan dari cabang repositori utama (main branch).
Bagaimana metode presisi yang dipakai pelaku dalam membobol sistem internal proyek masih belum diketahui secara pasti saat tulisan ini diturunkan. Catatan insiden yang dirilis pemelihara proyek menduga kuat adanya pencurian kredensial dan kunci rahasia pada infrastruktur integrasi berkelanjutan (CI).
Hasil investigasi Socket menyingkap bahwa terdapat dua akun GitHub yang disalahgunakan dalam operasi ini: akun layanan bee-worker serta akun pribadi milik salah seorang pemelihara senior proyek. Namun, tidak ada laporan yang membeberkan bagaimana kredensial akses kedua akun tersebut berhasil dicuri oleh pelaku.
Keterkaitan dengan Serangan Masa Lalu
Muatan kode berbahaya dalam operasi ini memperlihatkan kesamaan jejak arsitektur, seperti penggunaan kontrak pintar Ethereum, relai jaringan ScreenConnect, serta penamaan berkas yang identik dengan ekstensi palsu bagi pengembang bahasa pemrograman Solidity yang sempat terdeteksi di pasar ekstensi Open VSX pada September lalu. Laporan ancaman tersebut sebelumnya telah dipublikasikan oleh para analis di Pluto Security dalam telaah teknis EtherDuck tertanggal 1 Oktober.
Pluto menyimpulkan "dengan tingkat keyakinan tinggi" bahwa rangkaian serangan ini didalangi oleh kelompok ancaman yang sama di balik ekstensi manipulatif SleepyDuck terdahulu, yang tercatat mengambil konfigurasi alamat peladen dari kontrak Ethereum berbeda pada 2025. Perusahaan keamanan Socket turut mengamini bahwa sindikat kejahatan siber yang sama bertanggung jawab penuh atas manipulasi rilis bee-js dan Swarm Desktop ini.
