
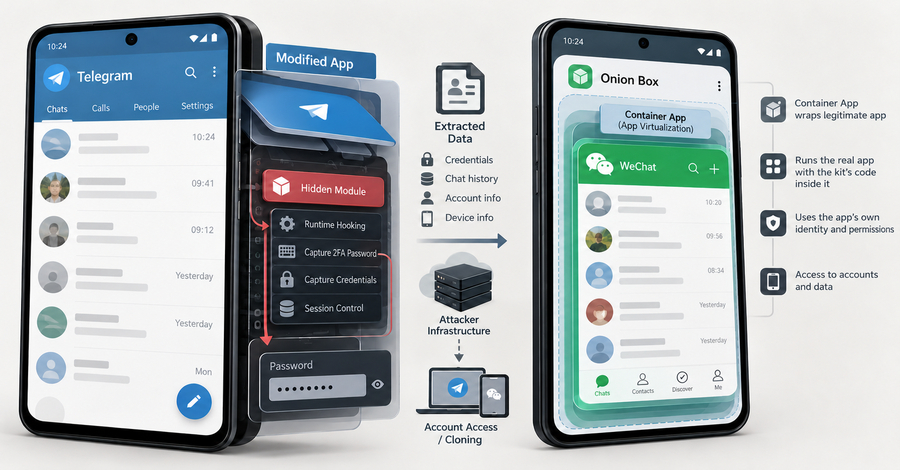
Sebuah perangkat lunak mata-mata Android komersial bersistem sewa bernama uCreator mampu menguasai akun Telegram serta WeChat secara penuh dengan cara menyusupkan skrip jahat ke dalam salinan fungsional dari kedua aplikasi tersebut, demikian temuan peneliti keamanan siber Ovi. Ancaman berbahaya ini hanya dapat menjangkau pengguna yang mengunduh dan memasang salinan aplikasi hasil modifikasi liar yang disebarkan di luar toko aplikasi resmi, atau mereka yang sengaja menjalankan aplikasi WeChat di dalam wadah kontainer khusus rancangan pembuat kit tersebut.
Komponen modul Telegram di dalam kit mata-mata ini memiliki kesamaan identik dengan Baohuo, yakni sebuah backdoor Android yang pernah diungkap ke publik oleh firma keamanan Doctor Web pada Oktober 2025 lalu. Dalam laporannya saat itu, Doctor Web mendeteksi keberadaan muatan Baohuo bersarang di dalam versi modifikasi dari Telegram X, yang merupakan klien Android alternatif resmi dari Telegram. Pada masa penyelidikan tersebut, perusahaan memperkirakan jumlah perangkat yang telah terjangkit spyware berbahaya ini mencapai lebih dari 58.000 unit smartphone.
Pihak redaksi The Hacker News kemudian mencoba melakukan komparasi mendalam terhadap kedua berkas laporan teknis tersebut. Ulasan teknis Doctor Web mengenai Baohuo mencantumkan namespace kode program yang sama persis, yakni com.ucreator.tgjar, infrastruktur server kendali command-and-control (C2) yang sepenuhnya identik, serta deretan instruksi perintah yang cocok dengan temuan hasil dekompilasi Ovi.
Hasil investigasi Ovi yang dirilis secara resmi pada tanggal 21 Oktober 2026 sama sekali tidak menyebutkan dokumentasi terdahulu milik Doctor Web, dan Doctor Web sendiri waktu itu memang tidak memberikan label nama khusus bagi kit komersial ini. Sampai sekarang belum bisa dipastikan apakah dalang pembuat kit tersebut secara mandiri atau justru salah satu sindikat pelanggan sewa mereka yang melancarkan gelombang kampanye peretasan yang dipantau oleh Doctor Web.
Aplikasi-aplikasi palsu yang telah disisipi malware ini disirkulasikan melalui metode sideloading, sebuah mekanisme di mana korban mengunduh langsung berkas instalasi APK tanpa melibatkan pengawasan pasar aplikasi resmi, serta dipadukan dengan teknik rekayasa sosial, papar Ovi. Peneliti mengakui bahwa dirinya belum bisa memastikan secara persis bagaimana setiap korban individual di lapangan dapat terjebak hingga terinfeksi.
Jalur penyebaran alternatif lainnya memanfaatkan wadah aplikasi kontainer buatan pengembang kit itu sendiri yang diberi label 洋葱盒子 (Onion Box atau Kotak Bawang), sebuah utilitas virtualisasi yang memiliki kemampuan untuk mengeksekusi aplikasi Android lain di dalam ruang lingkupnya sendiri secara terisolasi.
Sebagian besar varian Telegram X bajakan ini sengaja menggunakan penamaan paket aplikasi yang persis sama dengan versi orisinal yang beredar di Google Play Store, sehingga identitas nama saja sama sekali tidak dapat dijadikan pegangan bagi pengguna awam untuk mencurigainya.
Hasil pelacakan Doctor Web membuktikan bahwa klon berbahaya Baohuo telah beredar secara luas sejak pertengahan tahun 2024 silam melalui jaringan iklan di dalam aplikasi yang menggiring korban ke portal unduhan toko aplikasi palsu. Situs-situs web jebakan tersebut secara licik mempromosikan aplikasi Telegram X tiruan sebagai platform kencan daring dan obrolan video interaktif.
Materi spanduk promosi pada situs penipuan tersebut ternyata hanya disediakan dalam format bahasa Portugis untuk menyasar konsumen di Brasil, serta format bahasa Indonesia. Kendati demikian, visualisasi peta sebaran perangkat terinfeksi rilisan Doctor Web tahun 2025 justru menunjukkan India menduduki posisi teratas dengan pangsa korban 22,8%, melampaui Brasil yang mengantongi 20,5%, dan Indonesia pada peringkat berikutnya dengan 9,6%.
Salinan bervirus Baohuo juga ditemukan menyusup ke sejumlah gerai repositori aplikasi Android pihak ketiga yang cukup populer, seperti APKPure, ApkSum, serta AndroidP. Bahkan di dalam etalase unduhan APKPure, berkas tersebut didaftarkan menggunakan nama identitas pengembang resmi Telegram, kendati verifikasi tanda tangan digital kriptografisnya terbukti tidak sama.
Dalam rangkaian investigasinya, Ovi berhasil memperoleh akses teknis langsung ke salah satu mesin server komando milik operator kit. Di dalam peladen tersebut tersimpan sejumlah rekaman basis data korban yang tampaknya berbasis di Tiongkok serta Amerika Serikat, meskipun volumenya belum memadai untuk menyusun kalkulasi statistik yang akurat. Ovi menegaskan bahwa publikasinya merupakan telaah atas kapasitas kapabilitas teknis semata, bukan kalkulasi komprehensif mengenai total dampak kerugian korban.
Meski status target utamanya belum dapat dipastikan secara final, perangkat spionase ini diduga kuat menyasar para pemakai dompet digital dan sarana perpesanan instan di kawasan Tiongkok dan Asia Tenggara, meliputi platform WeCom, QQ, WhatsApp, LINE, Zalo, KakaoTalk, Viber, GCash, serta MoMo. Ovi mengidentifikasi adanya fragmen skrip yang dirancang untuk mendukung manipulasi sekitar 20 aplikasi, kendati ia baru membedah kode sumber untuk Telegram dan WeChat.
Komponen mesin hooking pada kit ini merupakan subsistem vital yang bertugas mencegat dan mengambil alih fungsionalitas internal aplikasi korban. Saat Ovi menguji performanya pada perangkat Pixel 10 Pro yang beroperasi di bawah sistem operasi Android 17, kit tersebut gagal menemukan fungsi bawaan internal Android yang menjadi tumpuannya, akibat restrukturisasi fungsi pada versi Android termutakhir tersebut.
Di sisi lain, kerangka kerja pihak ketiga seperti Frida masih mampu melakukan pembajakan alur kerja aplikasi secara identik pada ponsel uji coba tersebut. Oleh sebab itu, Ovi memandang kendala ini sekadar pekerjaan rumah perbaikan teknis tambahan bagi sang pembuat kit, bukan pertanda bahwa ekosistem Android 17 secara mutlak kebal terhadap serangan serupa.
Varian sampel teranyar yang diarsipkan pada tanggal 29 Juli 2026 memperlihatkan bahwa kit tersebut masih mempertahankan mesin hooking generasi lawas. Peneliti sempat menemukan artefak yang dirancang khusus bagi Android 16 namun belum melaporkan hasil uji coba langsung pada platform tersebut, serta belum sempat menggelar pengujian performa pada perangkat buatan pabrikan ponsel Tiongkok.
Bagaimana Spyware Ini Membajak Akun Telegram Korban
Ketika beroperasi di dalam aplikasi Telegram yang telah dimodifikasi, kode instruksi kit akan langsung diinisiasi bersamaan dengan berjalannya aplikasi serta meminjam identitas dan hak akses kepemilikan aplikasi itu sendiri, jelas Ovi. Kondisi ini memberinya derajat wewenang keamanan yang setara penuh dengan aplikasi yang sudah terotentikasi.
Setiap aplikasi yang terinfeksi secara otomatis membangkitkan server perintah lokal di dalam perangkat. Berkas kode spesifik untuk setiap aplikasi sasaran diunduh secara diam-diam pasca-pemasangan, sebuah taktik pintar yang mempersulit pemeriksaan analisis statis awal terhadap berkas installer mentah.
Aktor ancaman memiliki keleluasaan untuk melayangkan kueri manipulasi basis data apa pun ke tempat penyimpanan pesan lokal milik aplikasi untuk mengekstrak seluruh arsip riwayat percakapan.
Ketika mekanisme kata sandi verifikasi dua langkah (2FA) Telegram diketikkan oleh pemilik ponsel, aplikasi akan memanfaatkannya untuk memproses bukti autentikasi login lokal. Kit spyware ini segera mencegat tahapan krusial tersebut dan menyalin teks kata sandi dalam wujud teks polos sebelum aplikasi sempat mengonversinya menjadi kode hash.
Berbekal kata sandi mentah tersebut, muatan jahat dapat segera memutus seluruh sesi login aktif lainnya, memperbarui nomor telepon yang tertaut pada akun, atau bahkan memusnahkan akun target. Sejumlah instruksi kode lainnya diprogram khusus untuk mengunci akses sang pemilik asli sekaligus menjaga sesi milik peretas tetap bertahan aktif.
Perangkat lunak jahat ini bahkan memiliki fitur canggih untuk menyamarkan dan melenyapkan jejak sesi perangkat penyusup dari daftar sesi aktif yang ditampilkan pada antarmuka aplikasi Telegram modifikasi di layar pengguna.
Uraian teknis Doctor Web terkait varian Baohuo membeberkan kemampuan kamuflase sesi login yang persis sama. Backdoor tersebut juga secara rutin mentransmisikan nomor telepon korban, identitas nama pengguna, serta kata sandi ke server C2 miliknya setiap interval waktu tiga menit.
Baik Ovi maupun Doctor Web belum dapat memastikan apakah sesi siluman peretas tersebut tetap dapat terdeteksi apabila korban memeriksa daftar perangkat aktif melalui aplikasi resmi Telegram di gawai mereka yang lain. Keduanya juga tidak merilis panduan langkah mitigasi untuk memulihkan akun yang terlanjur dirampas melalui skema pembajakan ini.
Ovi menegaskan bahwa pemaparan kode ini sekadar membuktikan batas kapasitas yang sanggup dieksekusi oleh kit tersebut, bukan klaim mutlak bahwa para peretas telah mengeksekusi setiap rangkaian tahapan serangan dari hulu ke hilir.
Model rekayasa malware Android yang mengeksekusi aplikasi sah dengan menyuntikkan skrip penyerang sejatinya bukan hal baru. Modus virtualisasi serupa pernah dipakai oleh trojan perbankan FjordPhantom untuk menyusupi aplikasi finansial pada tahun 2023, serta diadopsi kembali oleh trojan perbankan GodFather sepanjang tahun 2025.
Ovi menggarisbawahi bahwa uCreator memiliki perbedaan mendasar karena sengaja diperdagangkan secara komersial sebagai produk jadi. Para penyewa diberikan kewenangan untuk mengendalikan operasinya dari jarak jauh terhadap aplikasi apa pun asalkan modul pendukungnya telah dirancang oleh sang penyedia peretas.
Modul Pembajakan WeChat dan Kebocoran Infrastruktur Back-End
Dalam membidik aplikasi WeChat, kit spionase ini turut memanfaatkan metode virtualisasi aplikasi, yakni mengeksekusi aplikasi WeChat asli tanpa modifikasi di dalam wadah kontainer internal miliknya, ungkap Ovi. Sebuah instruksi perintah khusus akan mengekstrak data identitas login akun, lalu memampatkan seluruh basis data aplikasi menjadi arsip ZIP untuk diunggah ke server, sebelum mengeksekusi skrip login otomatis guna menduplikasi akun sasaran.
Strategi pada modul WeChat ini difokuskan secara spesifik untuk menguasai kepemilikan akun seutuhnya, bukan sekadar menyedot riwayat pertukaran pesan.
Dalam penelusuran lebih lanjut, Ovi bersama seorang peneliti lain bernama Jurre berhasil mendeteksi keberadaan kode sumber back-end sistem pendukung kit ini yang tersimpan di peladen GitLab mandiri. Menariknya, server repositori ini merupakan satu-satunya elemen infrastruktur yang teledor dikonfigurasi tanpa pembatasan daftar putih alamat IP.
Struktur kode sumber tersebut menyingkap panel dasbor cloud yang disewakan secara berkala kepada para pedagang dan agen reseller. Setiap paket instruksi perintah dilengkapi dengan nomor ID pelanggan unik, memungkinkan tiap-tiap penyewa mengarahkan armada ponsel sewaan mereka untuk membidik target yang mereka tentukan sendiri.
Rangkaian instruksi komando tersebut disalurkan ke perangkat-perangkat yang tergabung dalam phone farm milik sindikat operasi, maupun dialirkan langsung ke ponsel para korban riil. Di sana, kit spyware secara agresif merampas token otorisasi login, melancarkan penambahan kontak pertemanan secara massal, memanen rincian kontak serta profil, hingga membuat cadangan komprehensif dari seluruh akun target.
Sistem penjadwalan otomatis bertugas mengatur jendela waktu eksekusi, kuota acak harian, serta alokasi anggaran operasional tiap akun guna memastikan pola aktivitas tampak natural seperti kebiasaan manusia demi mengelabui sistem deteksi risiko platform. Dalam alih bahasa Ovi, dokumentasi kode internal melabeli proses penipuan bertahap ini sebagai strategi budidaya akun.
Berdasarkan catatan riwayat repositori kode, terdapat sekitar tiga lusin pengembang perangkat lunak yang beroperasi mengikuti zona waktu Tiongkok, di mana sebagian di antaranya terpantau masih aktif memperbarui baris kode hingga Oktober 2026.
Infrastruktur back-end yang bocor tersebut mencakup modul peretasan akun WeChat pribadi dan akun bisnis WeCom. Ovi mengonfirmasi bahwa pangkalan data tersebut tampaknya tidak dirancang untuk menangani Telegram, dan fakta ini baru berasal dari satu server GitLab yang terbuka dari beberapa peladen lain yang digunakan.
Siapa Aktor Intelektual di Balik uCreator
Ovi berhasil menautkan simpul-simpul operasional kit ini ke tiga entitas korporasi berbeda yang berdomisili di Provinsi Hunan, Tiongkok. Entitas pertama memiliki korelasi langsung dengan situs web komersial kit serta sertifikat peladen, entitas kedua tercantum dalam dokumen perizinan resmi situs pemerintah untuk server C2, sedangkan entitas ketiga terikat pada tanda tangan sertifikat digital program pengendali berbasis Windows milik kit tersebut.
Peneliti menyatakan bahwa asumsi mengenai kepemilikan satu payung bisnis yang sama merupakan hipotesis yang sangat masuk akal, kendati bukti konklusifnya belum terverifikasi secara mutlak.
Pihak pencipta aslinya menamai lini produk peretasan ini dengan merek dagang YingGai, di mana jejak rekam jejak pengembangannya teridentifikasi sudah mulai bermunculan sejak September 2021. Adapun artefak biner yang diteliti langsung oleh Ovi mencakup varian produksi rentang waktu tahun 2024 hingga Juli 2026.
Melihat fokus intriknya yang menyasar instrumen dompet digital dan pencegatan kode sandi sekali pakai (OTP), Ovi meyakini kit ini dioperasikan demi motif kejahatan finansial murni. Di sisi lain, Doctor Web dalam telaah awalnya memandang Baohuo sekadar piranti terlarang untuk memanipulasi lonjakan angka pengikut pada saluran publik Telegram.
Indikator Kompromi Sistem (IoC)
Perangkat spionase ini meninggalkan dua jejak digital yang dinilai Ovi sangat valid untuk mendeteksi kontaminasi malware pada perangkat ponsel pintar. Jejak pertama berupa kehadiran berkas biner TgJarPine.dex yang terselip di dalam folder direktori aset dari sejumlah salinan Telegram modifikasi. Jejak kedua adalah keberadaan berkas instalasi mentah aplikasi asli yang ditinggalkan oleh utilitas modifikasi publik LSPatch pada jalur penyimpanan cache/lspatch/origin/*.apk.
Mengingat indikator kedua merupakan konsekuensi bawaan dari cara kerja perkakas LSPatch itu sendiri, jejak serupa secara teoritis bisa saja ditemukan pada aplikasi lain yang dimodifikasi memakai alat yang sama untuk kebutuhan non-malicious.
Berdasarkan pemantauan catatan DNS yang dilakukan The Hacker News per tanggal 23 Oktober 2026, sejumlah alamat domain server komando dan portal unduhan kit tersebut terpantau sudah tidak aktif lagi. Kendati demikian, alamat domain yang bertugas melayani pengunggahan pembaruan versi masih aktif mengarah ke alamat IP 121.37.194[.]194.
Katalog indikator teknis dari kit berbahaya ini meliputi berkas artefak tersebut, sementara Doctor Web telah mempublikasikan daftar indikator kompromi tersendiri untuk mengidentifikasi ancaman varian Baohuo.
