
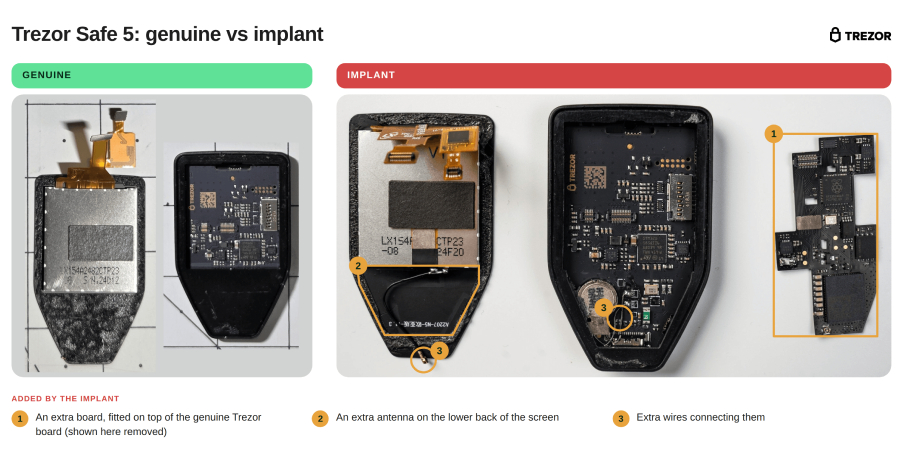
Sebanyak tiga unit dompet perangkat keras Trezor Safe 5 yang dibeli dari pihak pengecer CryptoBilis terbukti memuat modul implan berbahaya, berupa sirkuit tambahan yang mampu menyalin seluruh frasa pemulihan pengguna, demikian konfirmasi resmi dari produsen perangkat keras Trezor kemarin.
Komponen selundupan ini bekerja dengan cara membaca teks frasa pemulihan langsung dari panel layar dompet, lantas mentransmisikannya lewat jaringan seluler menuju server kendali milik pelaku kejahatan. Pihak pabrikan telah menguji satu unit perangkat secara langsung di fasilitas laboratorium mereka, mengenali keberadaan dua unit lainnya melalui foto rincian yang dikirimkan para pembeli, dan hingga kini belum mendapati satu pun laporan mengenai kerugian aset.
Pembaruan perangkat lunak sistem versi 2.13.1 yang digulirkan pada awal pekan ini secara efektif mencegah seluruh implan yang telah ditemukan agar tidak dapat merekam aktivitas apa pun pada dompet yang memasangnya, jelas perusahaan. Kendati demikian, Trezor mengingatkan bahwa “pembaruan sistem ini tidak memiliki kemampuan untuk memproteksi cadangan dompet yang datanya telah berhasil direkam sebelum proses pembaruan tersebut dijalankan.”
Perusahaan manufaktur tersebut menegaskan bahwa pihaknya tidak mengubah arahan keamanan bagi setiap individu yang telah membeli unit Trezor dari perantara CryptoBilis sejak bulan Maret, termasuk pesanan yang dilakukan melalui lapak daring toko resmi pengecer itu di Tokopedia serta Shopee.
Berdasarkan catatan perubahan perangkat lunak internal perusahaan, versi sistem 2.13.1 dihadirkan secara merata untuk tipe Safe 7, Safe 5, Safe 3, beserta Model T. Pihak manajemen memutuskan untuk tidak merilis rincian teknis mendalam yang berpotensi dimanfaatkan oleh para penyerang siber atau memperbesar ancaman bahaya bagi keselamatan nasabah, sebagaimana tertulis dalam pemberitahuan laporan investigasi berkala.
Para teknisi ahli perusahaan sukses mencabut dan meneliti susunan perangkat lunak internal implan dari unit fisik pertama yang dilaporkan. Modul mencurigakan tersebut dipasang tersembunyi tepat di antara papan sirkuit utama seri Safe 5 dan bagian komponen layarnya, tanpa merombak sistem bawaan apa pun di dalam unit dompet itu sendiri, termasuk tidak mengganggu integritas program bawaan maupun chip Secure Element.
Sirkuit pengintai ini mereplikasi susunan frasa pemulihan tatkala layar menampilkan kata sandi selama siklus pembuatan cadangan dilakukan, serta sewaktu pemilik mengetikkan kembali kata kunci untuk merestorasi dompet lama ke dalam unit tersebut. Komponen ini turut menyalin kata sandi tambahan apabila karakter sandi tersebut terpampang jelas di layar. Perangkat jahat ini mengenkripsi seluruh rekaman data sebelum mengirimkannya ke luar, dan seandainya koneksi terputus, modul tersebut tetap menyimpan data lalu berulang kali mencoba proses transmisi hingga berhasil terhubung.
Peringatan perdana terkait dugaan adanya penyusupan implan ini dipublikasikan pada 30 Oktober, berselang dua hari usai laporan dari seorang pembeli masuk dan sebelum pihak laboratorium melihat wujud fisik perangkat.
Pihak CryptoBilis sebelumnya berperan aktif sebagai mitra reseller resmi bagi kawasan Asia Tenggara sampai akhirnya diputus pada 9 Oktober, bertepatan saat Ledger, produsen dompet perangkat keras saingan, menggelar penyelidikan atas lenyapnya simpanan dana pada konsumen reseller itu.
Belakangan, Ledger mengonfirmasi adanya temuan komponen siluman tanpa izin pada produk yang didistribusikan perantara yang sama. Pelaku memodifikasi perangkat orisinal Ledger dengan menanamkan modul gelap guna merampas deretan frasa pemulihan saat proses konfigurasi perdana, kemudian menguras seluruh isi dompet melalui operasi peretasan serentak yang terencana rapi, beber Ledger dalam keterangan pers tertulisnya.
Manajemen Trezor memaparkan bahwasanya sirkuit pembobol pada perangkat buatannya mengadopsi mekanisme kerja yang setara dengan temuan di perangkat Ledger, yang telah disesuaikan terhadap spesifikasi layar Safe 5. Pihak pabrikan belum dapat membeberkan identitas pemasang komponen gelap itu maupun titik rantai pasok tempat modifikasi terjadi.
Ketiga unit dompet yang terinfeksi tersebut dipesan konsumen pada rentang tanggal 20 Agustus sampai dengan 23 September. Sejauh investigasi berjalan, perusahaan hanya menemukan modul penyusup pada produk Safe 5 yang dipasarkan reseller tersebut, tanpa ditemukan indikasi serupa pada mitra pedagang resmi lain ataupun model tipe lainnya.
Menyusul laporan pada bulan Oktober, Trezor meminta konsumen yang membeli produk dari penjual tersebut untuk segera melapor, dan tercatat sebanyak 48 pembeli telah menghubungi mereka. Tim teknis kini meneliti dompet-dompet itu di laboratorium atau via foto jeroan perangkat, meski belum menyebut jumlah total unit yang tuntas diperiksa.
Perusahaan memastikan ketiga pemilik dompet itu tidak mengalami kerugian finansial. Mengingat arsitektur dompet Trezor bersifat non-kustodian seutuhnya, pihak pabrikan tidak memiliki akses memantau isi saldo konsumen.
Trezor menyatakan telah memangkas jaringan reseller hingga sekitar 80 persen, termasuk memutus mitra kredibel yang sebenarnya aman demi menegakkan kepatuhan standar rantai pasok baru yang jauh lebih ketat. Kebijakan perampingan ini awalnya diumumkan pada 13 Oktober via platform media sosial X, lebih dari dua pekan sebelum isu implan pertama muncul.
Melalui surat edaran kepada mitra tertanggal hari itu, korporasi menginstruksikan jaringan penjual terdampak bahwa pasokan baru dihentikan, stok tersisa diizinkan beredar hingga batas 1 Januari 2027, sebelum status distributor resmi mereka dicabut total.
Penyelidikan mendalam masih berlangsung. Perusahaan berjanji mempublikasikan perkembangan terbaru bila mendeteksi modul di luar lingkup reseller tersebut atau tipe selain Safe 5, menjumpai insiden kerugian dana riil, atau menelurkan mekanisme pengamanan protektif anyar.
