
Chainalysis diserang peretas berbasis AI yang membobol data non-sensitif klien. Sistem keamanan internal kini sedang ditambal dan diperkuat.
Category: The Hacker News
Peretas China Manfaatkan AI ARTEX Serang Lebih dari 200 Organisasi Global
Peretas China Vapor Panda gunakan AI ARTEX untuk menyerang lebih dari 200 institusi global, menargetkan kementerian luar negeri dan sektor teknologi.
Aplikasi ChatGPT dan Claude Palsu Manfaatkan Berkas Resmi untuk Menyebar Penambang Kripto
Peretas manfaatkan popularitas ChatGPT dan Claude di GitHub untuk sebarkan malware YobaLoader dan penambang kripto XMRig lewat teknik DLL sideloading.
Kompilasi Ancaman Siber Global: Eksploitasi Firewall Kritis, Modus Trojans Perbankan Sewaan, hingga Celah Berbahaya AI
Ulasan mingguan ancaman siber: celah firewall Fortinet, trojan perbankan MR ROBOT, pembajakan repositori GitHub, hingga kerentanan model kecerdasan buatan.
Kerentanan TCP Linux Kernel Bernilai CVSS 9.8 Ancam Distribusi Ubuntu dan Red Hat
Celah TCP kernel Linux CVE-2026-98432 bernilai CVSS 9.8 ancam Ubuntu dan RHEL. Eksploitasi AI Anthropic mampu raih akses root tanpa autentikasi.
Cisco Rilis Pembaruan Keamanan Tangkal Celah Kritis ASA dan FTD VPN yang Dieksploitasi
Cisco merilis patch keamanan kritis untuk celah ASA dan FTD VPN CVE-2026-76418 yang dieksploitasi aktif dan mampu memicu crash firewall serta serangan DoS.
Peretas Terafiliasi Tiongkok Manfaatkan Zero-Day VMware ESX demi Samarkan Jejak Audit
CISA masukkan celah VMware ESX ke katalog KEV usai peretas Tiongkok Warp Panda mengeksploitasi zero-day untuk memangkas log audit sektor hukum AS.
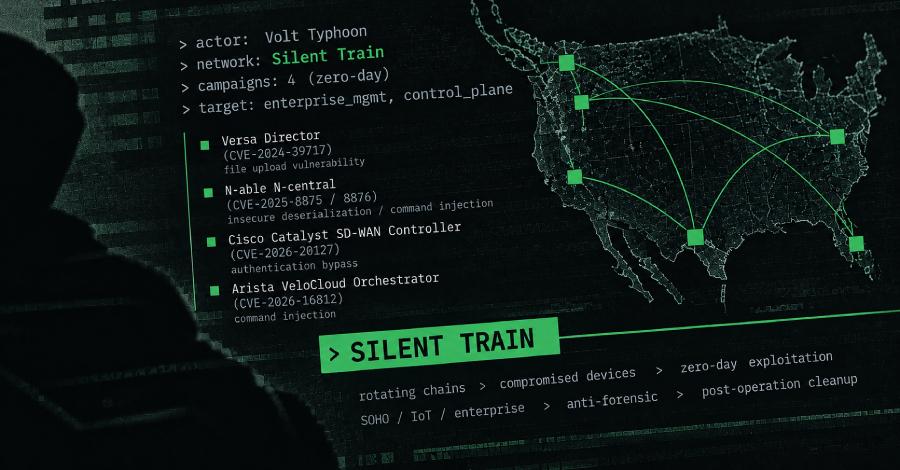
Jaringan Terselubung Silent Train Milik Volt Typhoon Terlibat dalam Empat Kampanye Eksploitasi Zero-Day
Volt Typhoon manfaatkan jaringan rahasia Silent Train untuk empat kampanye zero-day dan menyusupi infrastruktur strategis Amerika Serikat.
Serangan Siber PHP2Shell Bobol 25 Server dan Jaringan Mitra Pemerintah AS
Peretas membobol 25 server di AS, Jepang, Taiwan, dan Korsel memakai exploit PHP2Shell berbantuan AI. Jaringan afiliasi pemerintah AS turut disusupi.
Peretas Mulai Buru Kerentanan Kritis RCE Oracle E-Business Suite Usai Rilis Patch
Peretas mulai mengeksploitasi celah kritis RCE CVE-2026-101767 pada Oracle E-Business Suite pasca pembaruan patch. Pengguna diminta segera lakukan mitigasi.